Almega について
Almegaは、支払いなどの機密性の高い操作に固定のポリシー境界を設けるオープンソースのMCPサーバーです。運用者が上限や承認ルールを定め、エージェントは制御されたツールを使い、すべての試行が記録されます。
主な機能
- 01エージェントごとの操作境界
- 02支払い上限とカテゴリ許可リスト
- 03機密操作の人による承認
- 04ポリシーによる操作の許可・拒否
- 05追記専用の監査台帳
- 06ポリシー確認用のツールとリソース
活用シーン
- 01エージェントの支払い額とカテゴリを制限
- 02デプロイや削除の前に承認を要求
- 03実行前に保留中の操作を確認
- 04エージェントのポリシーと監査履歴を確認
MCP 対応
ポリシー、リクエスト、支払い、承認、監査のツールと、台帳・フレーム・保留中の操作のリソースをMCPクライアントに提供します。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
このサーバーのパッケージやリモートエンドポイントはまだ取得できていません。プロジェクトの README の手順に従ってください。
ツール
ローカルサーバーのツールはマシン上で起動して初めて取得できます。メンテナーはまだツール一覧を提供していません。
詳細
🛡️ Almega — AI エージェントのための不変の委任フレーム
エージェントにすべてを任せましょう。ただし、エージェントが越えられない境界の範囲内で。
一度境界を設定すれば、エージェントはその範囲内で自由に動作します。金銭の支出、ファイルの削除、本番環境へのデプロイ、メールの送信など、機密性の高い操作はすべて、一回のクリックで人間が承認するまで保留されます。すべての操作が記録されます。オープンソースの MCP サーバーです。
問題:任せたいのであって、付きっきりで監視したいわけではありません
エージェントの本来の目的は、作業を任せてその場を離れられることです。しかし、自律的に動作した途端、金銭を使ったり、本番環境に触れたり、データを削除したり、ツールを呼び出したりする可能性があります。そして、実際に何をするかをあなたが確実に制御することはできません。
一見魅力的な解決策は、ルールをプロンプトに書くことです。「50 ドル以上使わないこと。本番環境に触れないこと。」**しかし、これは機能しません。**モデルは、タスクを達成するために指示に従わないほうがよいと判断するまで、あるいはウェブページからのプロンプトインジェクションに指示を覆されるまで、もしくはループのバグに完全に無視されるまでしか指示を守りません。指示は単なる願いにすぎません。
**境界はエージェントの外部に置かなければなりません。バグや攻撃、あるいはエージェント自身でさえ、それを言いくるめて回避できない場所に。**それが Almega です。
仕組み
人間が一度だけフレームを設定します(エージェントには変更するツールがありません)。
set_frame(
    "ops-bot",
    allow=["read", "search"],                              # runs free
    require_approval=["payment", "deploy", "file.delete"], # pauses for you
    block=["shell.exec"],                                  # never
    default="approval",                                    # unknown action → ask you (fail-safe)
    monthly_limit=200, allow_categories=["api", "saas"], approve_above=50,  # payment sub-frame
)
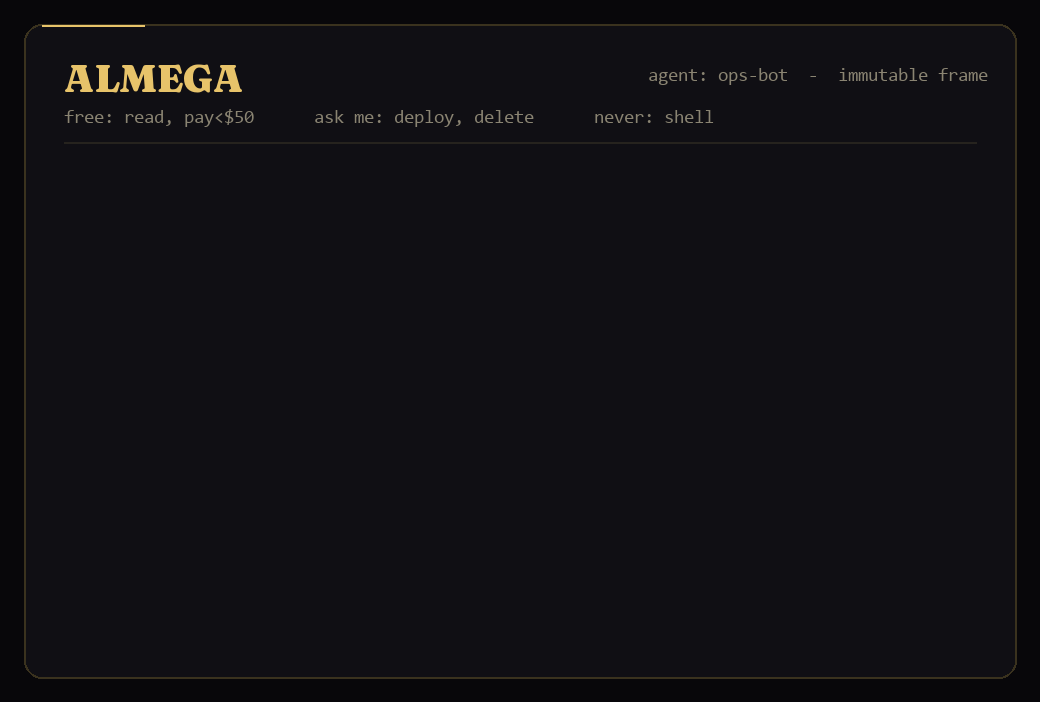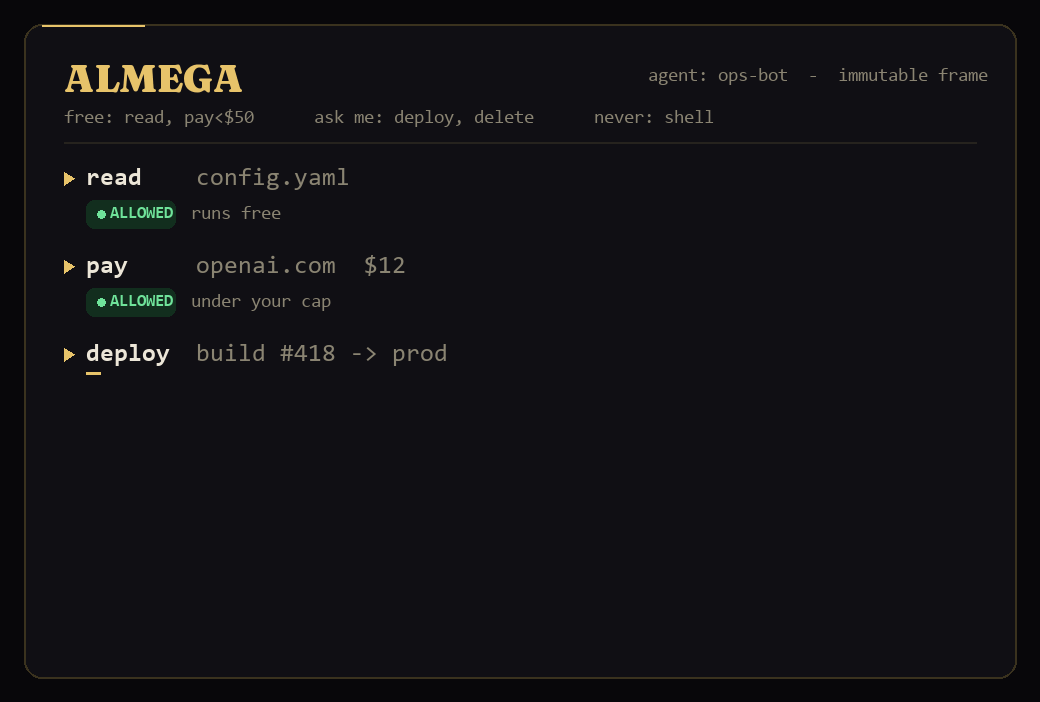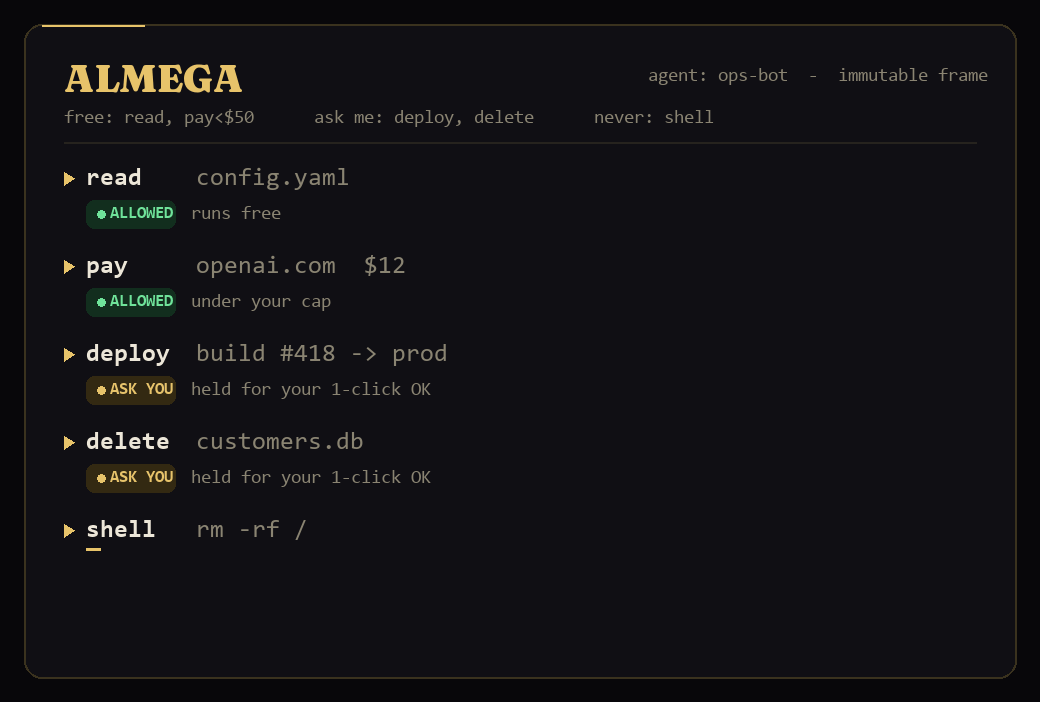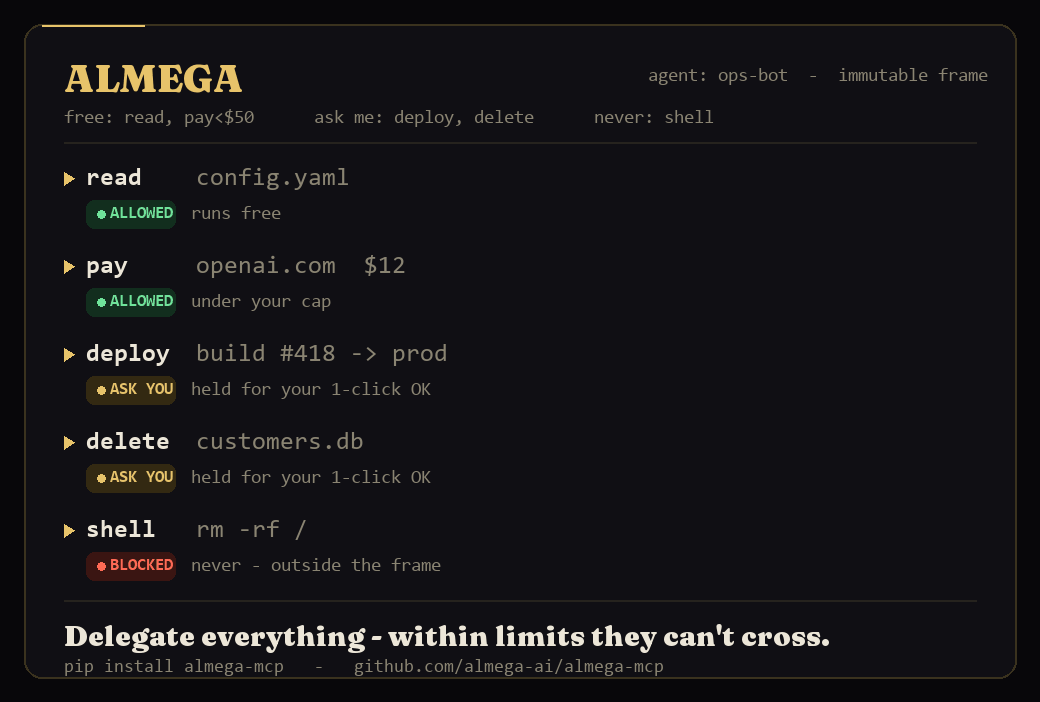
その後、エージェントは機密性の高い操作を行う前に確認を求め、Almega がエージェントの外部で判断します。
request("ops-bot", "read",   "read config.yaml")            # → ALLOWED   (runs free)
request("ops-bot", "deploy", "deploy build #418 to prod")   # → AWAITING_YOU
request("ops-bot", "shell.exec", "rm -rf /")                # → BLOCKED
pay("ops-bot", "openai.com", 12, "api")                     # → ALLOWED   (under your cap)
pay("ops-bot", "vendor.io",  800, "retail")                # → BLOCKED   (off-frame)
保留された操作は、あなたがワンクリックで承認するまで待機します。
approve("act_0002")            # deploy → cleared to run
reject("act_0003", "not that database")
許可、ブロック、保留のいずれであっても、すべての試行が追記専用の監査台帳に記録されます。
支払いは、保護対象の操作の一種にすぎません
Almega は、エージェント用ウォレットとして始まりました。エージェントごとの支出上限と人間による承認を備えた、実際に動作する Stripe Issuing のテストモードバックエンドを持ちます(実際のお金は使われません)。このウォレットも引き続き利用できます。almega-wallet を実行してください。ゲートでは、pay() が代表的な操作として組み込まれており、同じゲート、同じ承認フローを使用します。重要なのは、金銭だけでなく、実行前に人間を介在させたいあらゆる操作を保護することです。
ツール
| ツール | 機能 |
|---|---|
set_frame | エージェントの不変の境界を定義します(オペレーター専用) |
request | ゲートです。エージェントが機密性の高い操作の前に確認を求めます → ALLOWED / BLOCKED / AWAITING_YOU |
pay | 代表的な支払い例です(request の簡易構文) |
approve / reject | 人間が保留中の操作を処理します |
pending | 承認待ちの受信トレイ |
ledger | 監査ログ全体 |
get_frame | フレームとこれまでの支出を確認します |
リソースもあります:almega://ledger、almega://frames、almega://pending。
独自のツールをゲートで保護する
任意のツールを @gated でラップすると、その実際のコードはフレームの範囲外では実行されません。保護されるのは応答だけではなく、操作そのものです。
from almega_gateway import gated, approve_and_run

@gated("file.delete")
def delete_file(path): ...          # the dangerous part

delete_file("customers.db")          # → held; the file is NOT deleted
# ...you review and approve, then:
approve_and_run(action_id)           # → only now does it actually run
ブロックされた呼び出しや未承認の呼び出しでは、副作用は一切発生しません。透明なゲートウェイを使えば、Almega を任意の MCP サーバーの前段に配置し、計測コードを一切追加せずにすべてのツールを自動でゲート保護できます。この機能はこれを基盤としており、次に登場する予定です。
インストール
pip install almega-mcp # or: uvx almega-mcp
io.github.almega-ai/almega-mcp として公式 MCP レジストリに登録されています。MIT ライセンスです。
大手企業のスタックではなく、Almega を選ぶ理由
Stripe、Rain、AWS はエージェントの支払い制御を開発しています。クローズドで支払い専用、各社のプラットフォームに固定されます。Almega は意図的にその正反対を目指しています。
- オープンソースで MCP ネイティブ — エージェントは接着コードなしで、ネイティブツールとしてゲートを利用できます。
- 金銭だけでなく、あらゆるものを保護 — 支払い、ツール呼び出し、削除、デプロイ、メール。
- ベンダーロックインなし — 制御レイヤーはあらゆる決済手段の上位に配置できます。決済手段を入れ替えても、Almega はそのまま使えます。
エージェントが操作を実行すべきかどうかを判断する仕組みは、単一の決済ベンダーに所有されるべきではありません。
次のステップ(ロードマップ)
- Almega Gateway — ほかの MCP ツールの前に配置するだけで、機密性の高いすべての呼び出しが自動的に承認制になります。計装は不要です。(これが肝心な部分です。上記のツールはその基盤です。)
- 永続化、承認ダッシュボード、チームポリシー、監査ログのエクスポート、SSO — チームが対価を払うガバナンス層です。
現時点ではデモ用の実装です(メモリ内で動作します)。5分でモデルの全体像を理解できるようにすることが目的です。
実際に動作するエージェントを構築していますか?フレームモデルと MCP のインターフェースについて、ぜひご意見をお聞かせください。どのような操作を承認制にしたいですか?また、何が足りないでしょうか?
(創設メンバーには、ホスト版 — ゲートウェイと承認ダッシュボード — を創設者向けの料金で、生涯そのままご利用いただけます:alemgaai.netlify.app。上記のサーバーは無料で、自由にお使いいただけます。)
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。