jikida について
jikidaは、アプリ、リポジトリ、コードのスキャンに加え、監視と保護機能を提供する開発者向けセキュリティプラットフォームです。MCPサーバーを介して、Claude Code、Cursor、WindsurfなどのAIエディターでセキュリティツールを利用できます。
主な機能
- 01稼働中のWebサイトとアプリをペンテスト
- 02コードやリポジトリの秘密情報と脆弱性をスキャン
- 03ヘッダーを確認しコードをガード
- 04稼働状況、SSL、ドメインを監視
- 05マネージドWAFとアラートを提供
- 06CLI、SDK、エージェントスキルを提供
活用シーン
- 01Webサイトやローカルリポジトリのスキャン
- 02漏えいした秘密情報や脆弱な依存関係の発見
- 03AI支援コーディングへのセキュリティチェック追加
- 04稼働状況の監視とインシデント通知の受信
MCP 対応
MCPサーバーは、ドメインスキャン、ヘッダーチェック、コードガードなどのセキュリティツールをAIエディターに提供します。エディター内で動作し、独自のモデルではなくエディター側のAIを利用します。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
ツール
20掲載時のツール一覧 · 2 週間前に更新
| パラメーター | 型 | 必須 | 説明 |
|---|---|---|---|
| url | string | はい | scheme を含む完全な URL。例:https://example.com |
詳細
Jikida.io
セキュリティエンジニアだけでなく、実際にサービスをリリースする人のための、ホスト型 AI ペネトレーションテストツールです。
稼働中のアプリをペネトレーションテストし、リポジトリをスキャンし、WAF で保護して、稼働状況を監視します。アカウントは 1 つ。Docker 不要、LLM キー不要、無料プランあり。



Nuclei / Strix / Shannon より優れている理由 ↓ · インストール · MCP · SDK · 比較
インストールしてスキャンするか、AI エディターに接続しましょう:
npx @jikida/init      # add the SDK + protection to your app in 30 seconds
npx @jikida/scan      # pentest any site or repo from your terminal
npx -y @jikida/mcp    # security tools inside Claude Code, Cursor, Windsurf
     ██ ██ ██  ██ ██ █████   ████
     ██ ██ ██ ██  ██ ██  ██ ██  ██
     ██ ██ ████   ██ ██  ██ ██████
  ██ ██ ██ ██ ██  ██ ██  ██ ██  ██
   ███  ██ ██  ██ ██ █████  ██  ██
 ペネトレーションテスト · リポジトリスキャン · 稼働状況 · アラート        https://jikida.io

 → example.com をスキャン中 …
 ✓ 41 項目をチェック · 評価 B(88/100)

   重大      .env ファイルが公開されています    /.env                 CWE-538
   重大      Stripe のシークレットキーが JS にあります    /app.js:1204          CWE-312
   高        Content-Security-Policy がありません                    CWE-693
   中        Secure フラグのない Cookie   session               CWE-614

 すべての検出項目に修正方法があります。完全なレポート:https://app.jikida.io
開発者、AI IDE、バイブコーディングをする人のためのペネトレーションテストとスキャン
ウェブサイト、ウェブアプリ、コード、GitHub を対象に、脆弱性や漏えいしたキーをペネトレーションテストしてスキャンできます。バイブコーディングで作成したアプリを保護し、稼働状況、SSL、ドメインを監視し、API のレートを制限します。すべてを 1 つのプラットフォームで利用できます。
ウェブサイトとアプリのペネトレーションテスト · コードとリポジトリのスキャン · 詳細なペネトレーションテスト · AI IDE 向け MCP · エージェント型開発とバイブコーディングのセキュリティ · SDK
Jikida.io は開発者を第一に考えたセキュリティプラットフォームです。中核となるのはペネトレーションテストとスキャンです。稼働中のウェブサイトやアプリをペネトレーションテストし、コードと接続済みの GitHub/GitLab/Bitbucket リポジトリをスキャンして、漏えいしたシークレットや脆弱な依存関係を検出します。さらに、認証付きの詳細なペネトレーションテストを実行し、MCP 経由で AI IDE(Claude Code、Cursor、Windsurf)に接続することで、エージェント型開発やバイブコーディングで安全なコードを書けるよう支援し、リリース前にミスを検出します。稼働状況、SSL とドメインの監視、マネージド WAF、コンプライアンス生成ツールも、補完機能としてまとめて利用できます。Node、PHP/Laravel、Python、Go、Ruby、Java、.NET、Rust、Bun、Deno では、1 行でインストールできます。
セキュリティレイヤーを、30 秒で導入。 npx @jikida/init を 1 行実行するだけです。すべての SDK はフェイルオープンするため、Jikida.io が停止してもアプリは配信を続けます。
Jikidaが他のセキュリティツールより優れている理由
最も強力なオープンソースのセキュリティツールは、対象が深くても範囲が狭いものです。ペンテスト専用で、セルフホストが必要、LLMキーは自分で用意する必要があります。Jikidaは深い分析を実行し、それをホストします。自分のキーなしで動作し、ペンテスト専用ツールが対応していないWAF、稼働時間監視、リポジトリスキャンも提供します。✅ 完全対応 · ⚠️ 部分対応 · ❌ 非対応。
| Jikida | Nuclei | Strix | Shannon | Snyk | Cloudflare | |
|---|---|---|---|---|---|---|
| 実際にエクスプロイトを実行する稼働中アプリのペンテスト | ✅ | ⚠️ マッチング | ✅ | ✅ | ❌ | ❌ |
| SAST + DAST(コードと稼働中アプリ) | ✅ | ⚠️ DAST | ✅ | ✅ | ⚠️ SAST | ❌ |
| リポジトリのシークレット + CVE(OSV)スキャン | ✅ | ❌ | ⚠️ | ⚠️ | ✅ | ❌ |
| マネージドWAF(稼働中の攻撃をブロック) | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ |
| 稼働時間 + SSL / ドメイン監視 | ✅ | ❌ | ❌ | ❌ | ❌ | ⚠️ |
| ホスト型 — Dockerもセルフホストも不要 | ✅ | ⚠️ クラウド | ❌ | ❌ | ✅ | ✅ |
| 自分のLLMキーなしで動作 | ✅ | ✅ | ❌ BYOK | ❌ BYOK | ✅ | ✅ |
インストール:CLI + Docker + npx | ✅ すべて | ⚠️ CLI | ⚠️ Docker | ⚠️ npx | ⚠️ CLI | ⚠️ DNS |
| AIエディター内のMCPツール | ✅ | ❌ | ❌ | ⚠️ | ❌ | ❌ |
| 無料プラン、カード不要 | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
AIペンテスターが依然として一歩先を行くのは、実際のエクスプロイト実行だけです。まさにそこを、当社のソースからエクスプロイトまでを行う詳細なペンテストが補おうとしています。それ以外のあらゆる点では、先週Cursorでアプリをリリースした開発者にとって、Jikidaが最適です。セルフホスト不要、購入するキーも不要、すべてのスタックが1つのアカウントにまとまっています。詳しい比較:nuclei · strix · shannon · snyk · cloudflare。
はじめましょう — 入口を選択
以下の各コマンドは、それぞれ独立したコピー用ボックスに入っています。!で始まる行は注記であり、コマンドではありません。コピーしないでください。
URLまたはリポジトリをスキャン — アカウントは不要です。
npx @jikida/scan https://your-app.com
! ローカルリポジトリ内のコミット済みシークレットをスキャン:
npx @jikida/scan ./
WAF + SDKを追加 — フレームワークを自動検出します。
npx @jikida/init
言語別SDKをインストール — ここではNodeを示します。PHP、Python、GoなどはSDKの表をご覧ください。
npm install @jikida/sdk-node
Claude Code、Cursor、Windsurf向けのMCPサーバー — ~/.claude/mcp.jsonに以下を追加します。
{ "mcpServers": { "jikida": { "command": "npx", "args": ["-y", "@jikida/mcp"] } } }
エージェントスキル — skills/フォルダーをアシスタントのスキルフォルダー(.claude/skills/、Cursorのルールなど)にコピーします。スキルはセキュリティ、クリーンコード、UXデザインの3つです。以下の表をご覧ください。
各項目の詳細は以下をご覧ください。
各項目の配置場所
| フォルダー | 内容 |
|---|---|
sdks/ | 10言語のSDK — Node、PHP、Python、Go、Ruby、Java、.NET、Rust、Bun、Deno。 |
tools/ | scan CLI、initオンボーディングCLI、mcpサーバー。 |
skills/ | Claude Code、Cursor、Windsurf向けのJikidaエージェントスキル。 |
waf-rules/ | バージョン管理されたWAFルールパック(OWASP Top 10、APIの不正利用、ボットスキャナー、vibe-coder)。 |
app.jikida.io/developerでトークンを取得し、JIKIDA_TOKENとして設定してください。
実際の動作を見る
サイト全体のセキュリティ状況を1つのダッシュボードで確認できます。保護状況、稼働時間、ペンテストの評価、メールセキュリティ(SPF/DKIM/DMARC)、コンプライアンスを確認でき、スマートフォン、Slack、Telegram、Discord、メール、Webhookに即時アラートを送信します。
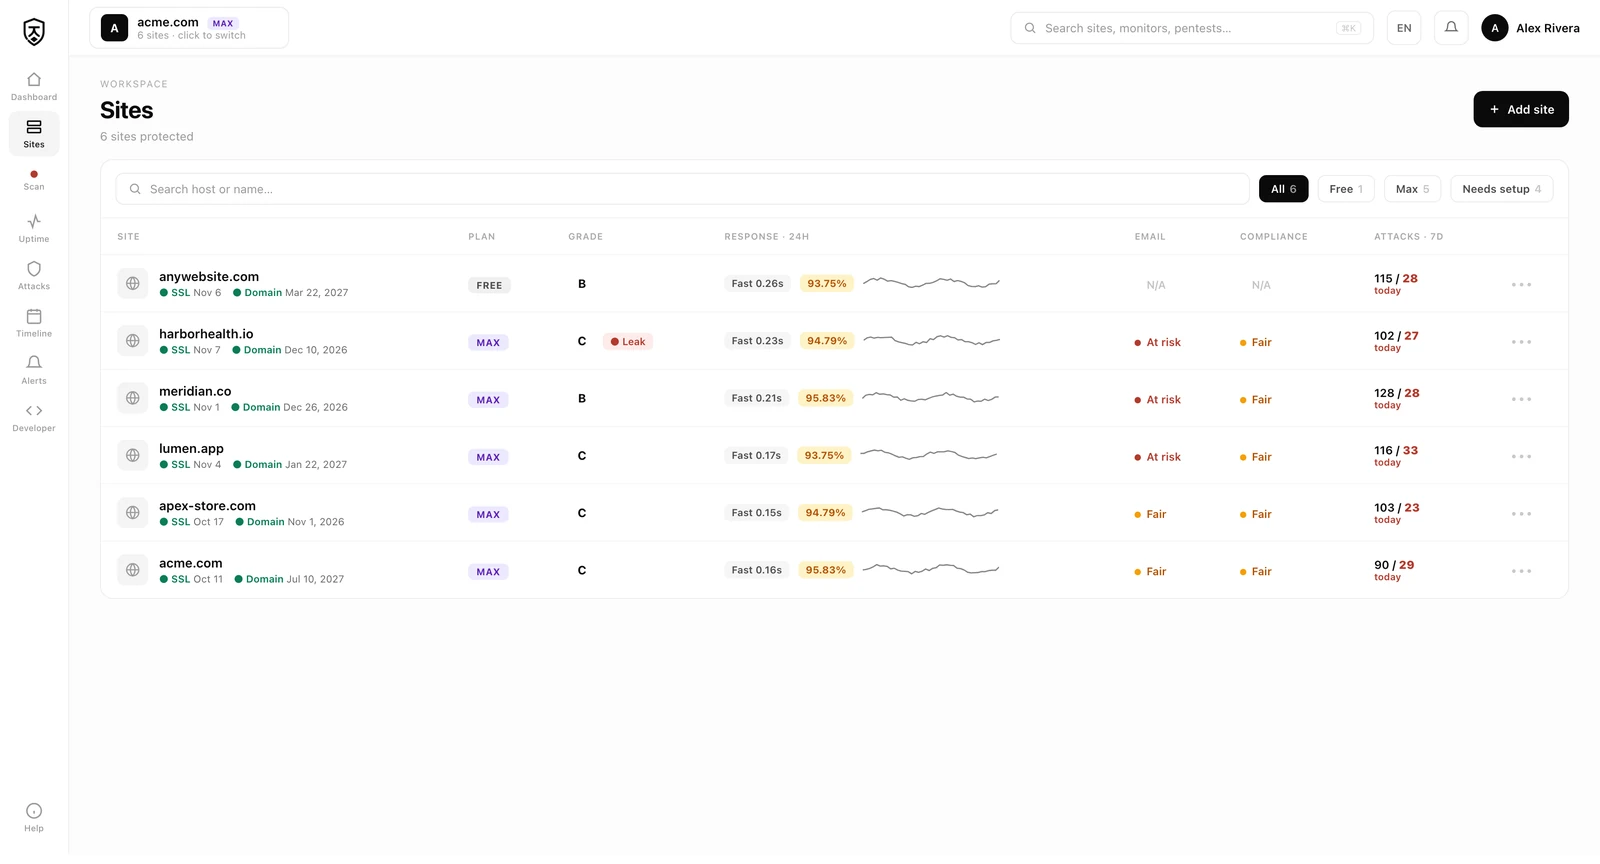
- 稼働時間とパフォーマンス — 監視対象の各ページとAPIについて、応答時間の推移、稼働率、P95、インシデントのタイムラインを確認できます。
- APIのレート制限とルール — SDKが実際のトラフィックからエンドポイントを自動検出します。エンドポイントごとのレート上限とWAFルールを承認するか、不要なものを却下できます。
目次
- Jikidaが他のセキュリティツールより優れている理由
- Jikida.ioについて
- アクセスの仕組み
- 内容
- クイックインストール
- スタックを守る
- SDK — あらゆる言語に対応
- AI IDE向けMCPサーバー
- 無料ツール
- Claude Code向けスキル
- 標準とマッピング
- Jikida.ioが防ぐ脅威
- コントリビューション
Jikida.ioについて
多くの小規模チームは、アプリの前段にウェブアプリケーションファイアウォールを設置せずにリリースしています。設置すべきだとは分かっています。バックログに追加するものの、無料トライアルが終わったり、ユーザーからページの表示が遅いと報告されたりすると、WAFのチケットはさらに四半期先送りされます。
Jikida.ioは、次の3つの具体的な障壁を取り除きます。
- インストール — 1行、1つの言語で、5分で完了します。
- ダウンタイムのリスク — すべてのSDKはフェイルオープンです。Jikida.ioがダウンしても、アプリは引き続きサービスを提供します。失われるのは保護であり、可用性ではありません。
- コスト — 趣味のプロジェクトを保護できる、実際に使える無料プランがあります。プランと現在の料金は jikida.ioをご覧ください。
アクセスの仕組み — 無料、アカウント制限、その後プラン制限
このリポジトリの内容はすべてオープンソースで、Jikida.ioの多くの機能は、登録前から利用できます。意図的に、利用のハードルを3段階に分けています。
- 無料、アカウント不要。 SDK、WAFルールパック、CLIスキャナー、および4つのMCPツール(
scan_domain、check_headers、guard_code、check_s3_bucket)は、ログイン不要で利用でき、IPアドレスごとにレート制限されます。1つのコマンドでアプリを保護したりURLをスキャンしたりでき、アカウントを作成する必要はありません。これが、オープンソースで今すぐ試せる機能です。 - アカウント制限(引き続き無料)。 カード情報なしで登録すると、ホスト型の機能が有効になります。稼働時間の監視、ライブサイトのペンテスト1回、リポジトリのスキャン1回、基本的なマネージドWAF、モバイルプッシュ、公開ステータスページが利用できます。趣味のプロジェクトを実際に保護するための機能です。無料プランは、単なるお試しではなく、意図的に役立つものにしています。
- プラン制限。 定期的な詳細ペンテスト、ソースからエクスプロイトまでのクロール、より短い間隔での監視数の追加、スキャン枠の増加、CNAMEエッジWAF、チームメンバー枠、ログ保存期間の延長など、高度で繰り返し行う負荷の高い作業はプランの対象です。現在の上限と料金はjikida.io/pricingをご覧ください。プランは年払いで月額19ドルから利用できます。
ホスト型の機能は2種類あり、混同しないでください。ペンテストとスキャン分析はJikida独自のサーバー上で実行されるため、LLMのキーを用意する必要はありません。一方、MCPサーバーはモデルを独自に呼び出さず、お使いのAIエディター(Claude Code、Claude chat、Cursor、Windsurf、VS Code)内で実行されます。そのため、お使いのエディターのAIクレジットを消費し、サイトごとに同じプラン枠が適用されます。役立つ機能はオープンに、コストがかかる機能には制限を設け、まず使ってみて、価値があれば料金を支払える仕組みです。
含まれる機能
| レイヤー | 機能 |
|---|---|
| マネージド WAF | OWASP Top 10 + CRS + カスタムルール。API を自動検出し、ルートごとに制限を適用し、安全な GET をエッジでキャッシュします。 |
| 稼働監視 | 複数リージョンでチェックし、上位プランでは間隔が短くなります。公開ステータスページ。ダウン/復旧時にメール + Slack + Discord + Telegram + webhook + モバイルプッシュで通知します。 |
| クイックペンテスト | オンデマンドの外部公開範囲スキャン:ヘッダー、TLS、Cookie、公開された .env / .git、メールセキュリティ(SPF / DKIM / DMARC)、コンプライアンス形式の検出事項をチェックし、それぞれに明確な修正方法を提示します。 |
| バイブコーディングプロジェクトのスキャン | バイブコーディングで作成したプロジェクトにありがちなリリース時のミスを検出します。公開されたシークレット、公開状態の S3 バケット、無効な Supabase RLS、制限のない Firebase ルールなどを検出します。 |
| Cloudflare DDoS 保護 | ワンクリックで接続し、サイトごとに「攻撃を受けています」モードを切り替えられます。 |
| ボット検出 | UA 分類、ヘッドレスブラウザーへのチャレンジ、IP ごとのレート制限、Google/Bing 用の ASN 許可リスト。 |
| アクティブディセプション | 検証済みの攻撃者に、本物らしい偽物を返します。フィンガープリントを記録し、実際のエラーメッセージは隠します。 |
| アップロードスキャン | MIME + マジックバイト + ポリグロット検出 + オプションの ClamAV。 |
| CVE フィード | NVD からのライブフィード。各項目に対応する Jikida.io のルールをタグ付けします。 |
| リアルタイムログ | 各攻撃の全コンテキスト(IP、ASN、国、ペイロード、ルート、判定)。保持期間はプランに応じて延長されます。 |
| MCP サーバー | Claude Code、Cursor、Windsurf、VS Code で本格的なセキュリティツールを利用できます。AI チャットからスキャン、監視、ブロックが可能です。 |
| アラート連携 | モバイルプッシュ、メール(メイン + CC 3 件)、Slack、Discord、Telegram、汎用 webhook。ダウン/復旧、攻撃の急増、プラン上限到達時に通知します。 |
クイックインストール(30 秒)
npx @jikida/init
init CLI はフレームワーク(Next.js、Express、Fastify、Laravel、Symfony、FastAPI、Django、Rails、Go chi、Rust axum、Spring、.NET、Bun、Deno)を検出し、適切な場所に適切なミドルウェアを追加します。その後、https://app.jikida.io/developer から JIKIDA_TOKEN を設定して、リリースします。
または、使用する言語の SDK を直接インストールします。
Node.js / Bun / Deno
npm install @jikida/sdk-node # or: bun add / deno add
import { jikida } from '@jikida/sdk-node'
app.use(jikida({ token: process.env.JIKIDA_TOKEN }))
フレームワーク用ヘルパー:
- Express:
import { jikida } from '@jikida/sdk-node/express' - Fastify:
import { jikida } from '@jikida/sdk-node/fastify' - Next.js ミドルウェア:
import { jikida } from '@jikida/sdk-node/next'
PHP — Laravel / Symfony
composer require jikida/sdk-php
Laravel — bootstrap/app.php:
->withMiddleware(function ($middleware) {
    $middleware->append(\Jikida\Middleware\JikidaLaravelMiddleware::class);
})
Symfony — \Jikida\Middleware\JikidaSymfonyListener をカーネルイベントリスナーとして登録します。
Python / Go / Ruby / Java / .NET / Rust
すべての SDK は、同じ inspect(request) -> { action, rule, reason } コントラクトを公開し、フェイルオープンで動作します。これらの言語のスキャフォールドは sdks/、tools/、skills/ フォルダーにあります。それぞれの現在のレジストリ公開状況については、jikida.io/install をご覧ください。以下の方法なら、コードを一切変更せずに、今日から任意のアプリを保護できます。
- app.jikida.io で登録すると、稼働監視と外部公開範囲スキャンがすぐに有効になります。
- Max プランでは、CNAME 経由で Jikida.io のエッジ WAF にトラフィックをルーティングできます(コード不要)。
スタックのセキュリティ
同じプラットフォームを、構築しているものに合わせて紹介します。それぞれのリンクから、そのスタック向けのインストール方法を確認できます。
- AI 生成コードのセキュリティ — Jikida が検出する最大の問題です。AI エディターがリリースするシークレット、公開状態のバケット、無効化された RLS、インジェクションを検出します。→
@jikida/scanと、エディター内の MCP サーバー。 - Laravel / PHP のセキュリティ — マネージド WAF 用のミドルウェアと、コミット済みの
.env/ キーを検出するリポジトリスキャンを提供します。→jikida/sdk-php。 - Next.js / Node / Express のセキュリティ — フェイルオープンに対応した、1 行で設定できるミドルウェアです。→
@jikida/sdk-node。 - Python(Django / FastAPI)のセキュリティ — WAF ミドルウェアに加え、シークレットと依存関係(OSV)をスキャンします。→
jikida(Python)。 - Go / Rust / Java / .NET のセキュリティ — 同じ
inspect(request)コントラクトを、1 行で組み込めます。→sdks/。 - バイブコーディングで作成したアプリのセキュリティ — ライブ URL とリポジトリを指定すると、侵入テストを実行し、安全でないデフォルト設定を検出します。→
npx @jikida/scan。
SDK — すべての言語
すべての SDK は sdks/ にあります。CLI、初期化ツール、MCP ツールは tools/ にあります。
| 言語 | パッケージ | ディレクトリ |
|---|---|---|
| Node / Bun / Deno | @jikida/sdk-node | sdks/node |
| PHP / Laravel | jikida/sdk-php | sdks/php |
| Python | jikida | sdks/python |
| Go | github.com/jikida/sdk-go | sdks/go |
| Ruby | jikida | sdks/ruby |
| Java | io.jikida:sdk | sdks/java |
| .NET | Jikida | sdks/dotnet |
| Rust | jikida | sdks/rust |
| Bun(Node を再エクスポート) | @jikida/sdk-node | sdks/bun |
| Deno(Node を再エクスポート) | @jikida/sdk-node | sdks/deno |
| スキャナー CLI | @jikida/scan | tools/scan |
| 初期化 CLI | @jikida/init | tools/init |
| MCP サーバー | @jikida/mcp | tools/mcp |
| WAF ルールパック | — | waf-rules |
各 SDK の特長:
- フェイルオープン — Jikida.io API に接続できない場合も、アプリのサービス提供は継続します。
- ポリシーをキャッシュ — TTL は 5 分で、バックグラウンドで更新されます。
- 攻撃ログをバッチ送信 — 非同期で送信するため、リクエスト処理への追加時間は p50 で約 4 ms です。
- 共通の判定形式 — すべての言語で
{ action: 'allow' | 'block' | 'challenge', rule, category, reason }を使用します。
AI IDE 向け MCP サーバー
Claude Code、Claude chat、Cursor、Windsurf、VS Code で、本格的なセキュリティツールを使えるようにします。Jikida.io MCP は、サイトへの侵入テスト、ドメインとリポジトリのスキャン、ヘッダーの確認、コードの保護、稼働時間モニターの一覧表示、WAF ルールの追加、IP のブロック、WAF 判定の説明を行います。結果は決定論的で監査可能なため、インラインで安全に実行できます。スキャン結果には、従来のヘッダー / TLS グレードに加えて、メールセキュリティ(SPF / DKIM / DMARC) とコンプライアンス関連の検出結果も表示されるようになりました。
mcp.jikida.io で利用できます。~/.claude/mcp.json からインストールします。
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"],
      "env": { "JIKIDA_TOKEN": "jk_live_..." }
    }
  }
}
ツール:run_pentest、run_deep_pentest、scan_domain、check_headers、check_s3_bucket、scan_aws、guard_code、scan_repo、run_vibe_scan、verify_finding、pentest_status、list_sites、list_monitors、list_recent_attacks、list_recent_scans、list_cves、explain_verdict、add_waf_rule、block_ip、get_security_preferences、set_security_preference。このうち 4 つ(scan_domain、check_headers、guard_code、check_s3_bucket)はキー不要で実行できます(トークン不要、IP によるレート制限あり)。MCP 自体はLLM を呼び出しません。AI エディター内で動作し、エディター側のクレジットを使用して、サイトごとのプラン割り当て量を適用します。ツールの詳細については、tools/mcp を参照してください。
無料ツール
ログインは不要です:
- 無料の脆弱性/ウイルススキャナー — jikida.io/website-app-virus-vulnerability-scanner-online-free
- 稼働状況の監視 — jikida.io/website-apps-uptime-monitoring
- ウェブサイト監視用モバイルアプリ — jikida.io/website-monitor-app
- Chrome 拡張機能 — ツールバーから、ログインが必要なサイトを含む任意のサイトをスキャンできます — Chrome ウェブストア
Anthropic Agent Skills — 安全で、ずさんでないアプリをリリースする
.claude/skills/(または Cursor のルール)に追加できる、Anthropic 形式の Agent Skills が 3 つあります。組み合わせることで、AI が生成したコードを、自信を持ってリリースできる安全で保守しやすく、使いやすいアプリに変えます。それぞれ固有のトリガーで有効になります。組み合わせて使用してください。
| スキル | 機能 | フォルダー |
|---|---|---|
| セキュリティ | WAF、稼働状況、ペネトレーションテスト、リポジトリスキャン、シークレット漏洩のタスクで Jikida を活用し、MCP ツールを安全にインラインで実行して、検出結果を OWASP/MITRE/NIST に対応付けます。MCP の「手」に「判断力」を与えます。 | skills/security |
| クリーンコード | AI エディターが生成したコードを、過剰な設計を避けながらリファクタリングし、不要な粗雑さを取り除きます。命名、重複、巨大な関数、デッドコード、エラー処理に対応します。判断力を備えた SOLID/DRY/YAGNI を実現します。 | skills/clean-code |
| UX デザイン | 実績のある UX の法則(Hick、Fitts、Jakob、Miller、美的ユーザビリティ)と、明快な ASD-STE100 準拠の UI 文言を適用し、生成された UI がありきたりではなく、意図を持って設計されたものに見えるようにします。 | skills/ux-design |
分割しているのには理由があります。**コードが安全でも粗雑な場合があり、美しい UI でもバンドルにシークレットが含まれたままリリースされることがあります。**リリース前に 3 つすべてを実行し、Jikida でスキャンしてください。3 つすべてで、英語と UI 文言は ASD-STE100(簡易テクニカル英語)に準拠しています。1 文につき 1 つの考えを伝え、能動態を使い、コントロールの機能を明確に述べます。
標準とマッピング
管理対象の WAF ルールとスキルのフローはすべて、業界フレームワークに対応付けられています。文章を書く代わりに、SOC 2/ISO 27001/GDPR の書類でこれらを引用してください。フラットな JSON マニフェストは skills/security/mappings/ にあります:
| ファイル | フレームワーク | 対応範囲 |
|---|---|---|
mitre-attack.json | MITRE ATT&CK v14 | 20 の手法 — T1190、T1110.004、T1552.001、T1580、T1499、T1557、… |
owasp-top10.json | OWASP Top 10 (2021) | A01 から A10 まで — 全 10 項目 |
nist-csf.json | NIST CSF 2.0 | GOVERN · IDENTIFY · PROTECT · DETECT · RESPOND · RECOVER |
waf-rules/ 内の YAML ルールにはすべて、mitre_attack: [T…]、owasp: [A…]、cwe: [n] の各フィールドもインラインで含まれています。ルールレベルでも機械可読です。
Jikida.io が防ぐ脅威
SQL インジェクション、XSS(反射型/格納型/DOM)、CSRF、SSRF、パストラバーサル、XXE、NoSQL/LDAP/コマンドインジェクション、ブルートフォース攻撃、クレデンシャルスタッフィング、アカウント乗っ取り、悪意のあるファイルアップロード(ポリグロット、PHP-in-PNG、EXIF 改ざん)、ボットによるスクレイピング、ヘッドレスブラウザーの悪用、TOR の出口ノード、ASN でフラグ付けされた攻撃者、DDoS L3-L7(Cloudflare のラップ経由)、API の悪用、露出したシークレット、公開状態の S3 バケット、過度に開放された Firebase/Supabase のルール、.env/.git の露出。
脅威とルールの対応表は jikida.io/threats で公開されています。
貢献
SDK のバグを見つけましたか?https://github.com/unesLam/jikida/issues でイシューを作成してください。次の情報を含めてください:
- SDK とバージョン
- フレームワークとバージョン
- 最小限の再現手順
セキュリティに関する情報開示:[email protected] にメールでご連絡ください。セキュリティ上のバグについて、公開イシューを作成しないでください。
Links
- Landing: https://jikida.io
- App: https://app.jikida.io
- MCP: https://mcp.jikida.io
- Free scanner: https://jikida.io/website-app-virus-vulnerability-scanner-online-free
- Uptime monitoring: https://jikida.io/website-apps-uptime-monitoring
- Docs: https://jikida.io/docs
- Live CVE feed: https://jikida.io/threats
License
Apache-2.0. See LICENSE.
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。