authshore について
authshoreは、ターミナルからアプリを構築するコーディングエージェントや開発者向けの認証基盤です。ユーザープール、暗号化シークレット保管庫、トークン操作をCLIとMCPツールで扱えます。
主な機能
- 01プロジェクトごとのユーザープール
- 02暗号化・バージョン管理されたシークレット保管庫
- 03JWTの作成と検証
- 04トークンの更新と失効
- 05CLIとMCPツール
活用シーン
- 01アプリの登録・サインイン設定
- 02デプロイ時のプロジェクトシークレット取得
- 03アクセストークンの検証または失効
- 04エージェントによる認証リソース管理
MCP 対応
ローカルおよびリモートの MCP サーバーを提供し、プール、ユーザー、シークレット、トークン、プロジェクト状態のツールを MCP クライアントに公開します。
設定
リモートサーバーはインストール不要です。クライアントを選んで設定をコピーするか、ワンクリックで導入できます。
https://mcp.authshore.ai/sseclaude mcp add --transport sse jyswee-authshore https://mcp.authshore.ai/sse{"mcpServers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}Cursor で開く{"servers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}VS Code で開く{"mcpServers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}{"mcpServers":{"jyswee-authshore":{"serverUrl":"https://mcp.authshore.ai/sse"}}}コマンドはターミナルで実行し、JSON は各クライアントの MCP 設定に貼り付けて再起動します。認可が必要なサーバーは初回接続時にログインを求めます。
https://mcp.authshore.ai/sse認証が必要ツール
詳細
as


コーディングエージェントのための認証インフラストラクチャ — ユーザープール、シークレット保管庫、トークン管理。git のように簡単です。
コードには git。認証には as。
エージェントは午後のうちにアプリ全体のひな形を作成できますが、認証が必要になった途端に行き詰まります。.env ファイルにシークレットをハードコードして後でコミットしたり、独自の JWT 処理を実装したり、Cognito の設定を手作業で済ませたりします。AuthShore は、エージェント自身が実行する認証レイヤーです。インストールは一度だけで、ターミナルからユーザープールをプロビジョニングし、シークレットを暗号化して保存し、トークンを発行、検証、更新できます。コンソールを操作する必要はありません。
対応: Claude Code · Cursor · Cline · Windsurf · Aider · Codex · あらゆる MCP クライアント
動作を見る
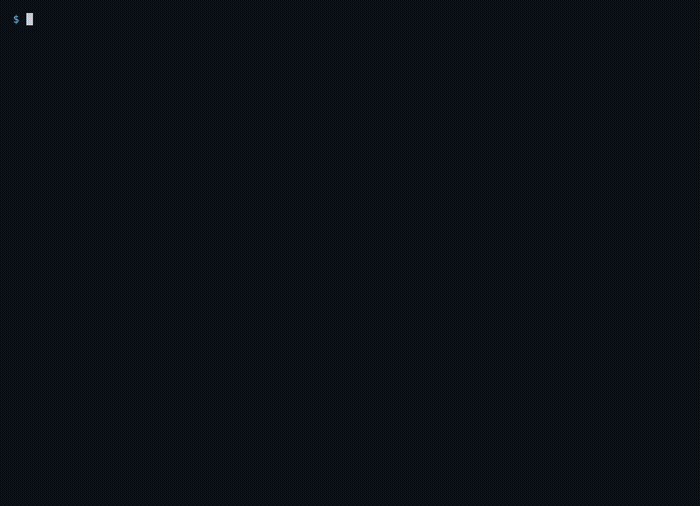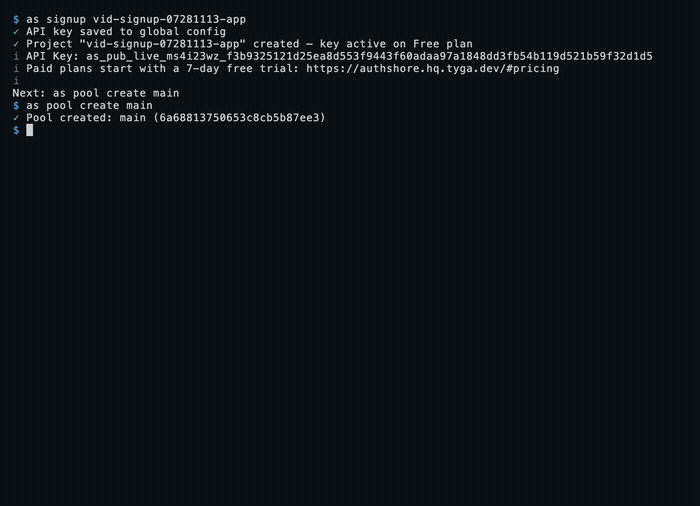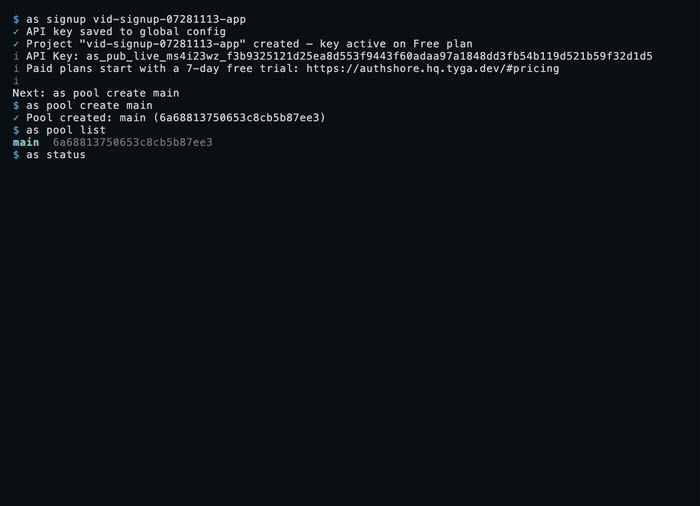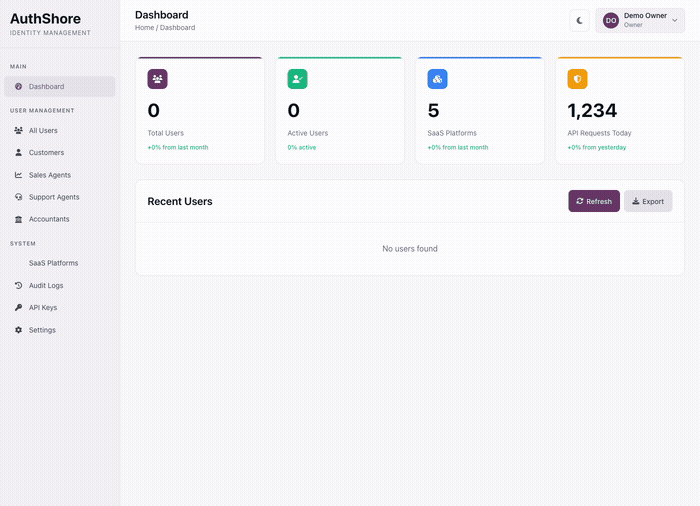
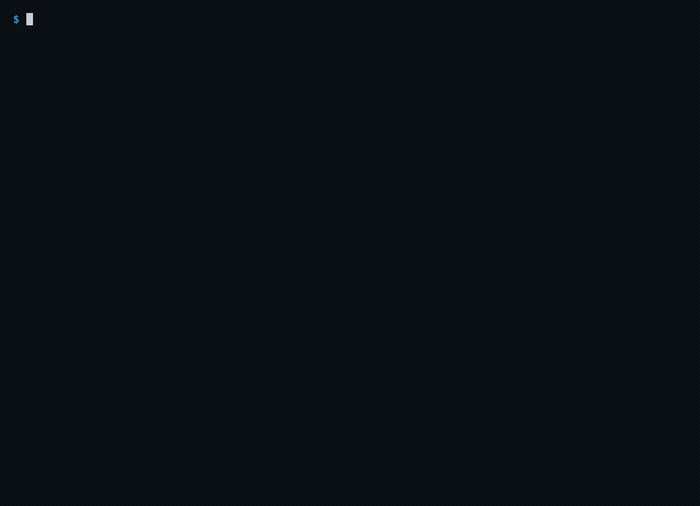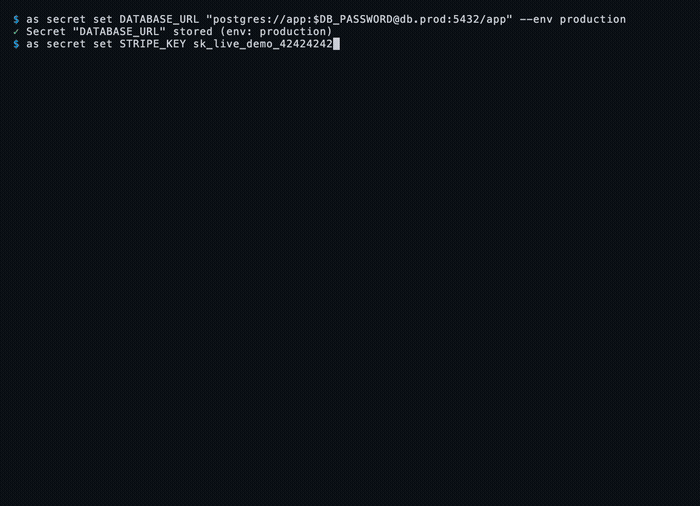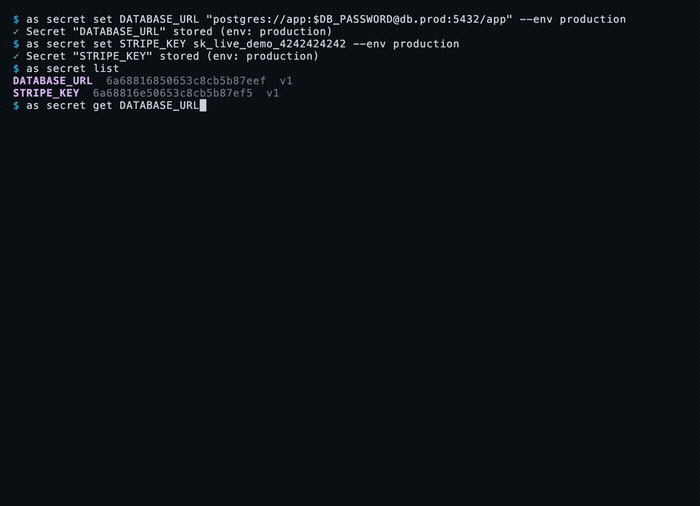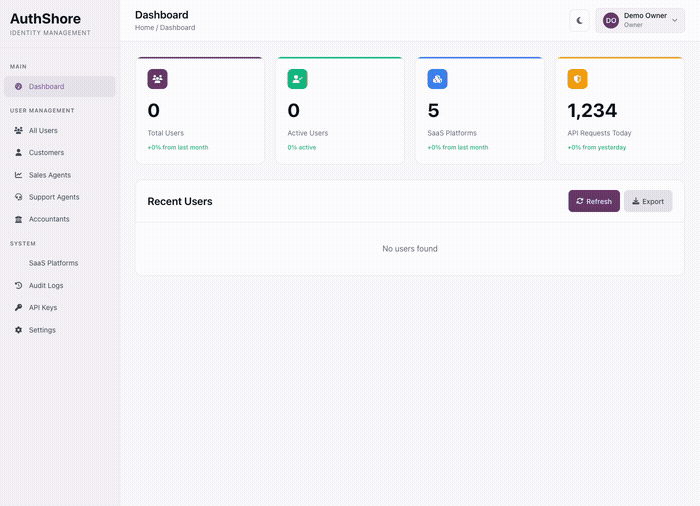
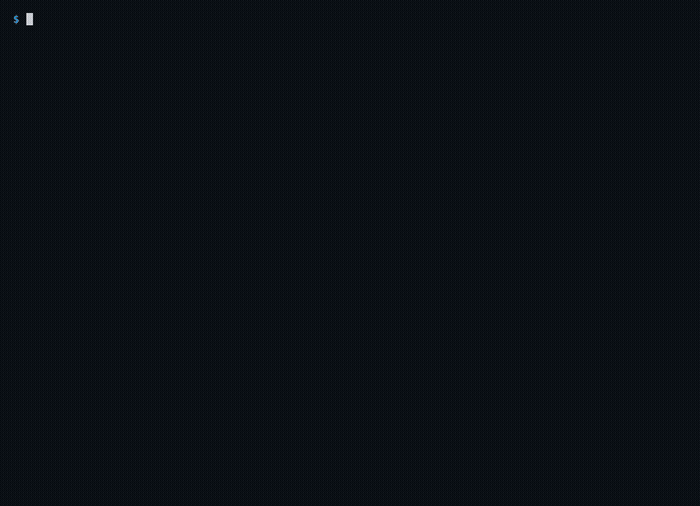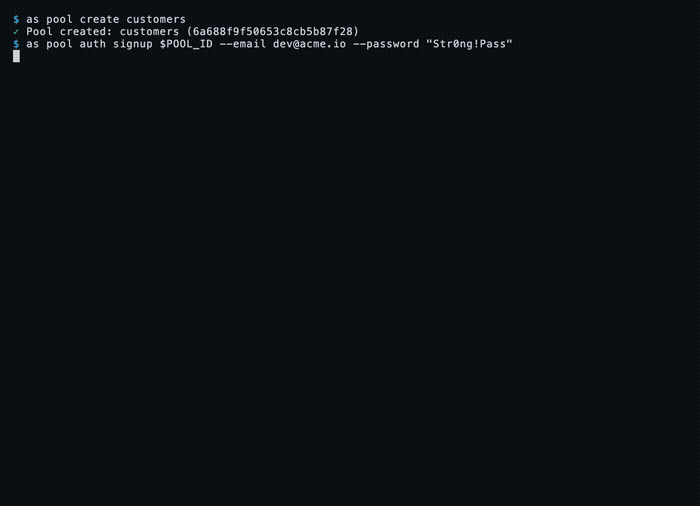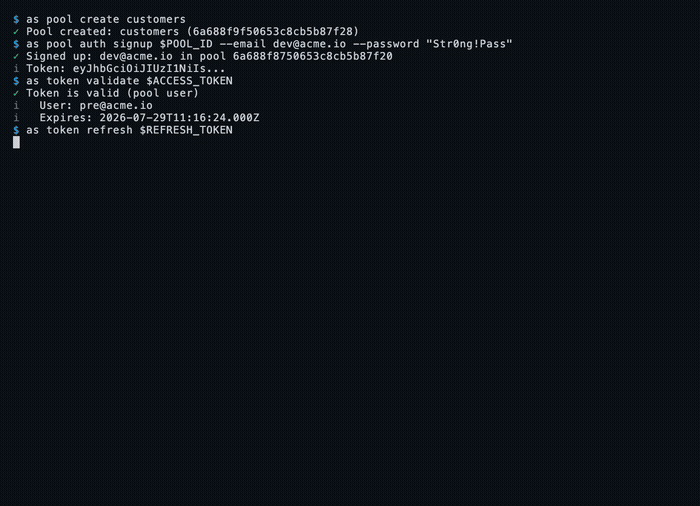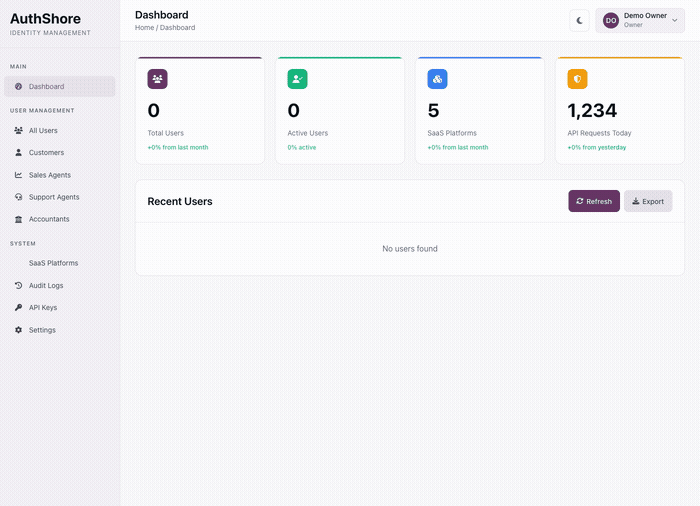
ライブ API に対する実際のターミナルセッションです。GIF をクリックすると動画全体を表示できます。
| 60 秒で認証をセットアップ | シークレット保管庫 | トークンとプール |
|---|---|---|
 |  |  |
その他のデモ: authshore.ai/#demo
インストール
npm install -g authshore
npm パッケージ名は authshore、コマンド名は as です。
クイックスタート
# 1. Create a project — free plan, API key active immediately, no card
as signup my-project --email [email protected] --local

# 2. Create a user pool
as pool create main

# 3. Store a secret (encrypted at rest, versioned)
as secret set DATABASE_URL "postgres://user:pass@host:5432/db"

# 4. Sign up a user in your pool
as pool auth signup main --email [email protected] --password SecurePass123!

# Full reference
as help
ユーザープール — コンソール不要の Cognito
各プロジェクトには、エージェントがターミナルから管理する分離されたユーザープールが用意されます。プールの作成、ユーザーの追加、実際の JWT ペアを返す一連のサインアップ/サインイン処理を実行できます。
as pool create main                      # create a pool
as pool list                             # list pools
as pool users <id>                       # list users in a pool
as pool user add <id> --email E --password P
as pool auth signup <id> --email E --password P   # returns access + refresh tokens
as pool auth signin <id> --email E --password P
シークレット保管庫 — .env へのキーの貼り付けをやめましょう
プロジェクトごとにスコープが設定された、暗号化済みのバージョン管理されたキーと値のストレージです。エージェントはサードパーティのキーを一度保存すれば、デプロイ時に読み取れます。リポジトリに機密情報が残ることはありません。
as secret set STRIPE_KEY "sk_..." --env production
as secret get STRIPE_KEY                 # decrypted read
as secret list
as secret versions STRIPE_KEY            # full version history
as secret delete STRIPE_KEY
トークン — 発行、検証、更新、失効
エージェントが通常独自に実装する JWT 処理を、適切に一度だけ実装します。
as token validate <jwt>                  # verify signature + expiry, show claims
as token refresh <refresh-token>         # rotate the pair
as token revoke <token>                  # kill a compromised token
MCP サーバー
CLI よりツールを使いたいですか?as には MCP サーバーが付属しています。Claude Code(または任意の MCP クライアント)から接続すると、エージェントはプール、ユーザー、シークレット、トークン、プロジェクトの状態を扱う18 個のネイティブツールを利用できます。
claude mcp add authshore --env AUTHSHORE_API_KEY=as_your_key_here -- as mcp-serve
JSON 設定を使うクライアント(Cline、Cursor、Windsurf)では、AUTHSHORE_API_KEY 環境変数を使って API キーを渡してください。MCP サーバーはプロジェクトディレクトリの外で実行されるため、.authshore/config.json は読み込まれません。
{
  "mcpServers": {
    "authshore": {
      "command": "as",
      "args": ["mcp-serve"],
      "env": { "AUTHSHORE_API_KEY": "as_your_key_here" }
    }
  }
}
まだキーをお持ちではありませんか?as signup my-project --email [email protected] を実行すれば、数秒でプロビジョニングできます。無料プランで、カードは不要です。
リモート MCP — インストール不要
CLI を使わない場合でも、Claude Web、Claude Desktop、Raycast、またはホスト型 MCP クライアントからリモートサーバーに直接接続できます。インストール不要で、同じ 18 個のツールを利用できます。
URL:  https://mcp.authshore.ai/sse
Auth: Authorization: Bearer YOUR_API_KEY
キーをお持ちでない場合は、キーなしで接続できます。リモートサーバーはオンボーディングモードで起動し、アカウントをプロビジョニングして同じセッション内で全機能を使えるようにする authshore_signup ツールを提供します。
特長
- ユーザープール - プロジェクトごとに分離されたプール、登録/サインインの一連のフロー、実際の JWT ペア
- シークレット保管庫 - 保存時に暗号化、バージョン管理、環境ごとのスコープ設定
- トークン - ターミナルから検証、更新、取り消し
- MCP サーバー - 18 個のツール、ローカル(
as mcp-serve)または完全なリモート(mcp.authshore.ai)に対応:Claude Code、Claude Web、Cursor、Raycast、あらゆる MCP クライアント - エージェント優先の CLI - すべてのコマンドで
--jsonによるプログラムでの解析が可能 - プロジェクトローカルの設定 -
.authshore/config.json、自動読み込み、gitignore に対応
料金: すぐに有効になる API キー付きの無料プラン — カード不要、試用期限なし。有料プラン(Starter 月額 $9 / Pro 月額 $29 / Scale 月額 $99)には、安全な Stripe チェックアウトを通じた 7 日間の無料トライアルが付属します。詳細。
設定
as login --key YOUR_KEY --local     # saves to .authshore/config.json (project-local)
as config                           # show active config
as me                               # identity check: which project am I?
API キーは次の優先順位(上位ほど優先)で解決されます。
--keyフラグAUTHSHORE_API_KEY環境変数./.authshore/config.json(プロジェクトローカル)~/.authshore/config.json(グローバル)
.gitignore に .authshore/ を追加してください。
エージェントとの連携
CLAUDE.md、.cursorrules、.clinerules、.windsurfrules、または AGENTS.md に追加します。
## Auth
This project uses AuthShore for auth: user pools, secrets, tokens.
Use the `as` CLI. Config is in .authshore/config.json (auto-loaded).
If not configured: as login --local --key YOUR_KEY
Run `as help` for the full command reference. Run `as me` before any writes.
開発の背景
エージェントが構築するアプリはすべて、同じ壁にぶつかります。それは認証です。エージェントがシークレットをハードコードし、JWT の更新処理を一から作り直し、クリック操作できない Cognito コンソールで行き詰まる様子を見てきました。そこで、エージェント自身が実行する認証レイヤーを構築しました。まだ初期段階で、急速に改善を続けています。問題があったり、足りない機能があったりしたら、issue を作成してください — すべて目を通しています。
ドキュメント
ライセンス
プロプライエタリ — Tyga.Cloud Ltd. 詳細は LICENSE をご覧ください。
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。