ztds について
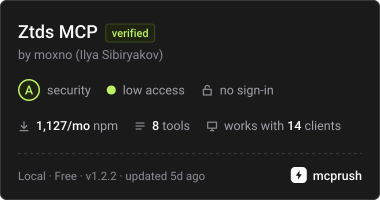
ztds は、ZTDS RFC v1.0 に準拠する MCP サーバーと、コードベースの不変条件を監査する CLI です。AI ワークフローで扱う機密情報をローカル RAM 上で可逆トークンに置き換え、監査やプロトコル情報も提供します。
主な機能
- 01RAM 上でのマスキングと復元
- 02PII・PHI・認証情報の監査
- 03SHA-256 レシートとリスク報告
- 04MCP リソースとプロンプト
- 05コードベース不変条件監査 CLI
活用シーン
- 01LLM 処理前の個人情報やキーのマスキング
- 02テキスト内の認証情報や個人情報の確認
- 03コードベースの監査と CI での検査
MCP 対応
MCP サーバーは、サニタイズ、復元、監査、状態確認、セッションリセットのツールを提供します。プロトコル情報とセッションテレメトリーのリソース、および ztds_guard プロンプトも公開します。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
ツール
5掲載時のツール一覧 · 2 週間前に更新
| パラメーター | 型 | 必須 | 説明 |
|---|---|---|---|
| text | string | はい | LLM コンテキストに送信する前にサニタイズする生テキスト。 |
| sessionId | string | いいえ | 可选的会话标识符,用于在多轮对话中保持令牌一致性(デフォルト:"default")。 |
詳細
ztds-mcp & ztds-audit — ゼロトラストデータサニタイズ(ZTDS™ RFC v1.0)MCP サーバーと不変条件監査ツール


このリポジトリには、**ゼロトラストデータサニタイズ(ZTDS™ RFC v1.0)標準の公式なModel Context Protocol(MCP)サーバー実装(ztds-mcp)とコードベース不変条件監査ツール(ztds-audit)**が含まれています。ZTDS AI Consortiumが保守しています。
- MCP サーバーのソースコード(このリポジトリ内):
packages/ztds-mcp/index.js - MCP マニフェストとサーバーカード:
packages/ztds-mcp/manifest.json|server-card.json|smithery.yaml - MCP サーバーのテストスイート:
packages/ztds-mcp/test.js - CLI 不変条件監査ツール:
bin/ztds-audit.js
ZTDS™は、AI エージェント、IDE アシスタント(Claude Desktop、Claude Code、Cursor、Windsurf、Zed)、検索拡張生成(RAG)、大規模言語モデル(LLM)のパイプラインを対象に、メモリー内のデータサニタイズを実施します。外部へのネットワーク呼び出し、ディスクへの書き込み、サブプロセッサーを一切使用せず、揮発性デバイスメモリー(RAM)内で100%ローカルに実行されます。
1. MCP サーバーの実装(ztds-mcp)
リファレンス MCP サーバー(packages/ztds-mcp/index.js)は、外部ランタイム依存関係なしで、stdio JSON-RPC 2.0 トランスポートを介してModel Context Protocol(2024-11-05)を実装します。LLMへの送信前に、クライアントのRAM内で機密情報の平文(PII、PHI、APIシークレット、IBAN、クレジットカード情報)を検出し、決定論的な代替トークン([EMAIL_TOKEN_1]、[API_SECRET_TOKEN_1])に置き換え、LLMの応答内にある本来の値をローカルで復元します。
1.1 インストールとMCPクライアントの設定
オプション A:ワンクリック自動セットアップ
npx ztds-mcp init
オプション B:Claude Desktop(claude_desktop_config.json)とCursor IDE(.cursor/mcp.json)
{
  "mcpServers": {
    "ztds": {
      "command": "npx",
      "args": ["-y", "ztds-mcp"]
    }
  }
}
オプション C:リポジトリのソースから直接実行
{
  "mcpServers": {
    "ztds": {
      "command": "node",
      "args": ["/absolute/path/to/ztds.ai/packages/ztds-mcp/index.js"]
    }
  }
}
オプション D:Claude Code CLI
claude mcp add ztds -- npx -y ztds-mcp
1.2 MCP ツール(tools/list と tools/call)
packages/ztds-mcp/index.js に実装されています。
| ツール名 | 入力スキーマ(properties) | 説明 |
|---|---|---|
ztds_sanitize | text(string、必須)、sessionId(string、任意) | LLM に取り込む前に、クライアントの揮発性 RAM 内で機密性の高い PII、PHI、認証情報を決定論的な代替トークン([EMAIL_TOKEN_1]、[API_SECRET_TOKEN_1])でマスキングし、暗号学的な SHA-256 ZTDS-RECEIPT-* 証明書を生成します。 |
ztds_restore | text(string、必須)、sessionId(string、任意) | アトミックな単一パスの検索を使用して、揮発性 RAM 内で代替トークンから元のマスキングされていない平文をローカルで復元します(二次的なトークン注入を防止します)。 |
ztds_audit | text(string、必須) | ZTDS RFC v1.0 に照らして、テキストまたはファイルの内容に含まれる露出した認証情報と PII を監査し、カテゴリ別の内訳、リスクレベル(LOW/HIGH/CRITICAL)、SHA-256 コンプライアンス証明書を返します。 |
ztds_info | {}(引数なし) | 有効な ZTDS RFC v1.0 プロトコルのステータス、IETF Standards Track のメタデータ、揮発性 RAM セッションのメトリクスを返します。 |
ztds_reset_session | sessionId(string、任意) | 揮発性メモリ内の代替マッピングテーブルを明示的にゼロ化して破棄します(定理 2 の RAM ゼロ化)。 |
JSON-RPC tools/call の例(ztds_sanitize → ztds_restore)
リクエスト(ztds_sanitize):
{
  "jsonrpc": "2.0",
  "id": 1,
  "method": "tools/call",
  "params": {
    "name": "ztds_sanitize",
    "arguments": {
      "text": "Customer [email protected] reported failure with key sk-proj-demo-key.",
      "sessionId": "ide-session-01"
    }
  }
}
レスポンス:
{
  "jsonrpc": "2.0",
  "id": 1,
  "result": {
    "content": [
      {
        "type": "text",
        "text": "Customer [EMAIL_TOKEN_1] reported failure with key [API_SECRET_TOKEN_1].\n\n> [ZTDS Invariant 1 Attested] Zero external network egress.\n> Receipt: ZTDS-RECEIPT-8F4B2C19E0A3D712 | Execution: 42µs | Entities Masked: 2"
      }
    ],
    "isError": false
  }
}
1.3 MCP リソース(resources/list と resources/read)
MCP サーバーは、resources/list と resources/read を介して、構造化された読み取り専用のプロトコルおよびテレメトリーリソースを公開します。
| リソース URI | MIME タイプ | 説明 |
|---|---|---|
ztds://spec/rfc-v1 | application/json | 正式な ZTDS RFC v1.0/IETF draft-sibiryakov-ztds-protocol の仕様メタデータと、4 つの中核的な数学的不変条件。 |
ztds://session/telemetry | application/json | 揮発性 RAM のリアルタイムセッション数、容量制限、ゼロエグレス証明ステータス(平文の露出ゼロ)。 |
1.4 MCP プロンプト(prompts/list と prompts/get)
| プロンプト名 | 引数 | 説明 |
|---|---|---|
ztds_guard | task(string、必須) | 現在の IDE/エージェントのワークフローに対して ZTDS Zero-Trust Data Sanitization ガードレールを有効にし、外部推論の前に ztds_sanitize を、出力時に ztds_restore を呼び出すようモデルに指示します。 |
1.5 プログラムによる使用/Node.js SDK の使用(packages/ztds-mcp/index.js)
MCP サーバーモジュールは、プログラムからの直接的な統合やテストに使用できるよう、JSON-RPC ディスパッチャーとメモリ内サニタイズプリミティブをエクスポートします。
import {
  handleMessage,
  sanitizeText,
  restoreText,
  auditText,
  resetSessionStore,
  TOOLS,
  PROMPTS,
  RESOURCES
} from './packages/ztds-mcp/index.js';

// 1. Direct in-memory sanitization & restoration
const scrubbed = sanitizeText('Send wire to DE89370400440532013000 for [email protected]', 'session-1');
console.log(scrubbed.sanitizedText); // "Send wire to [IBAN_TOKEN_1] for [EMAIL_TOKEN_1]"

const restored = restoreText(`Confirmed transfer to ${scrubbed.sanitizedText}`, 'session-1');
console.log(restored.restoredText);

// 2. Direct MCP JSON-RPC 2.0 protocol invocation
const rpcResponse = await handleMessage({
  jsonrpc: '2.0',
  id: 1,
  method: 'tools/list',
  params: {}
});

// 3. Zeroize volatile session memory (Theorem 2)
resetSessionStore('session-1');
MCP サーバーの検証スイートをローカルで実行します。
node packages/ztds-mcp/test.js
2. 4 つの基本的不変条件(RFC v1.0)
ztds-mcp で保護され、ztds-audit によって監査されるすべての AI パイプラインは、4 つの中核的な数学上およびアーキテクチャ上の不変条件に照らして検証されます。
- 不変条件 1:サニタイズ前の外部エグレスゼロ:機密性の高い生の平文(PII、PHI、API シークレット、個人の財務数値)は、可逆的な代替トークン化の前にローカル実行境界を越えてはなりません。
- 不変条件 2:決定論的かつ可逆的なトークン化:LLM の推論中は意味的、構文的、構造的なコンテキストを維持する一方、匿名化のための検索テーブルはローカルホストの揮発性メモリ内に厳密に保持する必要があります。
- 不変条件 3:暗号学的およびメモリ内での隔離:処理は揮発性ヒープまたはハードウェア認証済みエンクレーブ(WASM、Nitro Enclaves、C-ABI)内で実行され、暗号化されていないディスクへのスピルは発生せず、メモリは直ちにゼロ化されます。
- 不変条件 4:サブプロセッサーの継続的な排除:クライアント側でローカル実行することで第三者への送信がなくなり、GDPR 第 28 条のデータ処理契約が適用除外となります(Zero-DPA)。
3. コードベース不変条件監査 CLI(ztds-audit)
インストール不要で、コードベースまたは AI エージェントのリポジトリ全体のセキュリティと不変条件を監査できます。
npx ztds-audit --dir ./src --strict
コマンドラインフラグ
| フラグ | 説明 | デフォルト |
|---|---|---|
-d, --dir <path> | 監査対象のディレクトリ | 現在の作業ディレクトリ |
--json | 機械可読な構造化 JSON レポートを出力します | false |
--strict | 重大度の低い検出事項や情報提供のみの検出事項がある場合に、ビルドを失敗させます | false |
-h, --help | CLI オプションと使用方法を表示します | 該当なし |
出力例
[ZTDS] ZTDS.ai In-Memory Codebase Auditor (RFC v1.0 Conformance)
----------------------------------------------------------------------
Directory: /home/runner/work/ai-agent/src
Files Scanned: 48 files in 18ms
Audit Hash: sha256:7f83b1657ff1fc53b92dc18148a1d65dfc2d4b1fa3d677284addd200126d9069
----------------------------------------------------------------------
[PASS] CONFORMANCE CONFIRMED: 0 INVARIANT VIOLATIONS DETECTED
All scanned files comply with ZTDS Invariant 1 (Zero-Egress) and Invariant 3 (RAM isolation).
[LEGAL STATUS] Qualifies for GDPR Article 28 DPA Exemption (Zero-Subprocessor Chain)
[PERFORMANCE] 0.00 Bytes Sensitive WAN Egress | Pure In-Memory Execution
Next Steps for Builders & Maintainers:
1. Include this audit hash in your pull request: https://ztds.ai/apply/
2. Embed your Verified Trust Badge in README.md to claim your registry backlink:
[](https://ztds.ai/registry/)
4. GitHub Actions CI/CD の統合
.github/workflows/ztds-audit.yml を作成して、すべてのプルリクエストでゼロトラストのデータサニタイズを徹底します。
name: ZTDS Zero-Trust Compliance Audit

on:
  push:
    branches: [ main, master ]
  pull_request:
    branches: [ main, master ]

jobs:
  audit:
    name: Verify ZTDS RFC v1.0 Invariants
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Codebase
        uses: actions/checkout@v4

      - name: Setup Node.js Runtime
        uses: actions/setup-node@v4
        with:
          node-version: '20'

      - name: Execute ZTDS Invariant Audit
        uses: moxno/ztds.ai@main
        with:
          dir: './src'
          strict: true
5. 実証的 AI 安全性ベンチマーク(最先端の LLM)
OpenAI GPT-4o、Anthropic Claude 3.5 Sonnet、Google Gemini 2.0 Pro、DeepSeek-V3 において、平文の漏えい防止、全単射の忠実性、マイクロ秒単位のレイテンシを検証します。
# Execute 25 multi-domain enterprise scenarios across 4 frontier LLM families
npx ztds-bench

# Generate formal Markdown evaluation report & Ed25519 cryptographic certificate
npx ztds-bench --out-report benchmark-report.md --cert
| 最先端モデル | 未保護の送信(ZTDS なし) | 保護された送信(ZTDS) | 漏えい防止率 | 全単射の忠実性 |
|---|---|---|---|---|
openai/gpt-4o | 100.0% | 0.00% | 100.0% | 100.0% |
anthropic/claude-3-5-sonnet | 100.0% | 0.00% | 100.0% | 100.0% |
google/gemini-2.0-pro | 100.0% | 0.00% | 100.0% | 100.0% |
deepseek/deepseek-v3 | 100.0% | 0.00% | 100.0% | 100.0% |
レポート全文:ZTDS AI 安全性ベンチマークレポート(2026)
6. 修復と認定実装エンジン
| ティア | パッケージ | ライセンス | 役割とデプロイ |
|---|---|---|---|
| オープンリファレンスコア | @ztds/core (packages/ztds-core) | Apache-2.0 | ベンダー中立のインメモリ TypeScript/JS ベースラインです。汎用正規表現ルール(メール、電話番号、PAN、SSN、API キー)を備えています。ドキュメント |
| オープンリファレンス MCP | ztds-mcp (packages/ztds-mcp) | Apache-2.0 | Cursor、Claude Desktop、Zed 向けの、依存関係ゼロの公式リファレンス MCP サーバー(Anthropic Registry 上の io.github.moxno/ztds)です。MCP ガイド |
| 認定パイオニア SDK | @privacyscrubber/sdk | 商用 / エアギャップ環境 | 30 種類の業界特化プロファイル(HIPAA、PCI-DSS、Legal FRE-502)、マルチスレッドパイプラインバインディング、オフライン Ed25519 ノードライセンスに対応した、高スループットの WASM エンジンです。SDK を入手 |
| エアギャップ IDE MCP | @privacyscrubber/mcp-server | 商用 / Stdio | 30 種類のエンタープライズプロファイルを備え、Cursor、Windsurf、Claude Code、自律型開発者エージェント向けの Stdio MCP プロキシ(io.github.moxno/privacyscrubber-mcp)です。MCP ガイド |
7. エコシステムの区分と中立性
- ZTDS.ai(
ztds.ai):独立したベンダー中立のオープン標準、認定機関、技術コンソーシアムです。Apache 2.0 / CC BY 4.0 の下で RFC v1.0 仕様を管理します。 - PrivacyScrubber(
privacyscrubber.com):商用リファレンス実装およびパイオニアエンジンのプロバイダーです。
8. 知的財産と法令上のガバナンス
- 特許出願:米国および国際特許出願中(クライアント側ゼロトラストデータサニタイズおよび暗号化マルチパーティパイプラインハンドオフのシステムと方法)。パリ条約および 35 U.S.C. § 119 に基づく優先権()。
- 登録商標:ZTDS™(ILPO Order #182655957、クラス 9 および 42)。
- 学術 DOI:
- Zenodo:10.5281/zenodo.22058770
- Open Science Framework(OSF):10.17605/OSF.IO/5BYJF
- SSRN:7335581
- 著者および創設者:Ilya Sibiryakov(BrandMeWeb)
9. ライセンス
Apache License, Version 2.0 の下でライセンスされています。 Copyright 2024–2026 Ilya Sibiryakov(ZTDS AI Consortium / BrandMeWeb)。
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。