Vulnerability Exposure について
Vulnerability Exposureは、公開脆弱性・レピュテーション情報を使ってパブリックIP、ドメイン、CVE、ソフトウェアバージョンを評価するローカルMCPサーバーです。バージョン単位の判定、レポート確認、未確認ソースの明示を必要とするセキュリティレビュー向けで、対象をスキャンしません。
主な機能
- 01バージョン単位のCVE確認
- 02Ubuntu・Debianのバックポート確認
- 03KEV、EPSS、パッチ、エクスプロイト情報
- 04パブリックIPとドメインの露出確認
- 05根拠に基づくレポート検証
- 06調査ごとの結果分離
活用シーン
- 01アップグレード前のバージョン確認
- 02パブリックIPやドメインの評価
- 03確認済みCVEと関連候補の区別
- 04脆弱性レポート草稿の検証
MCP 対応
ローカルstdio経由で、読み取り専用の調査・検索ツールとsecurity_assessmentプロンプトをMCPクライアントに提供します。MCPクライアント側のモデルが結果を解釈してレポートを作成します。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
uvx vulnerability-exposure-mcpSHODAN_API_KEYシークレットShodan key for service banners (optional: without it the free InternetDB is used)VIRUSTOTAL_API_KEYシークレットVirusTotal key for IP and domain reputation (optional)ABUSEIPDB_API_KEYシークレットAbuseIPDB key for IP abuse reports (optional)NVD_API_KEYシークレットNVD key for a higher rate limit, so version checks run faster (optional)GREYNOISE_API_KEYシークレットGreyNoise key for more scanner lookups (optional; work-email accounts only)ローカルサーバーにはマシン上の実行環境(Node.js 18 以上など)が必要です。設定ファイルの場所はクライアントごとに異なります。
ツール
16掲載時のツール一覧 · 今日に更新
| パラメーター | 型 | 必須 | 説明 |
|---|---|---|---|
| depth | enum | いいえ | Quick Scan | Standard Analysis | Comprehensive Investigation | Expert Deep Dive |
| target | string | はい |
詳細
Vulnerability Exposure MCP



公開 IP、ドメイン、CVE、ソフトウェアのバージョンについて、確認済みの脆弱性と露出を調べる MCP サーバーです。NVD のバージョン範囲で影響が確認された場合にのみ、そのバージョンに影響する CVE として扱います。それ以外は確認用として一覧表示するため、関連する CVE やベンダー全体に関わる CVE が、対象のものとして報告されることはありません。
Vulnerability Exposure Analyzer の MCP 版です。元のアプリが独自のエージェントを実行するには Cohere キーが必要ですが、こちらは LLM キーを必要としません。MCP クライアント内のモデルがツールを呼び出し、レポートを作成するためです。
stdio を介してローカルで動作するため、ローカル MCP サーバーを起動するクライアントで利用できます。Claude Desktop、Claude Code、Cursor、Windsurf、VS Code、LM Studio などに対応しています。ChatGPT や claude.ai コネクターのようなウェブ専用クライアントは、リモート(HTTPS)サーバーのみを受け付けます。このサーバーはホストされていません。公開環境にデプロイするには、誰かに API キーを使われないよう、独自の認証が必要になるためです。
公開 IP、ドメイン、CVE ID(CVE-2026-111497)、または製品とバージョン(PHP 8.3.10、OpenSSH 8.9p1 Ubuntu-3ubuntu0.6)を指定すると、NVD、CISA KEV、FIRST EPSS、Exploit-DB、OSV.dev、Shodan、VirusTotal、AbuseIPDB、Spamhaus、GreyNoise、SANS ISC、インターネットレジストリー、証明書透明性ログから根拠となる情報を収集します。
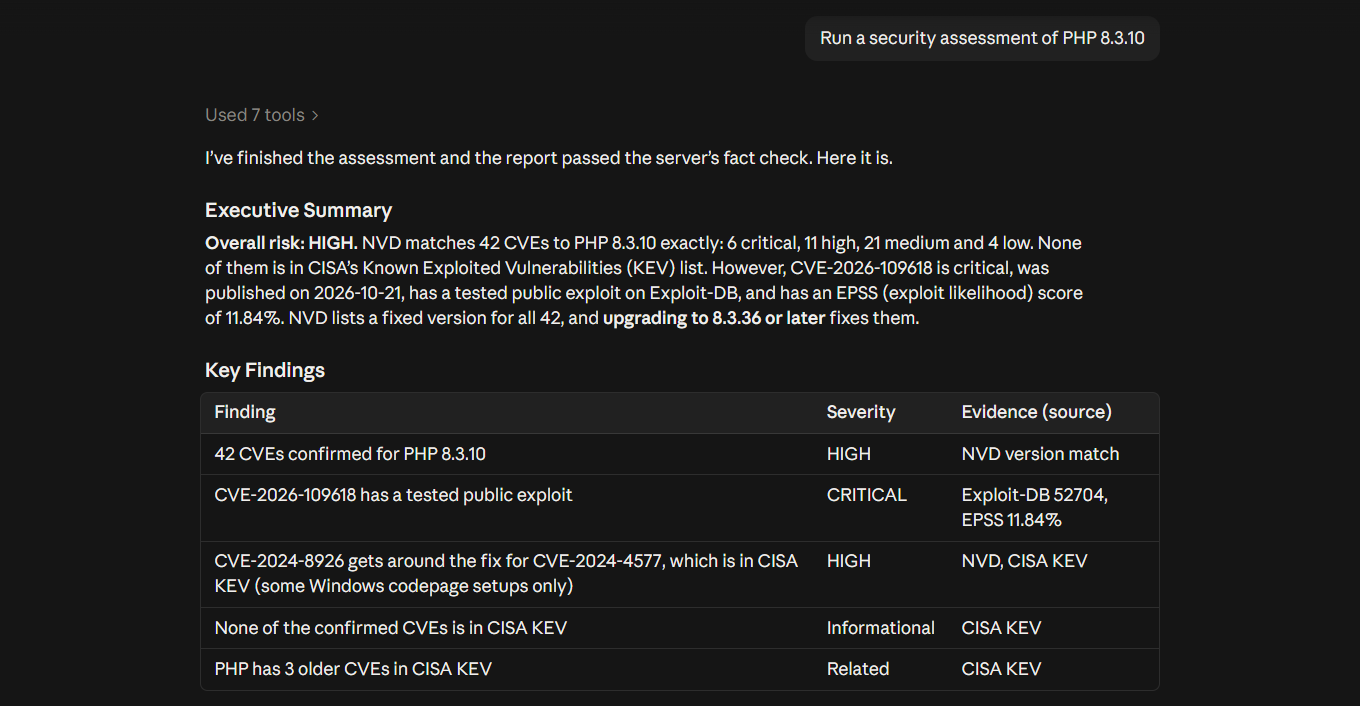
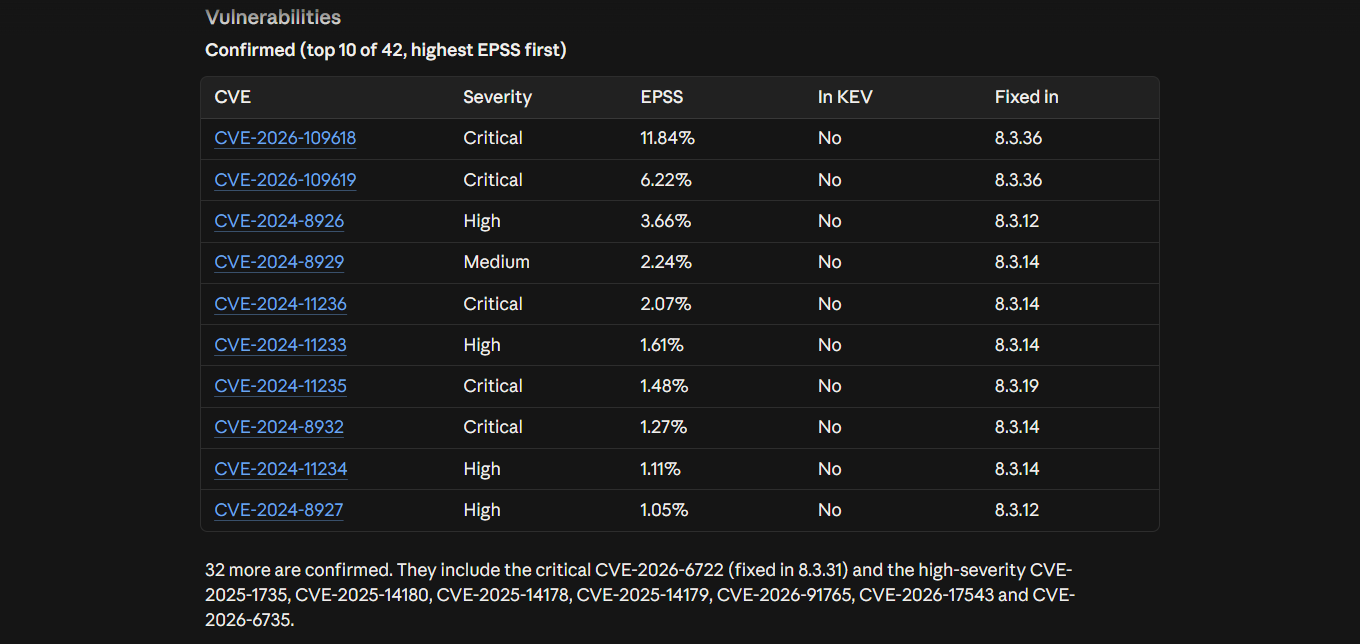
元のアプリのレポートの信頼性を支える要素を、そのまま維持しています。
- アプリのシステムプロンプトと同じ分析ルールを使用します。クライアントは長い指示を途中で切り詰めるため、サーバーの指示は短く要約されています。
investigate_targetは、完全なルールとレポート形式をanalyst_guideとして返します。 - 基本的な検索はコード内で実行するため、レピュテーションや露出の確認が、モデルの記憶に依存することはありません。
- 分析の深さ(Quick Scan、Standard、Comprehensive、Expert)に応じて、ツール呼び出しの上限、サービスごとの上限、各結果に保持する詳細度が決まります。モデルがこれらの制限を上書きすることはできません。
- 主な事実はモデルではなくデータから算出します。これには、CISA KEV をこの対象で確認済みと関連ありに分ける処理が含まれます。そのため、どのモデルで実行しても数値は同じです。
- NVD のみの場合より新しく、正確な情報を提供します。Ubuntu と Debian のパッケージは各ディストリビューション独自の修正データと照合するため、バックポートされた修正も反映されます。NVD でまだ分析されていない最近の CVE は確認用として一覧表示されます。また、Next.js、React、Django などのパッケージでは、NVD に情報が反映される前に GitHub のアドバイザリーで不足を補います。各 CVE には、パッチのステータスとエクスプロイトコードが公開されているかどうかが記載されます。
investigation_idごとに調査を分離します。investigate_targetが返すランダムなハンドルにより、同じサーバープロセスを複数のチャットで共有しても、根拠となる情報が混在しません。
他のものとの違い
一般的なCVEサーバーは、キーワードや製品名でNVDを検索し、一致するものをすべて返します。そのため、nginx 1.30.0 のレポートに、何年も前に修正されたCVEが含まれることがあります。このサーバーは次のように動作します。
- 正確なバージョンを確認します。 NVDのバージョン範囲にそのバージョンが含まれる場合にのみ、CVEを 確認済み とします。また、UbuntuまたはDebianのパッケージについては、ディストリビューションがバックポートによって修正したCVEを除外します。キーワードや製品レベルで一致したものは、別途 関連 として一覧表示します。
- 修正の判断に必要な情報をまとめます。 1回の呼び出しで、CISA KEVのステータス、EPSS、安全な最小バージョン、公表済みのエクスプロイトとパッチのステータスを返します。モデルが個別の検索結果をつなぎ合わせる必要はありません。
- データだけでなくレポートも確認します。
check_reportは、ツールが返していないCVEを引用している、関連CVEを確認済みとして扱っている、修正バージョンやエクスプロイトに関する主張が誤っている、といった下書きの問題を、内容を確認する前に指摘します。 - 確認できなかった内容を示します。 すべてのレポートに、確認できなかったソース(キーの不足や検索の失敗など)が記載されるため、結果がない場合に問題がないと誤って伝えることはありません。
対応しないこと
- スキャンはしません。 対象に接続することはありません。すべての情報は公開データベースと対象のDNSレコードから取得するため、Shodanが検出していないサービスや、対象ソフトウェアについて通知されていない脆弱性は見つけられません。
- 公開対象のみです。 プライベートIP、ローカルIP、予約済みIP、およびローカルホスト名は拒否されます。
- 認証が必要なチェックや内部チェックはできません。 インストール済みのパッケージ、設定、ログインの先にある情報は確認できません。その場合は、ホスト上でスキャナーを使用してください。
- エクスプロイトの実行や修正は行いません。 対象について公表されている情報と、アップグレード先を報告します。エクスプロイトのテストや変更は行いません。
- 情報の鮮度はソースに依存します。 NVDがまだ分析していないCVEはバージョンを確認できないため、確認対象として一覧表示します。
ツール
| ツール | 機能 | 必要なキー |
|---|---|---|
investigate_target | ここから始めます。 対象を分類し、調査の深さを設定して、基本的な検索を実行します。investigation_id と次のステップを返します | 対象によって異なります |
version_specific_vulnerability_check | NVDがこの正確なバージョンに影響すると確認したCVEを、KEV、EPSS、CVSSに基づいてランク付けし、それぞれのパッチ適用状況、公開済みのエクスプロイト(Exploit-DB)、および安全に使用できる最低バージョンを示します。Next.js、React、Express、Djangoなどのパッケージについては、NVDにはまだ掲載されていないGitHubアドバイザリも追加します | 不要(NVDキーは任意) |
distro_patch_check | SSHバナーに表示された openssh 8.9p1-3ubuntu0.6 などのUbuntuまたはDebianパッケージについて、ディストリビューション独自のデータに基づき、バックポートによって各CVEがすでに修正されているかどうかを確認します | 不要 |
nvd_lookup | KEVとEPSSを含む、1件のCVEに関するNVDの完全な記録を取得します | 不要 |
cisa_kev_check | CVE IDまたは製品名を、CISAの既知の悪用脆弱性と照合します | 不要 |
cve_search | NVDの最近のCVEをキーワード検索します | 不要 |
resolve_domain | DNSのA/AAAAレコードを検索します | 不要 |
shodan_search | 開放ポート、サービス、バージョン、ホスティング情報を取得します。キーがない場合は、Shodanの無料版InternetDBを使います(ポート、ソフトウェア、CVEを取得し、バナーは取得しません) | 全結果の取得には SHODAN_API_KEY が必要 |
ip_owner | 地域インターネットレジストリ(RDAP)の情報から、IPアドレスのネットワークの登録者を確認します | 不要 |
threat_lists_check | Spamhaus DROP(乗っ取りまたは犯罪に利用されるネットワーク)とGreyNoise(インターネットスキャナー)を確認します。GreyNoiseが回答できない場合は、SANS ISCを代替として使用します | 不要(GREYNOISE_API_KEY は任意) |
subdomains | 証明書透明性ログ(crt.sh、または代替のCert Spotter)から、ドメイン配下のホスト名を取得します | 不要 |
virustotal_check | VirusTotalエンジンによるレピュテーションを取得します | VIRUSTOTAL_API_KEY |
abuseipdb_check | 不正利用の報告と信頼度スコアを取得します | ABUSEIPDB_API_KEY |
get_key_facts | この調査の結果に基づいて、事実とCISA KEVの「確認済み/関連」区分を算出します | 不要 |
check_report | モデルを介さずに、調査データとレポートの草案を照合し、どの検索結果にも裏付けられていないCVE ID、バージョン、EPSSの数値、主張(サポート終了、パッチなし、インターネットからアクセス可能)を一覧表示します | 不要 |
check_api_keys | 設定されているキー(値は表示しません)と、残りのキーの入手先を確認します | 不要 |
また、security_assessment プロンプト(対象+深さ)を使うと、分析者向けルールとワークフローが読み込まれます。ワークフローは investigate_target → 返された investigation_id を各検索に渡す → get_key_facts → レポートの草案を作成 → check_report → 指摘事項を修正、という流れです。検索はIDなしでも単独で実行できます。その場合、標準の結果件数と以下の時間あたりの上限が適用されますが、ツール呼び出しの予算はなく、どの調査の主要事実にも含まれません。
| 深さ | ツール呼び出し数 | Shodan/VirusTotal/AbuseIPDBの呼び出し数 |
|---|---|---|
| クイックスキャン | 8 | 1 |
| 標準分析(デフォルト) | 15 | 2 |
| 包括的な調査 | 25 | 4 |
| エキスパートによる詳細調査 | 40 | 6 |
すべてのツールは読み取り専用です。プライベートIP、予約済みIP、クラウドメタデータIPは拒否されます。
各ツールが送信する情報と送信先
どのツールも対象に直接アクセスすることはありません。 各検索では、公開データソースに対象について問い合わせるため、対象のサーバーにリクエストが届くことはありません。これらのサービスには、検索した内容と IP アドレス(キーを使用する場合はキーも)が送信されます。
| ツール | 送信する情報 | 送信先 |
|---|---|---|
resolve_domain | ドメイン | 通常使用している DNS リゾルバー |
shodan_search | IP | キーがある場合は Shodan、ない場合は Shodan InternetDB |
virustotal_check | IP またはドメイン | VirusTotal |
abuseipdb_check | IP | AbuseIPDB |
ip_owner | IP | IANA、その後、地域インターネットレジストリ(RDAP) |
threat_lists_check | IP | GreyNoise、または GreyNoise が回答できない場合は SANS ISC。Spamhaus DROP は全件ダウンロードされるため、IP が Spamhaus に送信されることはありません |
subdomains | ドメイン | crt.sh、または crt.sh が停止している場合は Cert Spotter |
version_specific_vulnerability_check | ソフトウェア名とバージョン | NVD、および Next.js や Django などのフレームワークパッケージについては OSV.dev |
distro_patch_check | パッケージ名とバージョン | OSV.dev |
nvd_lookup、cve_search | CVE ID または検索語 | NVD(NVD が停止している場合は Shodan CVEDB) |
| 上記ツール内での CVE の補足情報取得 | CVE ID のみ | FIRST(EPSS)。CISA KEV カタログと Exploit-DB インデックスは全件ダウンロードされるため、これらに情報が送信されることはありません |
investigate_target | 上記のとおり、対象に適した検索を実行します | |
get_key_facts、check_report、check_api_keys | なし | お使いのマシン上で実行されます |
インストール
Python 3.11 以降が必要です。セットアップは、インストール、必要に応じたキーの保存、AI クライアントへの接続の 3 ステップです。
最も簡単な方法は uv を使うことです。PyPI からサーバーを直接実行でき、事前の設定は不要です。
uvx vulnerability-exposure-mcp keys status
または、pip(pip install vulnerability-exposure-mcp)でインストールし、同じ方法で vulnerability-exposure-mcp コマンドを使用します。ソースから実行する場合は、以下のソースからの実行を参照してください。
無料のキー:Shodan、VirusTotal、AbuseIPDB、NVD(任意。レート制限が緩和されます)、GreyNoise(任意。GreyNoise は仕事用メールアドレスで作成されたアカウントにのみキーを発行し、Gmail などは対象外です。キーがない場合、1 日に 10 回まで検索でき、残りは SANS ISC がカバーします)。CVE とソフトウェアのチェックは、キーがなくてもすべて利用できます。IP とドメインのチェックもキーなしで実行でき、Shodan の無料の InternetDB、インターネットレジストリ、Spamhaus DROP、GreyNoise を使用します。その場合、レポートでは VirusTotal と AbuseIPDB が未チェックとして表示されます。
キーを安全に保存する
キーは設定ファイルではなく、OS の資格情報ストア(Windows 資格情報マネージャー、macOS キーチェーン、Linux の Secret Service)に保存できます。ご自身のターミナルで次を実行してください。キーは非表示のプロンプトに入力され、直接ストアに保存されます。
uvx vulnerability-exposure-mcp keys set shodan
必要に応じて、virustotal、abuseipdb、nvd、greynoise についても同じ操作を行います。keys status では保存されているキーを確認できます(値は表示されません)。keys delete NAME でキーを削除できます。この方法でキーを保存した場合は、以下の env ブロックを空のままにしてください。環境変数が設定されている場合は、保存済みのキーより優先されます。
サーバー、Docker コンテナー、その他のヘッドレス Linux システムには、通常、資格情報ストアがありません。その場合、keys set を実行するとその旨が表示されるため、代わりに env ブロックにキーを設定してください。
クライアントを接続する
キーはコマンドラインではなく、クライアントの env ブロックに渡してください。
Claude Desktop
最新リリースから vulnerability-exposure-mcp-<version>.mcpb をダウンロードして開いてください。Claude Desktop がインストールし、フォームで(任意の)キーを尋ねます。または、以下の JSON 設定を追加してください。
Claude Code
まずキーを保存して(上記を参照)、コマンドラインにキーを含めないようにしてから、次を実行してください。
claude mcp add vulnerability-exposure -- uvx vulnerability-exposure-mcp
その後、新しい Claude Code セッションを開始してください。MCP サーバーはセッションの開始時に読み込まれます。
または、プラグインとしてインストールすることもできます。プラグインでは、マスクされたプロンプトで(任意の)キーごとに入力を求められ、認証情報ストアに保存されます。
/plugin marketplace add MRFrazer25/Vulnerability-Exposure-MCP
/plugin install vulnerability-exposure@vulnerability-exposure
Cursor、Windsurf、VS Code、Claude Desktop、その他の JSON 設定クライアント
クライアントの MCP 設定に以下を追加し(Claude Desktop の場合:Settings → Developer → Edit Config)、クライアントを再起動してください。キーを認証情報ストアに保存している場合は、env の値を空にするか、ブロックごと削除してください。
{
  "mcpServers": {
    "vulnerability-exposure": {
      "command": "uvx",
      "args": ["vulnerability-exposure-mcp"],
      "env": {
        "SHODAN_API_KEY": "",
        "VIRUSTOTAL_API_KEY": "",
        "ABUSEIPDB_API_KEY": "",
        "NVD_API_KEY": "",
        "GREYNOISE_API_KEY": ""
      }
    }
  }
}
(VS Code では .vscode/mcp.json 内で "mcpServers" ではなく "servers" を使用します。)
Docker
docker build -t vulnerability-exposure-mcp . でイメージを一度ビルドしてから、クライアントでイメージを指定してください。コンテナには認証情報ストアがないため、キーは env に設定します。値をコマンドラインに含めずに渡すには、キー名のみを -e で指定してください。
{
  "mcpServers": {
    "vulnerability-exposure": {
      "command": "docker",
      "args": ["run", "-i", "--rm", "-e", "SHODAN_API_KEY", "-e", "VIRUSTOTAL_API_KEY", "-e", "ABUSEIPDB_API_KEY",
               "-e", "NVD_API_KEY", "-e", "GREYNOISE_API_KEY", "vulnerability-exposure-mcp"],
      "env": {
        "SHODAN_API_KEY": "",
        "VIRUSTOTAL_API_KEY": "",
        "ABUSEIPDB_API_KEY": "",
        "NVD_API_KEY": "",
        "GREYNOISE_API_KEY": ""
      }
    }
  }
}
ソースから実行する
git clone https://github.com/MRFrazer25/Vulnerability-Exposure-MCP.git
cd Vulnerability-Exposure-MCP
python -m venv .venv
.venv/Scripts/python -m pip install -e .   # macOS/Linux: .venv/bin/python
その後、上記の手順で uvx vulnerability-exposure-mcp と記載されている箇所では .venv/Scripts/python -m vulnerability_exposure_mcp を使用してください(macOS または Linux では .venv/bin/python)。クライアント設定では、たとえば次のように、その Python へのフルパスを指定してください。"command": "C:/path/to/Vulnerability-Exposure-MCP/.venv/Scripts/python.exe", "args": ["-m", "vulnerability_exposure_mcp"]。
次に、*「PHP 8.3.10 のセキュリティ評価を実行して」*と依頼するか、security_assessment プロンプトを使用してください。
設定
| 変数 | デフォルト | 意味 |
|---|---|---|
VULN_EXPOSURE_QUOTA_PER_HOUR | 20 | 調査全体で、深度ごとの上限に加えて、Shodan、VirusTotal、AbuseIPDB の各サービスに対する1時間あたりの最大呼び出し回数 |
VULN_EXPOSURE_LOG_LEVEL | WARNING | ログレベル(ログは stderr に出力されます) |
同じ調査内で同一の呼び出しを繰り返すと、クォータを消費せずに前回の結果が返されます。大きな結果は約15,000文字に切り詰められます。
セキュリティに関する注意事項
- ツールの結果には、バナー、ホスト名、CVE の説明など、サードパーティのテキストが含まれます。これらはデータとして返されます。サーバーの指示では、その中に見つかった指示には決して従わないようモデルに伝えており、バナー、ホスト名、レジストリレコードに含まれる指示のようなテキストは、モデルが見る前に
[instruction-like text removed]に置き換えられます。それでも、ツール呼び出しを表示するクライアントを使用してください。 check_reportは、調査データに照らしてレポートの草案をコードでチェックし、調査で裏付けられていない ID、バージョン、EPSS の数値、主張を列挙します。- 承認後に MCP サーバーのツールの説明が変更された場合(ツールポイズニング)に通知を受け取るには、Trail of Bits の mcp-context-protector を通して実行できます。
- キーは呼び出しのたびに環境変数または OS の資格情報ストアから読み込まれ、ログに記録されず、エラーメッセージからも秘匿されます。対象もログに記録されず、失敗はトレースバックなしで記録されます。
- 失敗した検索はツールエラー(
isError)として返され、すべてのツールは読み取り専用として設定されています。 - サーバーが使用するのは stdio のみなので、お使いのマシン上で実行され、接続できるのはお使いのクライアントだけです。
- ディスクには何も保存されず、テレメトリもありません。対象は、各検索で使用されるデータプロバイダーにのみ送信されます。各プロバイダーに送信される内容については、PRIVACY.md をご覧ください。
- すべてのプッシュとプルリクエストで、テストと、既知の脆弱性を持つ依存関係に対する pip-audit が実行されます。依存関係はバージョンが固定され、Dependabot によって更新されます。問題の報告については、SECURITY.md をご覧ください。
責任ある利用
正当なセキュリティ研究、防御的なセキュリティ、教育のみを目的としています。所有している、または評価する権限を与えられているシステムのみを調査し、各データプロバイダーの利用規約に従ってください。自動生成された調査結果は誤っている可能性があるため、行動を起こす前に確認してください。
データソースと利用規約
検索ではご自身のアカウントとキーを使用するため、各プロバイダーの利用規約がご自身に直接適用されます。
| ソース | 用途 | 知っておくべきこと |
|---|---|---|
| Shodan | 開いているポート、サービス、バージョン | ご自身の Shodan アカウントとキーを使用します。アカウントがない場合、InternetDB は非商用利用で無料です |
| 地域インターネットレジストリ(RDAP) | IP のネットワークの登録先 | IANA の RDAP ブートストラップから取得する公開レジストリデータです |
| Spamhaus DROP | 乗っ取られたネットワークや犯罪に関与するネットワーク | 無料です。利用時はSpamhaus のクレジット表記が必要です。Spamhaus の要請に従い、ダウンロードは1日1回までです |
| GreyNoise | インターネットスキャナーや既知のビジネスサービス | コミュニティ API は、キーなしで1日10回照会できます。キーの取得には勤務先のメールアカウントが必要です |
| crt.sh、Cert Spotter | 証明書の透明性ログから取得するサブドメイン | 公開検索は無料です。Cert Spotter は、個人利用の場合、キーなしで1時間に数回照会できます |
| Shodan CVEDB | NVD に接続できない場合の CVE 詳細 | 非商用利用で無料です |
| SANS ISC(DShield) | GreyNoise で回答できない場合の IP に関する攻撃レポート | 無料でキーも不要です。データはCC BY-NC-SA 4.0(非商用利用)で提供されており、SANS はユーザーエージェントに連絡先情報を含めるよう求めています |
| Exploit-DB | CVE のエクスプロイトコードが公開されているかどうか | インデックスのダウンロードは1日1回までです。ライセンスは GPL-2.0-or-later です |
| GitHub Advisory Database と、OSV.dev 経由の PyPA Advisory Database | NVD に掲載される前の npm、PyPI、Maven、RubyGems パッケージに関するアドバイザリ | 無料でキーは不要です。データはCC BY 4.0です |
| VirusTotal | セキュリティエンジンによるレピュテーション | 無料の公開 API では、1分間に4回、1日に500回照会できます。また、商用製品やサービスでの使用は禁止されています |
| AbuseIPDB | IP に関する不正利用レポート | 無料プランは非商用の個人プロジェクト向けです。データを再公開しないでください |
| NVD(NIST) | CVE の詳細と影響を受けるバージョン | 公開データです。無料の API キーは任意です |
| CISA KEV | 既知の悪用済み脆弱性 | 米国政府の公開データです |
| FIRST EPSS | 悪用される確率 | FIRST の EPSS SIG が無料で公開しています |
| OSV.dev | インストール済みパッケージに対する Ubuntu と Debian の修正 | 無料でキーは不要です。データは各ディストリビューションのセキュリティチームが提供しています(Ubuntu のデータはCC BY-SA 4.0です) |
無料プランのうち、VirusTotal、AbuseIPDB、Shodan の InternetDB と CVEDB は非商用利用に限られます。職場で使用する場合や有料製品で使用する場合は、商用利用が認められたプランを取得してください。
この製品は NVD API のデータを使用していますが、NVD による推奨または認証を受けているものではありません。
Spamhaus DROP データの著作権は The Spamhaus Project に帰属します。パッケージアドバイザリは、GitHub Advisory Database(CC BY 4.0)、PyPA Advisory Database(CC BY 4.0)、および Ubuntu のセキュリティ通知(CC BY-SA 4.0、著作権は Canonical)から OSV.dev 経由で取得しています。SANS ISC データは CC BY-NC-SA 4.0 です。CVE® は The MITRE Corporation の登録商標です。
Vulnerability Exposure MCP は独立したプロジェクトです。Shodan、VirusTotal(Google)、AbuseIPDB、NIST、CISA、FIRST、MITRE、Spamhaus、GreyNoise、SANS、OffSec(Exploit-DB)、GitHub、Google(OSV.dev)、Sectigo(crt.sh)、SSLMate(Cert Spotter)、またはインターネットレジストリとは提携しておらず、これらから推奨や後援を受けていません。各名称は、対応するサービスを示す目的でのみ使用しています。
テスト
.venv/Scripts/python -m pip install -e ".[dev]"
.venv/Scripts/python -m pytest -q
ライセンス
MIT
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。