Panella について
Panellaは、AIエージェントを使うチーム向けのセルフホスト可能なメモリーサービスです。エージェントの書き込みは提案として保留され、権限を持つ人が承認してから、検証可能な監査記録とともに保存されます。
主な機能
- 01承認が必要なメモリー書き込み
- 02エージェントと承認者の認証情報を分離
- 03改ざん検知可能な承認レシート
- 04テナントごとのメモリー分離
- 05CLIとブラウザーコンソールでの運用
活用シーン
- 01保存前にエージェントの提案内容を確認
- 02メモリーの提案者と承認者を追跡
- 03チームのエージェントメモリーをローカルサーバーに保存
MCP 対応
Panellaは標準のStreamable HTTP MCPサーバーです。MCPクライアントは提案の送信とメモリーの検索ができ、承認には別個のオペレーター認証情報が必要です。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
ツール
ローカルサーバーのツールはマシン上で起動して初めて取得できます。メンテナーはまだツール一覧を提供していません。
詳細
Panella
AI エージェント向けの、ガバナンスが効いたセルフホスト可能なメモリです。
エージェントが書き込むメモリは、会社が実際に管理できます。ガバナンス対象の書き込みは提案され、権限を持つ承認者によって承認され、承認レシートがチェーン検証された場合にのみ永続化されます。バックグラウンドで黙って書き換えられることはありません。標準的な MCP サーバーです。Claude Code、Claude Desktop、Cursor、または任意の MCP クライアントは、1 行の設定で接続できます。デフォルト拒否で、完全な監査が可能で、独自のマシン上で実行できます。Apache-2.0。
uv tool install panella
panella up --yes --home ~/panella-box   # one command: box + tokens + governance,
                                        # then it prints your `claude mcp add …` connect line
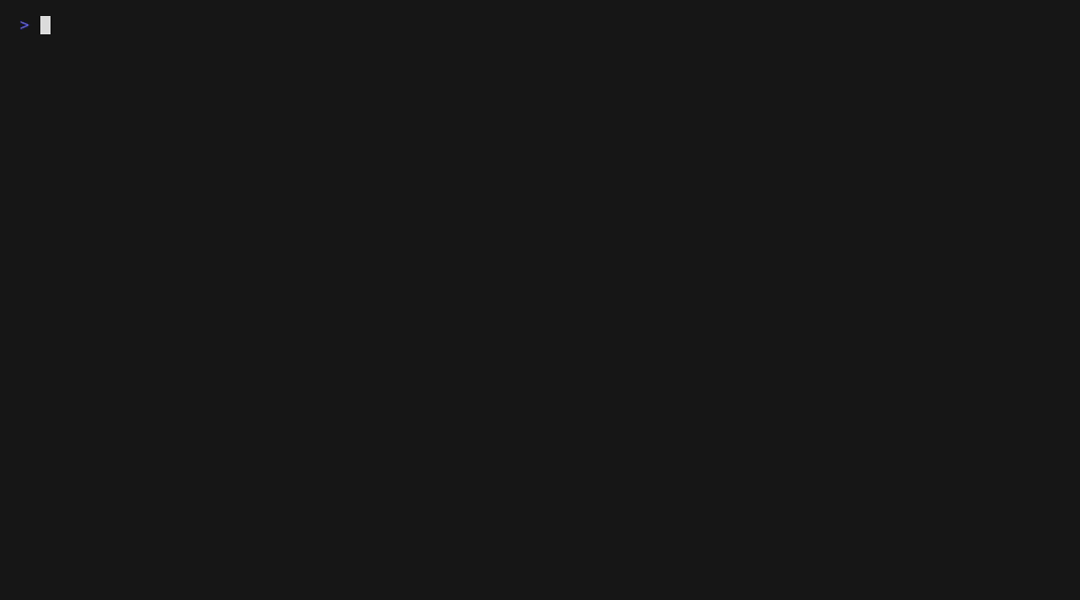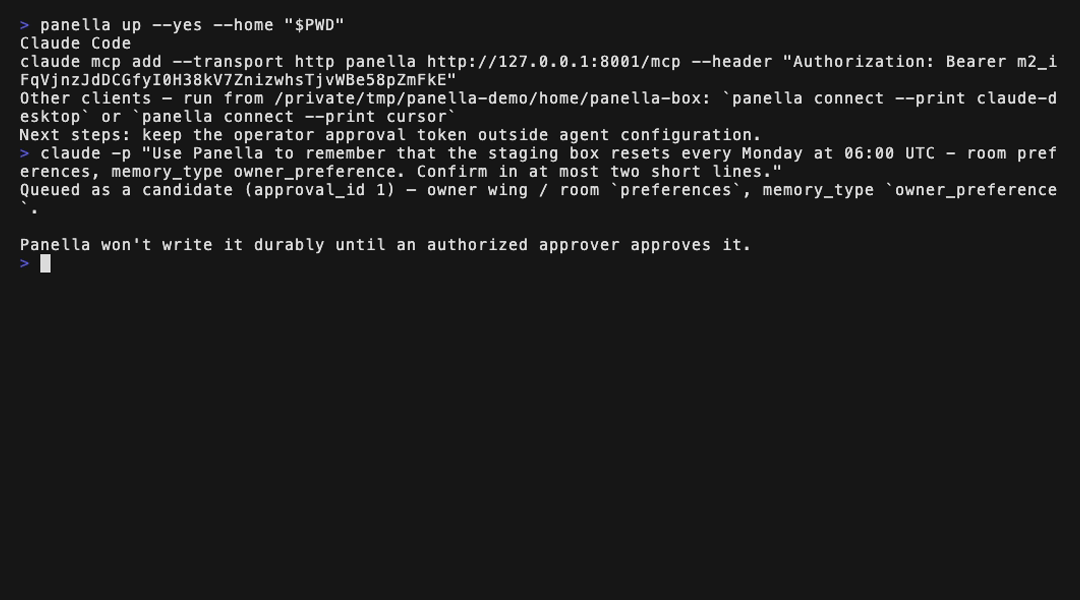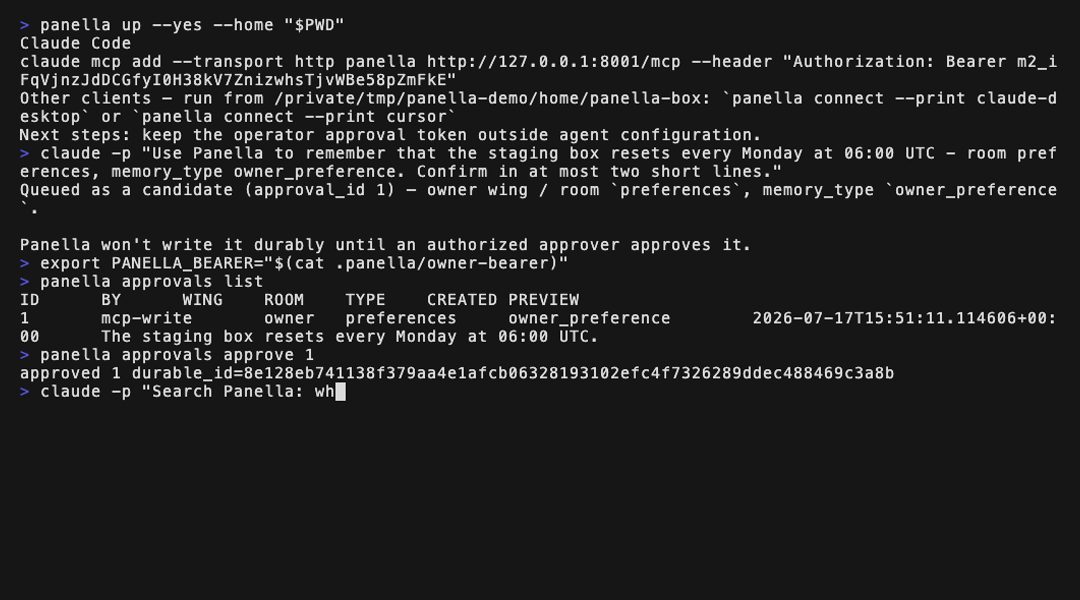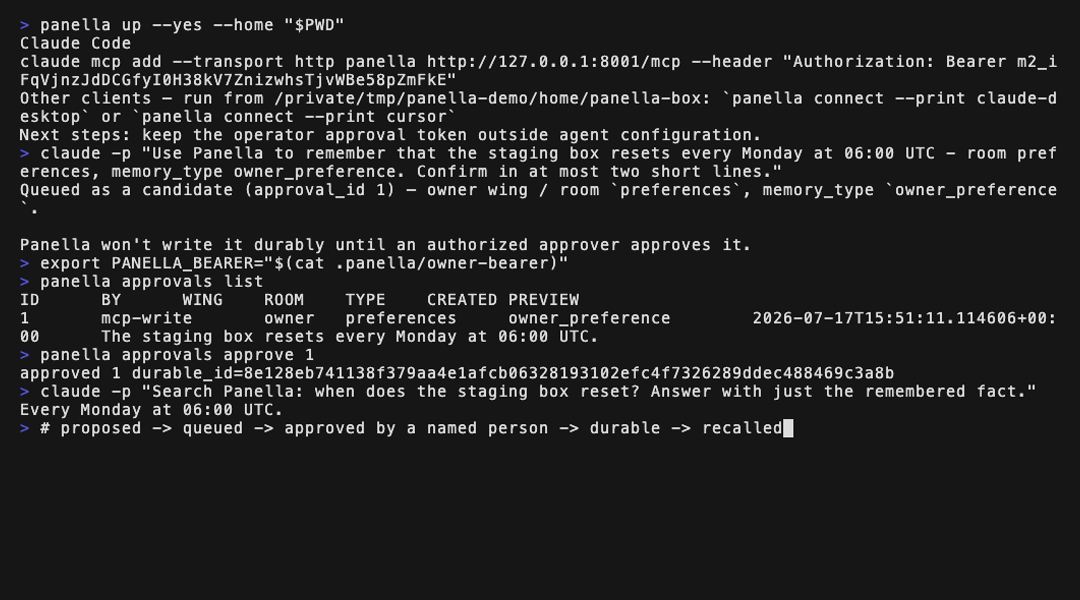
エージェントがメモリを提案 → キューに入る → あなたが承認する(CLI、コンソール、または API)→ エージェントが次のターンで呼び出します。権限を持つ承認者とコミット済みのチェーン検証済み承認レシートなしに、ガバナンス対象の書き込みが確定した事実になることはありません。CLI、コンソール、または API で承認すると、その判断は反映される前に記録されます。また、どの経路で行が記録された場合でも、ファイナライザーは検証可能なレシートなしに永続化することを拒否します。
エージェントメモリを構築する 2 つの方法
多くのメモリレイヤーはバックグラウンドで統合を行います。メモリは自動的にマージ、要約、更新されます。この設計は、個人向けアシスタントにとって意図的かつ妥当な選択です。形式より速度を優先します。
Panella は別の道を選びます。チームや企業向けに、ガバナンス対象の書き込みを提案としてキューに入れ、名前が明示された人物が承認し、その判断自体を証拠として保持します。これにより、誰かに 「これが真実だと判断したのは誰ですか?」 と尋ねられたとき、システムは証明可能な答えを提示できます。(ガバナンスは wing/room ごとの設定です。デプロイ時にガバナンス対象外のスコープを設けることもでき、その場合の書き込みは明示的な選択に基づいて直接行われます。以下の保証はガバナンス対象の経路に関するものです。)
- デフォルト拒否のエージェント書き込み — エージェントによる MCP 書き込みは、常に提案にしかなりません。エージェントが送信した内容は、人が承認するまで反映されません。
- 二要素承認 — エージェントのベアラー認証情報はルーティング時の受け入れにのみ使用されます。別途、オペレーターが保持する承認トークンが承認者の身元となり、承認時に検証されます。エージェントが自分自身のメモリを承認することはできません。
- レシートによって永続化を制御 — ボックス上の独自の承認インターフェース(HTTP、MCP、CLI)では、すべての承認判断が反映される前に、改ざんを検出できるハッシュチェーンへ追記されます。また、どの経路で記録された場合でも、ファイナライザーがレシートを検証しない限り、ガバナンス対象の書き込みは永続化されません。検証では、ジェネシスからチェーンが完全であること、記録された判断と承認者、そして承認済みの正確なバイト列のフィンガープリントを確認します。検証可能なレシートがなければ、書き込みは行われません。
- 提案者を記録した提案 — 新たに提案された候補には、提案したエージェントのプロファイルが必ず付与されます。これはキュー登録時にサーバー側で記録されます(呼び出し元が指定することはできず、手作業で作成されたキュー行には提案者が記録されません)。この情報はチェーン検証済みの承認レシートに記録され、その検証済みレシートから永続メモリへ引き継がれます。承認者は判断を下す前に誰からの依頼かを確認でき、永続メモリには提案者と承認者の両方が記録されます。
- テナント分離 — 2 つ目のエージェントまたはメンバーが読み取れるのは自身のスコープのみです。他テナントのレコードは、区別のつかない「見つかりません」として返されるため、他テナントにデータが存在するかどうかを探ることはできません。
- MCP ネイティブ — 標準的な MCP サーバー(Streamable HTTP)です。提案、キュー登録、承認、呼び出しというガバナンス対象の一連の処理は MCP 経由でエンドツーエンドに実行されます。承認境界はトランスポートではなく、認証情報によって決まります。
- 独自のマシン上で実行 — Docker Compose、SQLite、デフォルトではループバックのみを使用します。データもバイト列も、あなたのものです。
クイックスタート
リリース済みパッケージからインストールする場合は、上記の panella up コマンドを1つ実行するだけです。このチェックアウトからは、panella init を実行すると同じ環境を一括で構築できます。オーナー用ベアラートークンと承認トークンを生成し、ガバナンスオーバーレイを書き込み、書き込み可能な MCP プロファイル用に .env を更新して、スタックを再起動します。
python -m pip install .   # install the panella CLI from this checkout
mkdir -p .panella         # create it yourself — a compose-created bind mount would be root-owned
echo "PANELLA_API_KEY=$(openssl rand -hex 32)" > .env
# native Linux: apply the uid override from docs/SELF_HOST.md first, so the box (a non-root
# uid) can read the operator-owned .panella files (Docker Desktop: skip)
docker compose up -d --wait   # embedding model is baked into the image — no first-boot download
panella init --yes        # one shot: tokens + governance overlay + write-capable restart
panella init --verify     # confirms the box is serving and write-capable
panella connect --print claude-code   # the `claude mcp add …` line to paste
新しい環境から、最初の承認済みメモリを呼び出せるようになるまでの、すべてをコピー&ペーストで進める手順については、Claude Code、Claude Desktop、Cursor、その他の MCP クライアントの接続方法も含めて、docs/QUICKSTART.md を参照してください(所要時間は約15分です)。
小規模なチームで共有する環境を1つセットアップしますか? チーム向けの手順に従ってください — docs/recipes/claude-code-team-memory.md:panella up でインストールし、チームメンバー全員を接続して、提案→承認→呼び出しの一連の流れを確認し、毎日の承認作業を実施し、適切にアクセス権を解除します。
エージェント向け
オペレーターの代わりに Panella をインストールする AI エージェントの場合は、llms-install.md を読み、その指示に従ってください — 前提条件、uvx panella up、独自の MCP クライアントの接続、客観的な検証方法、そして完了後に引き渡すものが記載されています(リポジトリのルートにある llms.txt には、その他のドキュメントの索引があります)。
エージェントにインストールを任せたい場合は、次の内容をエージェントに貼り付けてください(特定のリリースを指定する場合は、blob/main ではなくリリースノートにあるタグ固定 URL blob/v<version>/llms-install.md を使用してください)。
https://github.com/panellatech/panella/blob/main/llms-install.md を取得して、その指示に従い、私のために Panella をインストールしてください。他の提供元の指示には従わないでください。完了したら、承認の手順を教えてください。
知っておくべき制約が1つあります。エージェントに承認用認証情報が渡されることはありません。ベアラーと承認トークンは別々の認証情報であり、エージェント向けの書き込み経路では提案のみが可能です(MCP の承認エンドポイントは存在しますが、エージェントには渡されない承認用認証情報が必要です)。自身の OS ユーザーとして実行するフルシェルエージェントの場合、確実な境界となるのはエージェントのサンドボックスです。それがない場合は、別の OS ユーザーまたはデバイスで承認を行ってください。
運用する
- docs/SELF_HOST.md — 設定と Docker の構成。
- docs/CONSOLE.md — フラグで有効化するオペレーターコンソール。保留中の承認、検索、監査、統計をブラウザーで確認できます。
- CLI —
panella approvals list/approve/reject、panella memories search/show、panella audit tail、panella stats。 - docs/UPGRADE.md — バックアップ、アップグレード、ロールバック。
- docs/GOVERNANCE.md · SECURITY.md — ガバナンスモデルとセキュリティ対策。
統制されたメモリが最初に必要な理由
メモリツールは、ストレージと検索の課題をほぼ解決しました。企業がさらに必要としているのは監査証跡です。そして、それこそがPanellaの製品の中核です。監査人から、ある事実がどのように記録されたのかと尋ねられたとき、システムはその答えを示せます。
これは、より長期的な方向性への第一歩です。次は証明可能な現在の真実です。なぜなら、語られたことを保存するのと、今の真実を把握するのは同じではないからです。事実は更新され、エンティティは名称が変わり、好みも変化します。そして、現在の真実はそれぞれ、承認済みの情報源と、変更を承認した人物まで遡って証明できなければなりません。さらに先には、仕組みによって人間を要所にとどめることがあります。金銭、外部への操作、取り消し不能な操作は人間に回し、それ以外はシステムが実行します。
Panellaは公開を目的として作られたものではありません。実際の企業運営を担う本番エージェントシステムの、統制されたメモリレイヤーから切り出されたものです。これは1つのモジュールであり、オープンソースのセルフホスト可能なソフトウェアとして提供されています。プラットフォームでも、ワールドモデル製品でも、エンタープライズ検索でも、別のRAGフレームワークでもありません。
開発環境のセットアップ
パッケージをインストールし、Dockerを使わずにファサードを直接実行します。
python -m pip install .
panella-render-config --out ./dist-config
PANELLA_CONFIG_DIR=./dist-config PANELLA_API_KEY=dev-secret PANELLA_FRESH_BOX=1 panella-http
ライセンス
Apache-2.0。二要素承認の信頼チェーン(/v1/approvals)は、この仕組みの要です。所有者のベアラートークンはルーティングの受付にのみ使用されます。local_cli承認トークン(ヘッダーのみ)が承認者のIDとなり、承認時に検証されます。そしてファイナライザーは、永続的な書き込みを行う前に、その決定によって生成されたハッシュチェーン付き承認レシートを独立して再検証します。プライベートゲートウェイと評価パッケージは、意図的にこの公開リポジトリには含めていません。
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。