关于 Cybersecurity Mcp Server
Cybersecurity Mcp Server 是面向安全工程师、红蓝队和研究人员的本地 MCP 服务,可将侦察能力提供给 AI 客户端。它以并发流程组织多项扫描,并将结果整理为结构化安全信号。
主要功能
- 01本地运行,减少遥测外传
- 02并发执行多阶段侦察
- 03查询 WHOIS 与 DNS 信息
- 04扫描端口并检查 SSL
- 05识别网站技术栈
- 06生成结构化威胁信号
适用场景
- 01梳理域名及其网络资产
- 02检查开放端口和服务
- 03审查 TLS 证书与配置
- 04为威胁分析汇总扫描结果
MCP 相关
通过 JSON-RPC 2.0 stdio 向 MCP 客户端提供网络侦察工具和威胁分析提示词。
配置
本地服务的配置在各客户端中通用,复制后粘贴到客户端的 MCP 配置文件即可。
我们还没有获取到这个服务的安装包或远程地址,请按项目 README 中的说明安装。
工具
本地服务需要在你的电脑上运行后才能读取工具,维护者暂未提供工具列表。
详细介绍

一款高性能的 Model Context Protocol (MCP) 服务,可直接为 AI Agent 提供实时网络安全侦察、攻击面映射和自动化 OSINT 遥测数据。




📚 目录
🌐 概述
现代大语言模型(LLM)运行在沙箱化、非确定性的执行环境中,无法原生访问原始套接字、构造数据包或使用实时网络侦察原语。当被要求审计攻击面时,AI Agent 会受到静态训练数据截止边界的根本限制,也无法查询实时网络接口。
AynOps 弥合了这一操作上的差距。 AynOps 基于 FastMCP 框架,遵循 Model Context Protocol (MCP) 规范构建,可通过标准 JSON-RPC 2.0 stdio 传输方式,直接向 LLM Agent(例如 Cursor、VS Code、Claude Desktop 和自定义 MCP 客户端)提供一套可扩展的确定性网络安全侦察工具。
┌───────────────────────────┐         JSON-RPC 2.0 (stdio)         ┌────────────────────────────────────────────────────────┐
│     AI / LLM Client       │ ◄──────────────────────────────────► │                   AynOps MCP Server                    │
│ (Cursor, VS Code, Claude) │                                      │                   (Local Daemon)                       │
└───────────────────────────┘                                      └──────────────────────────┬─────────────────────────────┘
                                                                                              │
                                  ┌───────────────────────────────────────────────────────────┴──────────────────────────────┐
                                  ▼                                                           ▼                              ▼
                    ┌──────────────────────────┐                                ┌──────────────────────────┐   ┌──────────────────────────┐
                    │      Active Network      │                                │       DNS & OSINT        │   │    Web & Cloud Audits    │
                    │  • Nmap Port Scanner     │                                │   • Authoritative WHOIS  │   │   • SSL/TLS X.509 Parser │
                    │  • Team Cymru ASN BGP    │                                │   • dnspython Resolver   │   │   • HTTP Headers Linting │
                    │  • AbuseIPDB Threat Intel│                                │   • crt.sh CT Log Parser │   │   • Multi-Cloud Storage  │
                    └──────────────────────────┘                                │   • Subdomain Takeover   │   │   • Redirect Hop Tracer  │
                                                                                └──────────────────────────┘   └──────────────────────────┘
架构亮点
- 🔒 本地优先与零遥测外传:AynOps 完全作为本地守护进程运行于主机或隔离容器中。目标查询、原始 IP 遥测数据和内部主机详情绝不会经过外部遥测收集器。
- ⚡ 基于波次的并发管线:通过智能的 3 波异步执行模型编排复杂的侦察任务,在派发依赖它们的服务、Web 和威胁情报探测之前,并行解析基础网络原语。
- 🧠 统一启发式信号提取:将异构工具(Nmap、dnspython、cryptography、socket API)的原始输出解析并规范化为结构化威胁信号(
tools/signals/),以便直接输入大模型推理层。 - 🛠️ 标准化 MCP 工具与提示词原语:完全符合官方 Model Context Protocol 标准,封装可直接使用的工具声明和元提示词(
threat_analysis),用于自动化威胁建模工作流。
⚡ 功能
AynOps 从零开始专为网络安全工程师、红队/蓝队团队和安全研究人员打造,助力实现确定性自动化:
- 🔒 100% 本地优先执行:可自托管的本地守护进程,不会泄露遥测数据,保护目标机密性。
- ⚡ 3 波异步侦察引擎:并行执行管线,最多可将端到端完整侦察时长缩短 70%。
- 🧠 结构化启发式信号提取:将原始终端输出转换为规范化、机器可读的威胁遥测数据。
- 🌐 全面的外围映射:权威 WHOIS(RFC 3912)、全面的 DNS RR 解析,以及多线程字典子域名暴力枚举。
- 📜 证书透明度日志提取:实时查询
crt.sh仅追加 Merkle 树,以被动发现子域名和通配符 SSL 证书。 - 🛡️ 悬空 DNS 与子域名接管检测:将 CNAME 指针与 8 家以上云服务提供商(AWS S3、Azure、GitHub Pages、Heroku、Shopify、Fastly、Ghost、Pantheon)的特征签名进行匹配,并通过主动 HTTP 探测进行验证。
- ☁️ 多云存储桶审计:生成域名关键词排列组合,并检查 AWS S3、Azure Blob Storage 和 Google Cloud Storage 中是否存在未经身份验证的公开访问。
- 📧 符合 RFC 的电子邮件安全评估:审计 SPF(
v=spf1)、DKIM 选择器和 DMARC 强制策略(p=reject/quarantine/none),并进行量化评分(0–100)。 - 🔍 多层 Web 技术指纹识别:包含 4 层非侵入式技术识别引擎——HTTP 响应头(
Server、X-Powered-By、CDN 标记)、Set-CookieCookie 名称、<meta name="generator">标签解析,以及 HTML/资源路径子串匹配——返回包含置信度评分(0–100)和证据字符串的结构化检测结果。 - 🔀 深度 HTTP 重定向链与 TLS 降级追踪器:逐跳分析 3xx 状态,检测 SSL 剥离、RFC 1918 内部 IP 地址泄露、重定向循环和跨域跳转。
- 🎯 实时查询 NIST NVD v2 CVE:直接集成 NIST National Vulnerability Database REST API,获取 CVSS v3.1/v2 基础评分、CWE 向量和漏洞利用参考资料,无需 API 密钥。
- 🤖 认知型威胁分析元提示词:原生 MCP 提示词模板,可将原始扫描遥测数据转换为优先级漏洞矩阵和修复路线图。
- 📦 容器就绪架构:附带可用于生产环境的
Dockerfile,预装 Nmap 和 Python 3.12,无需依赖即可通过 stdio 部署。
🛠️ 工具与提示词
AynOps 提供 17 种专用侦察工具以及结构化 MCP 提示词模板。
1. 多波次自动化侦察管线(full_recon)
full_recon 工具编排一个 3 波并发管线,旨在最大限度缩短扫描延迟,同时保持工具之间的依赖顺序:
Target Domain
     │
     ├──► [Wave 1: Base Perimeter] ──► whois_lookup + dns_enumeration + ssl_inspect + email_security_check + asn_lookup
     │
     ├──► [Wave 2: Service & Web]  ──► port_scan (service) + tech_stack_detect + headers_analyzer + cert_transparency
     │
     └──► [Wave 3: Threat Feeds]   ──► ip_reputation (AbuseIPDB - dynamically bound to resolved IP address)
     │
     ▼
Signal Aggregator (tools/signals/) ──► Unified Heuristic Security Telemetry Payload
2. 核心侦察工具清单(包含在 full_recon 中)
文档状态: 浏览工具文档索引,查看所有工具及其文档可用情况。目前,标记为可用的工具提供详细参考页面。标记为待提供的工具已实现并包含在清单中,但其专属文档页面尚未提供。 | 工具 | 参数 | 底层机制 / 标准 | 遥测输出 | 文档 | |---|---|---|---|:---:| |
whois_lookup|domain: str| 通过python-whois使用 RFC 3912 套接字查询 | 注册商元数据、注册/更新/到期时间戳、名称服务器、注册人组织以及 ICANN 域名状态码。 | 可用 | |dns_enumeration|domain: str| 多记录 DNS 解析器(dnspython)+并发字典暴力枚举 | 核心资源记录(A、AAAA、MX、NS、TXT、CNAME、SOA、CAA)、企业级 SRV 记录、DNSSEC 记录(DNSKEY、DS、RRSIG、NSEC、NSEC3)、CNAME 链追踪、反向 DNS PTR 查询以及活动子域名。 | 可用 | |port_scan|target: strscan_type: strtimeout: int| 通过python-nmap集成 Nmap,并提供可配置的配置文件 | 端口状态(open/filtered)、服务标语检测(-sV)、操作系统指纹识别(-O)、全端口扫描(-p-)以及 Nmap 脚本引擎漏洞检查(--script vuln)。 | 可用 | |ssl_inspect|domain: strport: int = 443| 通过cryptography直接执行 TLS 握手并解析 X.509 证书 | 证书主题、颁发者、序列号、有效期、距到期天数、主题备用名称(SAN)、协商的密码套件和 TLS 协议版本;通配符和自签名检测、公钥算法(RSA、ECDSA、Ed25519、…)、TLS 和密码强度分类(Strong/Good/Weak)、弱版本和弱密码标志、证书状态(Healthy/Expiring Soon/Expired)、带分数的总体安全评级(Excellent/Good/Fair/Poor),以及证书扩展 URL(OCSP、CA Issuer、CRL)。 | 可用 | |email_security_check|domain: str| 根据 RFC 7208、RFC 6376 和 RFC 7489 验证 DNS 记录 | SPF 记录解析(v=spf1)、DKIM 选择器探测、DMARC 强制策略评估(p=reject/quarantine/none)、反欺骗评分(0–100)以及修复建议。 | 可用 | |tech_stack_detect|domain: str| 四层引擎:HTTP 标头 ·Set-CookieCookie ·<meta name="generator">· HTML/资源路径子字符串;支持 HTTPS → HTTP 回退,响应正文上限为 512,000 字节 | 在六个类别中提供带置信度评分和证据字符串的结构化检测结果:Web 服务器(nginx、Apache、IIS、Caddy)、编程语言(PHP、Python、Ruby、Java、ASP.NET)、CMS 平台(WordPress、Drupal、Joomla、Shopify、Wix、Ghost、Webflow、Magento)、JS 框架(React、Vue、Angular、Next.js、Nuxt.js、Svelte、jQuery、Bootstrap、Tailwind)、CDN/托管服务(Cloudflare、Fastly、Akamai、Vercel、Netlify、AWS CloudFront、Azure、GCP)以及分析工具(GA、GTM、Hotjar、Mixpanel、Segment、Facebook Pixel、Plausible、Matomo)。 | 可用 | |cert_transparency|domain: str| 通过curl_cffi向crt.sh发起 HTTPS JSON 查询 | 发现的子域名、通配符模式、证书颁发者和有效日期、汇总计数以及截断状态;不会主动扫描目标。 | 可用 | |asn_lookup|target: str| 通过 TCP 端口 43 使用 Team Cymru IP 到 ASN 的 WHOIS 服务 | 自治系统编号(ASN)、BGP 路由前缀、AS 组织名称、分配注册机构(ARIN、RIPE、APNIC、LACNIC、AFRINIC)、国家代码和分配日期。 | 待定 | |ip_reputation|ip_address: str| AbuseIPDB v2 REST API 集成 (需要 API 密钥) | 滥用置信度评分(0–100%)、不同滥用报告总数、使用类别(数据中心、ISP、商业)、ISP 元数据以及恶意活动分类。 | 待定 | |headers_analyzer|domain: str| 根据现代 Web 安全标准检查 HTTP/HTTPS 响应标头 | 评估Strict-Transport-Security(HSTS)、Content-Security-Policy(CSP)、X-Frame-Options、X-Content-Type-Options、Referrer-Policy、Permissions-Policy以及跨源隔离标头,并标注严重程度。 | 待定 | |full_recon|domain: str| 多轮异步执行全部 10 个核心侦察引擎 | 聚合的结构化遥测数据载荷,可交叉关联域名所有权、网络基础设施、主机服务、TLS 配置和安全标头。 | 待定 |
3. 独立攻防工具
| 工具 | 参数 | 底层机制 / 标准 | 遥测输出 | 文档 |
|---|---|---|---|---|
cve_lookup | software: strversion: str | NIST 国家漏洞数据库(NVD)v2 REST API 接口 | 已知 CVE ID、CVSS v3.1 / v2 基础严重性评分、向量字符串、CWE 分类、漏洞摘要以及官方漏洞利用 / 公告参考资料。(无需 API 密钥) | 待定 |
cloud_exposure_check | domain: str | 关键词排列与未认证 HTTP 存储桶探测 | 可公开访问的 AWS S3 存储桶(s3.amazonaws.com)、Azure Blob Storage 容器(blob.core.windows.net)和 Google Cloud Storage 存储桶(storage.googleapis.com)。 | 待定 |
trace_redirects | url: str | 逐跳 HTTP 3xx 重定向链跟踪器(RFC 7231) | 完整重定向轨迹、状态码(301、302、307、308)、TLS 协议降级(HTTPS → HTTP)、RFC 1918 私有 IP 地址泄漏、重定向循环和跨域跳转。 | 待定 |
robots_txt_inspect | domain: str | HTTP 获取并按标准解析 robots.txt 指令 | 禁止访问的端点、管理控制台、隐藏的暂存 / API 路由、爬取延迟参数以及声明的 XML 网站地图路径。 | 待定 |
subdomain_takeover | domain: str | 有界 CNAME 链解析 + 云服务提供商指纹匹配 + HTTP 探测确认 | 识别指向已停用云基础设施的失效 DNS 记录(GitHub Pages、Heroku、AWS S3、Azure App Services、Ghost、Shopify、Fastly、Pantheon),并在 cname_chains 中返回遍历的每条链。 | 待定 |
hibp_check | query: str | Have I Been Pwned(HIBP)API v3 集成 (需要 API 密钥) | 公开数据泄露事件中遭到泄露的域名和电子邮件账户、粘贴网站暴露、遭泄露的数据类别以及泄露时间线统计数据。 | 待定 |
4. 专用 AI 提示词模板
| 提示词 | 上下文工具 | 描述 |
|---|---|---|
threat_analysis | full_recon | 为 LLM Agent 注入专家威胁分析师的认知框架,使其将原始 full_recon 遥测数据关联起来,生成可执行的威胁情报报告,其中包含漏洞优先级排序、攻击向量分析和防御加固路线图。 |
📸 演示
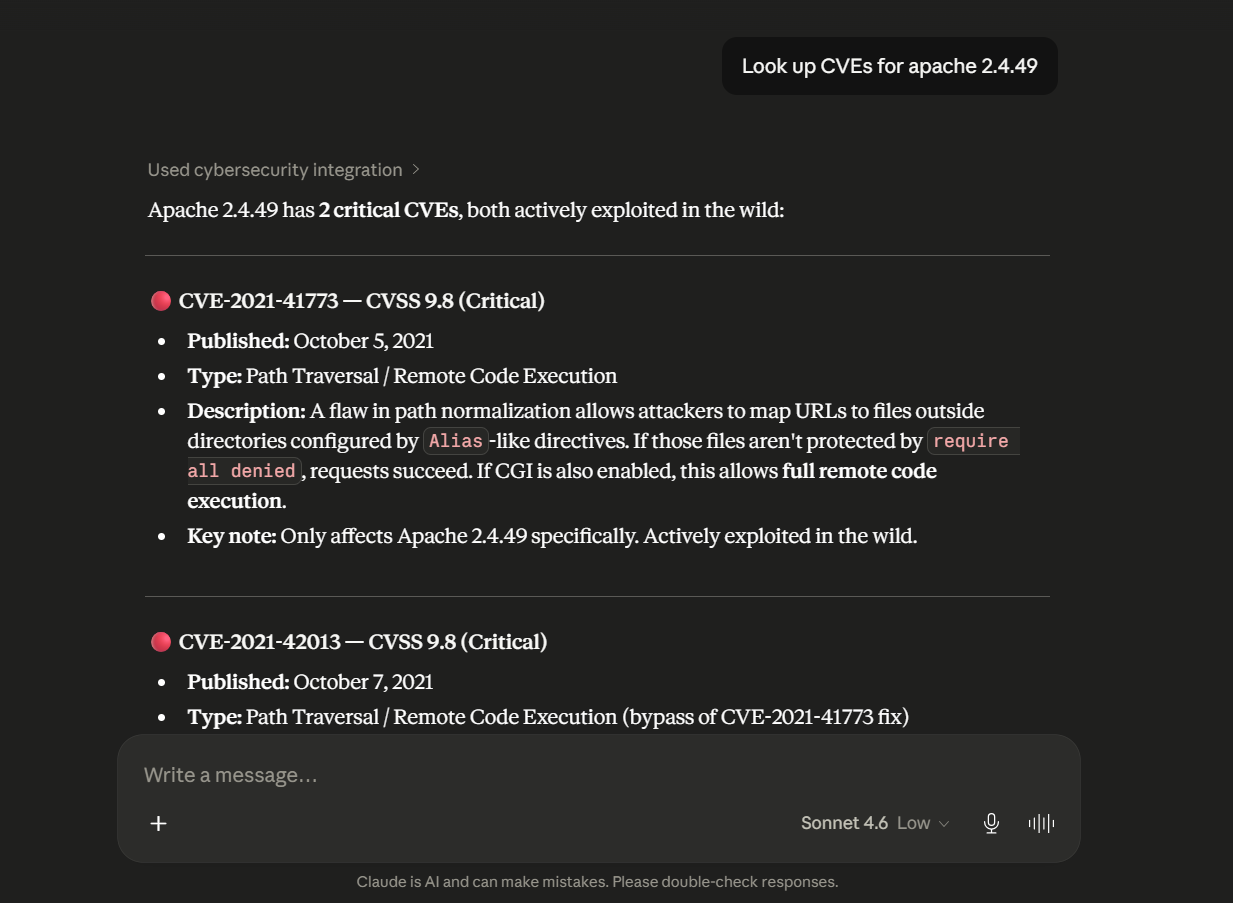
单工具执行 — CVE 漏洞查询
无需 API 身份验证,即可针对特定软件组件和补丁版本,直接通过 NIST 国家漏洞数据库(NVD)v2 API 查询已知通用漏洞与暴露(CVE):
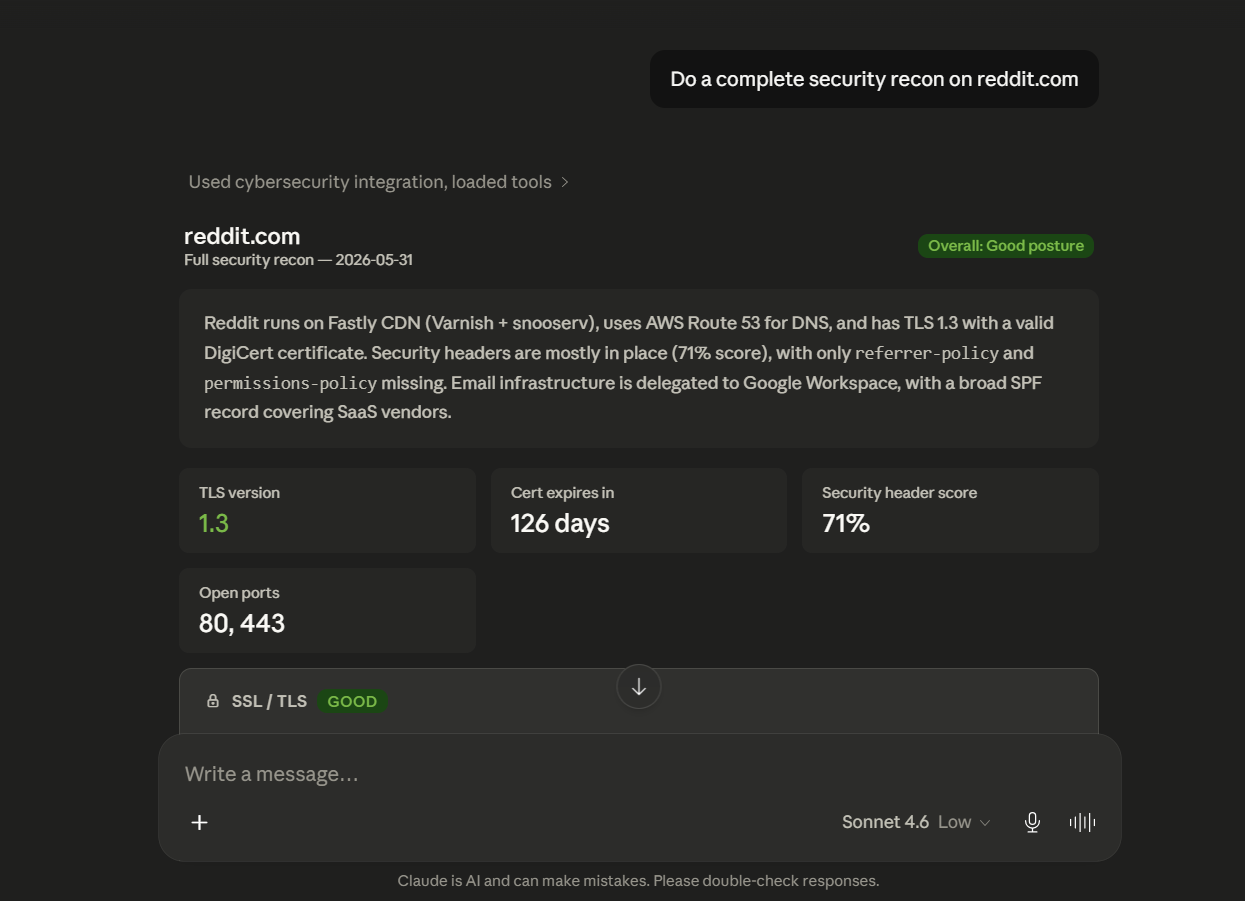
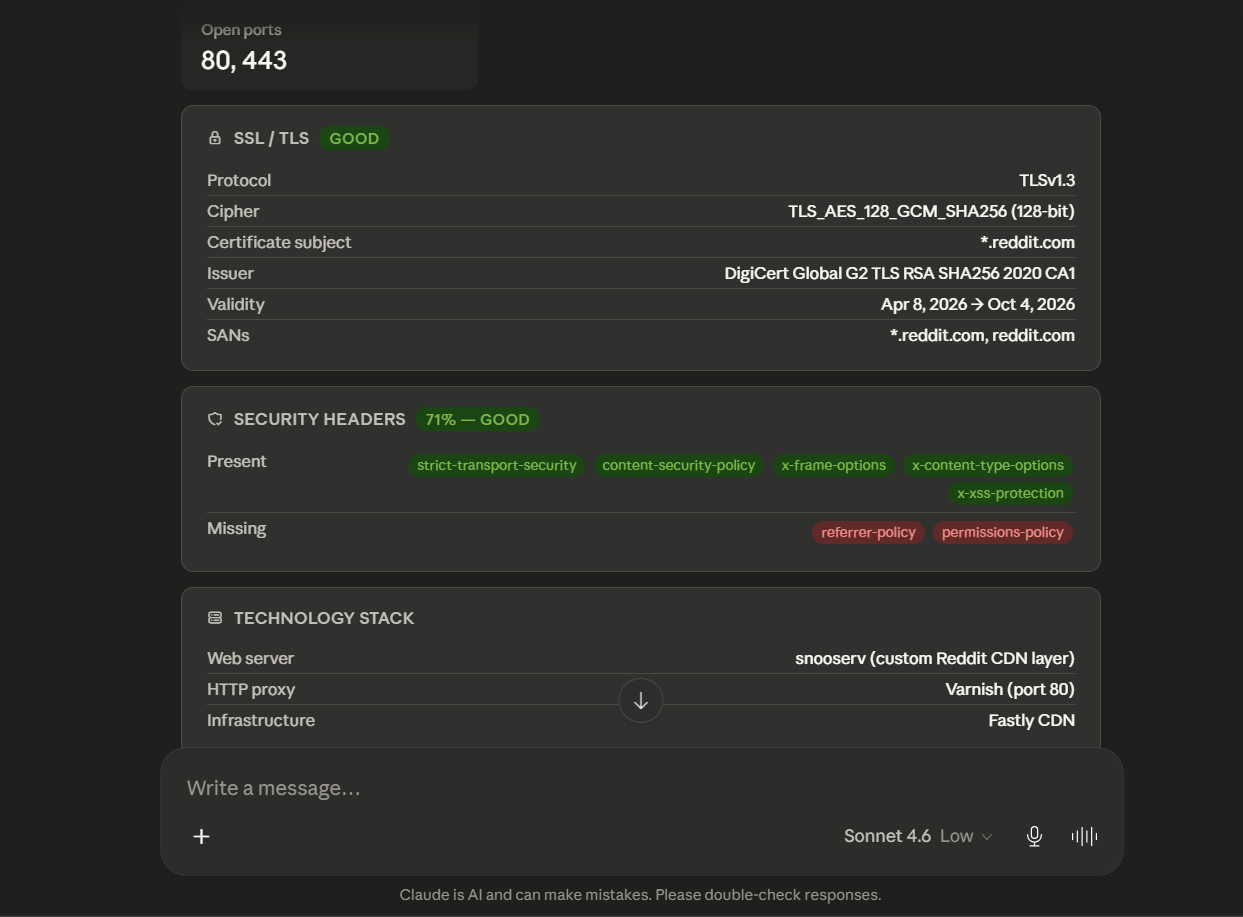
完整侦察流水线 — 并行化安全评估
触发 3 波并行执行引擎,将网络边界状态、DNS 资源记录、SSL/TLS 状态、电子邮件反欺骗策略、HTTP 标头和软件栈指纹合成为一份结构化报告:
📋 前提条件
启动服务前,请确保主机环境满足以下运行时要求:
- Python 运行时:Python
>= 3.12(下载 Python) - 网络扫描器:已安装 Nmap 二进制文件,并且可在系统
PATH中访问(下载 Nmap) - 环境与包管理器:
uv(推荐用于创建高性能虚拟环境,安装 uv)或pip - 版本控制:Git(下载 Git)
- MCP 客户端:Cursor、VS Code(MCP 扩展)、Claude Desktop、Continue.dev、Zed,或任何实现 MCP JSON-RPC 协议的客户端。
- 容器运行时(可选):Docker Engine / Docker Desktop(下载 Docker)
⚙️ 安装
方法 1:设置本地虚拟环境(推荐)
步骤 1:克隆仓库
git clone https://github.com/AynOps/AynOps.git
cd AynOps
步骤 2:创建虚拟环境并安装依赖项
使用 uv(最快):
uv sync
或者,使用标准 Python 工具:
python -m venv .venv

# On Linux/macOS:
source .venv/bin/activate

# On Windows (PowerShell):
.venv\Scripts\Activate.ps1

pip install -e .
步骤 3:安装并配置 Nmap
port_scan 工具需要在本地安装 Nmap,并将其添加到系统 PATH 中:
Windows 安装说明
- 从 nmap.org/download.html 下载并运行安装程序。
- 将 Nmap 添加到系统
PATH中:- 打开开始 → 搜索环境变量 → 点击编辑系统环境变量。
- 在系统变量下,选择Path → 点击编辑 → 点击新建。
- 添加安装路径:
C:\Program Files (x86)\Nmap(或C:\Program Files\Nmap)。 - 点击确定,确认所有对话框。
- 打开新的 PowerShell 终端并验证:
nmap --version
macOS 安装说明
通过 Homebrew 安装:
brew install nmap
nmap --version
Linux 安装说明
通过系统包管理器安装:
# Debian / Ubuntu / Kali
sudo apt update && sudo apt install -y nmap

# Fedora / RHEL
sudo dnf install -y nmap

# Arch Linux
sudo pacman -S nmap
步骤 4:配置 MCP 客户端
找到并编辑客户端的 MCP 配置文件(例如 Claude Desktop、Cursor 或 VS Code):
| 操作系统 | 配置文件路径(Claude Desktop) |
|---|---|
| Windows | %APPDATA%\Claude\claude_desktop_config.json |
| macOS | ~/Library/Application Support/Claude/claude_desktop_config.json |
| Linux | ~/.config/Claude/claude_desktop_config.json |
插入 AynOps 服务配置:
Windows(claude_desktop_config.json):
{
  "mcpServers": {
    "AynOps": {
      "command": "C:\\full\\path\\to\\AynOps\\.venv\\Scripts\\python.exe",
      "args": ["C:\\full\\path\\to\\AynOps\\server.py"],
      "env": {
        "ABUSEIPDB_API_KEY": "your-abuseipdb-api-key-here",
        "HIBP_API_KEY": "your-hibp-api-key-here"
      }
    }
  }
}
macOS / Linux(claude_desktop_config.json):
{
  "mcpServers": {
    "AynOps": {
      "command": "/full/path/to/AynOps/.venv/bin/python3",
      "args": ["/full/path/to/AynOps/server.py"],
      "env": {
        "ABUSEIPDB_API_KEY": "your-abuseipdb-api-key-here",
        "HIBP_API_KEY": "your-hibp-api-key-here"
      }
    }
  }
}
重要
请始终提供
.venvPython 二进制文件和server.py文件的绝对文件系统路径,以防客户端绑定到不匹配的全局 Python 运行时。
说明
ABUSEIPDB_API_KEY是可选项,仅ip_reputation需要(可从 abuseipdb.com 免费获取)。HIBP_API_KEY是可选项,仅hibp_check需要(可从 haveibeenpwned.com/API/Key 获取)。其他所有工具均无需 API 密钥。
步骤 5:启动客户端并验证注册
- 完全终止所有正在运行的客户端进程(确保任务管理器 / 活动监视器中没有残留的后台实例)。
- 重新打开 MCP 客户端。
- 通过查询验证工具是否可用:
What cybersecurity tools do you have available?
方法 2:通过 Docker 部署容器
AynOps 提供可用于生产环境的 Dockerfile,其中包含 Python 3.12、uv 和 nmap,无需满足主机依赖要求。
步骤 1:构建镜像
git clone https://github.com/AynOps/AynOps.git
cd AynOps
docker build -t aynops:latest .
步骤 2:验证 Stdio 传输
运行一次性容器。容器将初始化并在 stdin 上监听 MCP JSON-RPC 消息:
docker run --rm -i aynops:latest
# Press Ctrl+C to exit
第 3 步:配置客户端以通过 Docker 执行
将客户端配置为直接启动容器:
{
  "mcpServers": {
    "AynOps": {
      "command": "docker",
      "args": [
        "run",
        "--rm",
        "-i",
        "-e", "ABUSEIPDB_API_KEY=your-abuseipdb-api-key-here",
        "-e", "HIBP_API_KEY=your-hibp-api-key-here",
        "aynops:latest"
      ]
    }
  }
}
提示
容器必须以交互模式(
-i)运行,且不能使用分离模式标志(-d),以保留 MCP 协议所需的标准 I/O 通信管道。
🚀 使用方法
自然语言工具调用
连接后,你可以使用单个侦察工具,也可以通过提示词提出复合分析查询:
# Domain & DNS Reconnaissance
"Perform a WHOIS query on target-organization.com"
"Enumerate all DNS resource records and brute-force common subdomains for example.com"
"Query Certificate Transparency logs for *.internal.corp.com"

# Network & Host Fingerprinting
"Run a service version port scan on scanme.nmap.org"
"Execute an ASN lookup for IP 1.1.1.1 and identify the BGP prefix"
"Analyze the IP reputation of 198.51.100.42"

# Web Application & Perimeter Security
"Inspect the SSL/TLS certificate of payment.gateway.io on port 443"
"Audit the HTTP security headers of enterprise-app.com and report misconfigurations"
"Fingerprint the CMS, JavaScript frameworks, and CDNs running on target.com"
"Trace the HTTP redirect chain for http://insecure-portal.com"
"Inspect robots.txt on admin.target.com for unindexed endpoints"

# Vulnerability & Threat Audits
"Look up known CVEs for OpenSSH version 8.2p1"
"Check if cloud storage buckets exist for domain fincorp-assets.com"
"Detect dangling CNAME records susceptible to subdomain takeover on cloudapp.net"
"Query Have I Been Pwned for breaches associated with [email protected]"
端口扫描配置
port_scan 工具支持多种扫描策略,可满足不同的操作速度和评估深度需求:
配置(scan_type) | Nmap 标志等效项 | 执行范围 |
|---|---|---|
basic | -F | 扫描最常见的前 100 个 TCP 端口 |
service | -sV --version-light | 扫描常见端口,并抓取 Banner 和识别版本 |
os | -O | TCP/IP 协议栈指纹识别(需要提升权限) |
full | -p- | 对全部 65,535 个 TCP 端口进行完整检测 |
vuln | --script vuln | 使用 NSE 漏洞检测脚本检查开放服务 |
调用示例:
Scan target scanme.nmap.org using the 'service' profile.
使用 threat_analysis 提示词进行端到端威胁建模
要在受支持的 MCP 客户端中获得最佳威胁情报综合分析效果:
- 在 MCP 客户端(例如 Claude Desktop)中,点击提示词输入区域的
+图标。 - 选择 Connectors → Add from AynOps。
- 选择
threat_analysis提示词模板。 - 执行目标侦察提示词:
Do a complete security recon on scanme.nmap.org - 大模型将调用
full_recon,处理规范化信号,并生成关联矩阵,将开放端口与潜在 CVE、缺失的标头、邮件可伪造性和基础设施风险因素关联起来。
💡 示例
场景 1:CVE 补丁验证与漏洞关联分析
User: Run a service scan on our perimeter host and cross-reference detected software with NVD for CVEs.

Agent: [Invokes port_scan with scan_type="service"]
       Discovered Open Services:
       • Port 80/tcp: Apache httpd 2.4.49
       • Port 22/tcp: OpenSSH 7.4

       [Invokes cve_lookup for software="apache", version="2.4.49"]
       Critical Findings:
       • CVE-2021-41773 (CVSS 9.8) — Remote Code Execution via Path Traversal.

       Remediation: Upgrade Apache to >= 2.4.51 immediately.
场景 2:悬空 DNS 子域接管初步分析
User: Check our domain company.com for dangling DNS records pointing to abandoned cloud services.

Agent: [Invokes subdomain_takeover for "company.com"]
       Resolved CNAME: blog.company.com -> company-blog.ghost.io
       HTTP Verification Probe: HTTP 404 - "Fastly error: unknown domain company-blog.ghost.io"
       Status: HIGH RISK — Dangling CNAME pointer detected for Ghost/Fastly infrastructure.
       Remediation: Remove the orphaned CNAME DNS record from your authoritative nameservers.
场景 3:未经身份验证的多云存储暴露
User: Does our company domain 'megacorp.io' expose any unauthenticated cloud storage containers?

Agent: [Invokes cloud_exposure_check for "megacorp.io"]
       Probing Permutations across AWS S3, Azure Blob, GCS...
       • https://megacorp-data.s3.amazonaws.com — AccessDenied (Secured)
       • https://megacorp-backup.s3.amazonaws.com — HTTP 200 OK (PUBLIC LISTING ENABLED)
         Found XML object keys: /db_dump_2025.sql.gz, /employee_records.csv
       • https://megacorp.blob.core.windows.net/public — HTTP 404 (Not Found)
场景 4:HTTP 重定向链与 TLS 降级分析
User: Trace the redirect chain for http://legacy.portal.org

Agent: [Invokes trace_redirects for "http://legacy.portal.org"]
       Hop 1: http://legacy.portal.org (301 Moved Permanently)
       Hop 2: https://auth.portal.org/login (302 Found)
       Hop 3: http://internal-sso.portal.org/auth (302 Found) ⚠️ TLS DOWNGRADE DETECTED
       Hop 4: http://192.168.1.50/dashboard ⚠️ PRIVATE IP LEAK (RFC 1918)
📦 注册表与生态系统
mcp-name: io.github.AynOps/AynOps
AynOps 已编入索引,并通过以下官方注册表分发:
| 注册表 | 标识符 / 链接 |
|---|---|
| 官方 MCP 注册表 | io.github.AynOps/AynOps |
| PyPI 软件包索引 | pypi.org/project/AynOps/ |
| Glama MCP 注册表 | glama.ai/mcp/servers/AynOps/AynOps |

🤖 LLM 客户端行为与安全注意事项
AynOps 严格作为 MCP 的执行服务运行。工具调用决策、参数合成和提示词链由已连接的 LLM 客户端控制:
- 模型防护措施与安全过滤器:某些 LLM 提供商(例如 Anthropic、OpenAI)会执行启发式安全过滤。像 “攻击 example.com” 这样的查询,甚至 “端口扫描 example.com” 这样的常见措辞,偶尔也会被商业前端拒绝。
- 解决方法 1:采用防御性措辞撰写提示词(例如,“审计我们位于 example.com 的基础设施的防御安全状况”)。
- 解决方法 2:将 AynOps 连接到以开发者为中心或不受限制的 MCP 客户端(例如 Cursor、通过 Ollama 使用本地模型的 Continue.dev,或我们即将推出的 AynOps Dedicated Client)。
- 执行超时:大型操作(例如扫描全部 65,535 个端口的
full端口扫描)可能会超过客户端默认的 JSON-RPC 超时阈值(通常为 60–120s)。请适当配置工具超时时间,或使用basic和service配置文件。 - 参数提取准确性:请确保提示词提供完全限定域名(FQDN)或有效的 IPv4/IPv6 地址,以避免客户端侧的架构验证错误。
⚖️ 法律与道德使用
注意
仅对你拥有或已获得明确书面授权进行测试的基础设施执行主动网络扫描和漏洞评估。
- 被动 OSINT 工具(
whois_lookup、dns_enumeration、asn_lookup、cert_transparency、headers_analyzer、cve_lookup、robots_txt_inspect):仅针对公开发布的记录和标准 Web 响应进行操作。 - 主动扫描工具(
port_scan、cloud_exposure_check、subdomain_takeover):会发送主动网络流量。未经授权的扫描可能违反《计算机欺诈和滥用法案》(CFAA)、GDPR 及当地网络法规。 - 授权测试主机:如需在没有生产环境风险的情况下进行测试和演示,请使用官方指定的 Nmap 测试主机:
scanme.nmap.org。
⚠️ 已知限制
- OS 检测权限:Nmap OS 指纹识别(
scan_type="os")依赖原始 TCP/IP 套接字构造(-O),因此需要在主机系统上拥有 root / Administrator 提权权限。 - 上游 OSINT 速率限制:与第三方端点交互的工具(例如
crt.shCertificate Transparency 日志、NIST NVD v2 REST API)受上游服务可用性和速率限制影响。 - API 密钥依赖项:
ip_reputation和hibp_check需要在环境变量中配置有效的 API 密钥,才能返回实时遥测数据。 - 容器 Stdio 生命周期:通过 Docker 部署时,容器必须保持连接的交互式
stdio流;以分离式守护进程模式(-d)运行会导致 MCP 管道终止。
🗂️ 项目结构
AynOps/
├── .github/                  # GitHub workflows, templates, and assets
│   ├── images/               # Documentation and demo media
│   ├── ISSUE_TEMPLATE/       # Issue templates
│   └── workflows/            # CI/CD workflows
├── docs/                     # Extended documentation
│   └── tools/                # Per-tool documentation
├── tests/                    # Unit and integration tests
├── tools/                    # MCP reconnaissance tools
│   ├── fingerprint/          # Web technology fingerprinting engine
│   ├── prompts/              # MCP prompt templates
│   └── signals/              # Signal extraction framework
├── utils/                    # Shared utilities and helpers
├── .env.example              # Environment variable template
├── .gitignore                # Git ignored files and directories
├── .python-version           # Mentions the Python version
├── CONTRIBUTING.md           # Contribution guidelines
├── Dockerfile                # Container configuration
├── glama.json                # Glama MCP configuration
├── LICENSE                   # MIT License
├── mcp.json                  # MCP metadata and tool manifests
├── pyproject.toml            # Project metadata and dependencies
├── README.md                 # Project documentation
├── SECURITY.md               # Security policy
├── server.json               # MCP server package schema
├── server.py                 # FastMCP server entrypoint
└── uv.lock                   # Dependency lockfile
🗺️ 路线图与讨论
我们已开启 GitHub Discussions,供社区分享想法、RFC、工具请求并规划路线图。
查看当前计划中的 路线图
💬 加入讨论:在 AynOps GitHub Discussions 中分享反馈、建议新工具,或为路线图功能投票!
🤝 参与贡献
欢迎贡献代码、反馈问题和提出功能请求!请参阅 CONTRIBUTING.md,了解开发环境设置、项目结构以及添加新工具支持的指南——目前这是最有价值的贡献方向。所有参与者都应遵守行为准则。
快速指南:
- Fork 此仓库
- 创建功能分支(
git checkout -b feature/amazing-feature) - 提交更改
- 推送到该分支并创建 Pull Request
如果你发现 Bug 或安全漏洞,请直接报告给开发者。
📜 许可证
本项目采用 MIT 许可证 授权 — 详情请参阅 LICENSE 文件。您可以在商业和开源环境中自由使用、修改、分发和集成本软件。
👤 作者
Gaohar Imran
- GitHub: @gaoharimran29-glitch
- LinkedIn:Gaohar Imran
特别感谢 @SemTiOne,他是 AynOps 的早期贡献者之一,感谢他在整个项目中提供的宝贵贡献、审查、反馈和持续支持。尤其是项目早期阶段,他给予的帮助让我们由衷感激。❤️
特别感谢 @Nitjsefnie,感谢他们通过多次贡献持续积极地参与 AynOps 项目。他们始终如一的努力、主动性以及改进项目的意愿都值得我们由衷感谢。❤️
衷心感谢所有贡献者,感谢大家通过代码、文档、测试、创意、审查和反馈帮助改进 AynOps。我们由衷感谢大家的贡献。❤️
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。