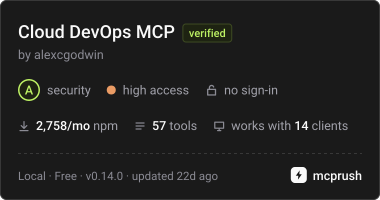
关于 Cloud DevOps MCP Server
Cloud DevOps MCP Server 面向工程团队,分析基础设施、身份、Kubernetes、CI/CD 和运维证据。它提供多类只读审查,并可选接入实时云信号、追踪数据和私有 OpsChugex 分析网关。
主要功能
- 01跨领域发布风险评估
- 02Terraform 与云安全审查
- 03Kubernetes 与 CI/CD 分析
- 04SLO 及事件运行手册工具
- 05可选只读云与追踪信号
- 06可选 OpsChugex 智能分析网关
适用场景
- 01审查计划中的基础设施部署
- 02评估 Kubernetes 与工作流安全
- 03准备事件响应运行手册
- 04关联运维与追踪证据
MCP 相关
向 MCP 客户端提供 Cloud DevOps 分析工具,包括策略、安全、FinOps 和变更评估。可选的实时云、可观测性、追踪及 OpsChugex 能力均有范围限制且为只读。
配置
本地服务的配置在各客户端中通用,复制后粘贴到客户端的 MCP 配置文件即可。
工具
12收录的工具列表 · 更新于 2 周前
| 参数 | 类型 | 必填 | 说明 |
|---|---|---|---|
| hasPeerReview | boolean | 否 | 另一位具备资质的审核者是否已审核拟议变更。 |
| hasRollbackPlan | boolean | 否 | 此变更是否有已记录的回滚或恢复路径。 |
| changedResources | array | 否 | 拉取请求或部署所变更的基础设施资源类别。 |
| hasTerraformPlan | boolean | 否 | 是否已为此变更生成并审核 Terraform 计划制品。 |
| terraformPlanJson | string | 否 | 可选的原始 Terraform 计划 JSON。提供后,服务端会推导资源类别和证据。 |
| includesIamChanges | boolean | 否 | 此变更是否添加、移除或修改 IAM 权限、角色或策略。 |
| includesPublicIngress | boolean | 否 | 此变更是否引入或修改可从互联网访问的入口或公共网络暴露。 |
| modifiesStatefulResources | boolean | 否 | 是否变更或替换数据库、持久卷或其他有状态资源。 |
详细介绍
Cloud DevOps MCP 服务



Cloud DevOps MCP 服务是 Alex C. Godwin 开发的 Model Context Protocol v2 服务,可为基础设施、身份、Kubernetes、CI/CD、SRE 和软件供应链控制提供基于证据的 Cloud DevOps 分析。
v0.14 系列新增可选启用的 OpsChugex 变更情报与影响范围网关。公共 MCP 会将有界的计划变更、拓扑和就绪状态证据转发给由主机配置的私有 OpsChugex 服务,并返回变更风险、受影响的拓扑节点、代表性影响路径、阻碍因素、警告和证据缺口。此公共 MIT 仓库不包含专有的依赖传播、风险加权和阻碍规则。
v0.13 系列新增可选启用的 OpsChugex 高级 FinOps 网关。公共 MCP 会将有界的云成本、利用率和 Kubernetes 分配证据转发给由主机配置的私有 OpsChugex 服务,并返回优化机会、成本异常、低/高节省范围、置信度、成本关联和证据缺口。此公共 MIT 仓库不包含专有的节省系数、异常阈值、优先级排序和去重机制。
v0.12 系列新增可选启用的 OpsChugex 云安全态势网关。公共 MCP 会将有界的云资产、身份、机密和网络可达性证据转发给由主机配置的私有 OpsChugex 服务,并返回安全评分、风险级别、按序排列的发现、攻击路径、证据缺口和建议。此公共 MIT 仓库不包含专有的安全规则、严重性阈值、评分机制和攻击路径关联逻辑。
v0.11 系列新增可选启用的 OpsChugex 策略与治理网关。公共 MCP 会将有界的资源证据和经批准的例外元数据发送给由主机配置的私有 OpsChugex 服务,并返回通过、审核或阻止的决策,以及控制项发现和证据缺口。此公共 MIT 仓库不包含专有的配置文件、规则、权重和例外处理逻辑。
v0.10 系列新增可选启用的 OpsChugex 根因情报网关。公共 MCP 会将有界的事件证据发送给由主机配置的私有 OpsChugex 服务,并返回按证据排序的可能原因、矛盾、局限性和后续检查项。此公共 MIT 仓库不包含专有的排序和关联规则。
v0.9 系列新增可选启用的分布式追踪与 SLO 情报平面,支持读取 Grafana Tempo 和 Jaeger v3 追踪数据、映射服务依赖关系、评估追踪覆盖率、分析多窗口 SLO 燃烧率,以及关联追踪与 SLO 事件。v0.8 生产可观测性与运维情报平面仍可用于 Prometheus、Grafana、CloudWatch Logs Insights、Kubernetes 健康状态、GitHub Actions 故障诊断、云健康状态、FinOps 和漂移分析。对 AWS、Azure 和 GCP 的实时访问仍受限且为只读。云资源变更功能仍有意不提供。
目录
- 存在的原因
- 工具
- 架构
- 快速入门
- 从 npm 安装
- MCP 客户端
- 配置
- 经过身份验证的 Streamable HTTP
- 公开发布验证
- 工具输入示例
- 演示输出
- Docker
- 开发
- 安全模型
- 路线图
- 作者
存在的原因
当 AI 助手能够调用输入明确、输出一致的专用工具时,它们在工程工作中会更有用。此 MCP 服务提供 Cloud DevOps 工具层,用于:
- 跨基础设施、身份、运行时和交付领域关联发布风险。
- 基础设施即代码部署风险分析。
- 生成生产事故运行手册。
- CI/CD 交付就绪情况审查。
- SLO 错误预算计算。
- AWS IAM 最小权限审查。
- AWS、Azure 和 GCP 身份策略包。
- Terraform 破坏性变更、公开暴露和加密安全分析。
- Kubernetes 工作负载生产就绪情况和安全策略分析。
- GitHub Actions 工作流安全和部署审查。
- CycloneDX/SPDX SBOM 质量和软件供应链关联分析。
- 可选的经过身份验证的 Streamable HTTP 服务,支持可自托管的远程访问。
- 可选的允许列表式 AWS/Azure/GCP 实时资源清单、可观测性、FinOps 和漂移信号。
- 可选的 Grafana Tempo 和 Jaeger v3 跟踪读取、服务依赖关系图和 SLO 消耗速率分析。
- 可选的 OpsChugex 私有根因分析智能,涵盖指标、日志、跟踪、Kubernetes、云、Terraform 和 CI/CD 证据。
- 可选的 OpsChugex 私有策略和治理智能,适用于开发、暂存、生产和受监管配置。
- 可选的 OpsChugex 私有云安全态势智能,用于暴露、身份、机密和攻击路径分析。
- 可选的 OpsChugex 私有高级 FinOps 智能,用于权衡规格、异常检测、Kubernetes/云成本关联和节省金额范围分析。
- 可选的 OpsChugex 私有变更智能,用于变更前依赖传播、影响范围映射、阻碍因素以及回滚/就绪情况分析。
工具
| 工具 | 用途 |
|---|---|
assess_cloud_change_bundle | 将 Terraform、IAM、Kubernetes 和 GitHub Actions 证据关联起来,形成一项部署风险评估,并提供跨领域变更路径。 |
assess_terraform_change | 对 Terraform/IaC 风险进行评分,并可从原始 Terraform 计划 JSON 中推导证据。 |
build_incident_runbook | 根据服务、症状、环境和严重级别生成实用的事故响应运行手册。 |
review_cicd_pipeline | 审查 CI/CD 成熟度,同时区分未通过的控制项和未知证据。 |
estimate_slo_error_budget | 计算停机和请求失败预算,并进行一致性验证。 |
review_iam_policy | 解析 IAM 策略 JSON,并检测通配符范围和权限提升路径。 |
review_kubernetes_deployment | 解析 Kubernetes YAML,检查探针、资源、中断保护、镜像和暴露风险。 |
review_github_actions_workflow | 解析工作流 YAML,检查触发器、不可变 Action 版本固定、权限、缓存和并发设置。 |
review_cloud_identity_policy | 将 AWS IAM、Azure RBAC 或 GCP IAM 策略包应用于原始策略 JSON。 |
review_terraform_security | 审查 Terraform 计划 JSON,检查破坏性变更、公开暴露、加密、删除保护和通配符 IAM。 |
review_kubernetes_security | 审查特权模式、主机访问、服务账号、能力、seccomp、根文件系统和 NetworkPolicy。 |
review_software_supply_chain | 将 CycloneDX/SPDX SBOM 质量与 CI Action 版本固定、镜像不可变性、签名和来源证明关联起来。 |
可选的实时多云读取
显式启用后,六个额外工具可提供允许列表内的 AWS/Azure/GCP 身份验证、有界资源清单、托管 Kubernetes 发现、可观测性配置摘要、FinOps 浪费信号和偏差报告。不会开放任何云资源变更命令。AWS 通用资源清单来自 Resource Groups Tagging API,因此未标记的 AWS 资源可能不会出现在该清单或 AWS 偏差比较中。
可选的生产环境可观测性智能
显式启用后,十二个额外工具可提供有界 Prometheus 查询、Grafana 告警摘要、CloudWatch Logs Insights 查询、Kubernetes Pod 健康摘要、GitHub Actions 故障诊断、跨信号事件关联、云健康评估、部署与事件关联、可观测性覆盖评估、FinOps 关联、跨运行时偏差分析和运维简报。端点、云范围、日志组、集群上下文、命名空间和代码库均受允许列表限制。该层为只读,不开放告警变更、部署变更或任意 Shell 执行。
可选的分布式追踪和 SLO 智能
显式启用后,六个额外的 v0.9 工具可提供有界的 Tempo/Jaeger 追踪搜索与检索、服务依赖映射、追踪覆盖评估、多时间窗口 SLO 消耗率分析,以及追踪与 SLO 事件关联。远程追踪端点必须位于允许列表中,并使用 HTTPS(回环地址除外)。后端凭据保留在主机环境变量中。追踪搜索时间窗口和结果大小均受限,且该平面不提供追踪数据摄取、采样变更或遥测数据删除功能。
可选的 OpsChugex 根因智能
显式启用后,v0.10 会开放 diagnose_root_cause。该工具接收来自指标、日志、追踪、Kubernetes、云、Terraform 和 CI/CD 的有界证据,然后调用由主机配置的私有 OpsChugex 服务。公共 MCP 不包含专有排序规则,不接受服务 URL 或凭据作为工具输入,也不执行任何修复操作。证据评分表示证据强度,而非统计概率。
可选的 OpsChugex 策略与治理智能
显式启用后,v0.11 会开放 assess_governance_policy。该工具接收有界的资源事实证据,以及可选的、注明负责人且有时间限制的例外信息,并将其转发到私有 OpsChugex 策略引擎。它会返回 pass、review 或 block,并附上控制项发现和证据缺口。
公共 MCP 不包含专有治理配置、策略规则、评分权重、例外评估逻辑或强制执行能力。服务 URL 和令牌保留在主机端,不能作为 MCP 参数提供。
可选的 OpsChugex 云安全态势智能
显式启用后,v0.12 会开放 assess_cloud_security_posture。该工具接收有界的资产、身份、机密和网络可达性证据,并将其转发到私有 OpsChugex 安全引擎。它会返回安全评分、风险级别、排序后的发现、关联的攻击路径、证据缺口和建议的后续操作。
公共 MCP 不包含专有安全检测阈值、严重性规则、评分逻辑或攻击路径算法。它不能轮换凭据、更改 IAM、修改网络控制、更改加密设置或修复基础设施。
可选的 OpsChugex 高级 FinOps 智能分析
明确启用后,v0.13 会公开 analyze_advanced_finops。该工具接受受限的云成本、利用率和 Kubernetes 分配证据,并将其转发至私有 OpsChugex FinOps 引擎。它会返回优化机会、异常、节省金额范围、置信度、成本相关性和证据缺口。
公共 MCP 不包含专有的节省系数、异常阈值、优先级规则、置信度算法或投资组合去重逻辑。它不会调整资源大小、终止工作负载、购买承诺用量、修改 Kubernetes 请求或执行计费操作。
可选的 OpsChugex 变更智能分析与影响范围分析
明确启用后,v0.14 会公开 analyze_change_blast_radius。该工具接受受限的计划变更项、拓扑节点/边和就绪情况证据,然后将其转发至私有 OpsChugex 变更智能引擎。它会返回风险等级/评分、受影响节点、有代表性的影响路径、阻碍项、警告、证据缺口和建议。
公共 MCP 不包含专有的图传播算法、变更风险权重、生产环境阻断规则或审批逻辑。该工具为只读工具,无法应用 Terraform、修改 Kubernetes、合并拉取请求、部署工作负载、批准变更或执行回滚。
可选的基础设施运维
明确启用后,另外六个工具可提供 Terraform 格式化/验证/计划摘要,以及 Kubernetes 只读运行时检查。这些操作使用仓库、上下文、命名空间和资源允许列表。完整的 Terraform 计划 JSON、Kubernetes Secrets、任意 Shell 执行、Terraform apply 和 Kubernetes 修改均被有意排除。
架构
flowchart TD
  LocalClient["Local MCP client"] --> Stdio["stdio"]
  RemoteClient["Remote MCP client"] --> HTTPS["HTTPS reverse proxy / gateway"]
  HTTPS --> AuthHTTP["Bearer-authenticated Streamable HTTP"]
  Stdio --> Server["Cloud DevOps MCP server"]
  AuthHTTP --> Server
  Server --> DomainTools["Domain + policy-pack analyzers"]
  DomainTools --> Correlator["Cross-domain and supply-chain correlation"]
  DomainTools --> Output["Structured guidance"]
  Correlator --> Output
快速开始
直接通过 npm 运行已发布的 MCP 服务:
npx -y [email protected]
在脚本执行策略会阻止 npx.ps1 的 Windows PowerShell 系统上,请使用:
npx.cmd -y [email protected]
从 npm 安装
如果希望使用持久的本地命令,可以全局安装 CLI:
npm install -g [email protected]
cloud-devops-mcp-server
该软件包以 cloud-devops-mcp-server 的名称发布在 npm 上,并以 io.github.alexcgodwin/cloud-devops-mcp-server 注册在官方 MCP Registry 中。
MCP 客户端
Cloud DevOps MCP Server 支持本地 stdio 客户端,以及能够连接到 Streamable HTTP 端点的 MCP 客户端。常见的本地客户端包括:
- Cursor
- Claude Desktop
- 支持 MCP 的 VS Code
- Claude Code
- 其他遵循 Model Context Protocol stdio 传输的客户端
常规本地操作请使用 stdio。若要进行可自托管的远程访问,请启动可选的经过身份验证的 Streamable HTTP 端点,并将非本地部署置于 HTTPS 反向代理或网关之后。
配置
对于支持本地 stdio 服务的 MCP 客户端,建议使用以下公开配置:
{
  "mcpServers": {
    "cloud-devops": {
      "command": "npx",
      "args": ["-y", "[email protected]"]
    }
  }
}
如果 Windows 客户端的 npx 通过受阻的 PowerShell 包装程序解析,可以使用 npx.cmd:
{
  "mcpServers": {
    "cloud-devops": {
      "command": "npx.cmd",
      "args": ["-y", "[email protected]"]
    }
  }
}
请参阅 docs/configuration.md,了解 npm、全局安装、源代码开发和经过身份验证的 Streamable HTTP 配置选项。
经过身份验证的 Streamable HTTP
本地回环示例:
$env:CLOUD_DEVOPS_MCP_BEARER_TOKEN="<random secret at least 32 characters>"
npm run start:http
MCP 端点为 http://127.0.0.1:3000/mcp,并且需要 Authorization: Bearer <token>。绑定到非本地地址时,还需要设置 CLOUD_DEVOPS_MCP_ALLOWED_HOSTS 和 HTTPS CLOUD_DEVOPS_MCP_PUBLIC_BASE_URL,以便远程流量预期会在反向代理或网关处终止 TLS。
公开版本验证
v0.14.0 发布候选版通过了 116 项自动化测试,语句覆盖率为 85.80%,分支覆盖率为 72.18%,函数覆盖率为 85.89%,行覆盖率为 89.11%。生产依赖项审计报告显示没有漏洞。公开的全新安装和 MCP Registry 验收记录将在发布后补充。
请参阅 docs/public-acceptance.md 查看验证记录。
工具输入示例
{
  "changedResources": ["network", "iam", "kubernetes"],
  "includesIamChanges": true,
  "includesPublicIngress": true,
  "modifiesStatefulResources": false,
  "hasRollbackPlan": true,
  "hasPeerReview": true,
  "hasTerraformPlan": true
}
输出格式示例:
{
  "riskScore": 78,
  "riskLevel": "critical",
  "changedResources": ["network", "iam", "kubernetes"],
  "recommendedReleasePath": "Change-advisory review, maintenance window and staged execution are recommended."
}
演示输出
请参阅 docs/demo.md,了解工具集的实际示例输入和输出。
Docker
在容器中构建并运行服务:
docker build -t cloud-devops-mcp-server .
docker run --rm -i cloud-devops-mcp-server
开发
npm run dev
npm run build
npm test
npm run check
核心决策逻辑位于 src/logic.ts,MCP 工具注册位于 src/index.ts。
更多项目说明请参阅 DEVELOPMENT.md、RELEASE.md 和 docs/architecture.md。
安全模型
- Stdio 仍为默认方式,无需任何密钥。
- 可选的 Streamable HTTP 需要至少 32 个字符的 bearer token。
- 非本地 HTTP 绑定需要显式设置 Host 允许列表,并为反向代理/网关终止配置 HTTPS 公共基础 URL。
- Host 和 Origin 验证通过官方 MCP Fastify 适配器启用。
- 默认分析工具不需要云凭据,也不会调用云 API。
- 显式启用并设置允许列表后,可选的 Terraform/Kubernetes 操作可能会使用本地配置的提供程序或集群凭据。
- 可选的实时云读取使用现有 AWS CLI、Azure CLI 或 gcloud 身份验证,并要求显式设置账户/订阅/项目允许列表。
- 可选的生产可观测性读取需要显式设置端点/资源允许列表以及由主机管理的凭据;返回的日志和诊断信息会受到限制并进行脱敏。
- 可选的 v0.10 根因智能使用由主机配置的 HTTPS 端点和主机端 token;两者都不会作为工具参数接受,专有排名引擎仍保留在公共代码库之外。
- 可选的 v0.11 治理智能使用单独设门控、由主机配置的 HTTPS 端点以及同一个主机端 OpsChugex token;专有策略规则和执行机制仍保留在公共代码库之外。
- 可选的 v0.12 云安全态势智能使用独立的故障关闭门控和由主机配置的 HTTPS 端点;专有安全评分和攻击路径关联仍保留在私有 OpsChugex 核心中。
- 可选的 v0.13 高级 FinOps 智能使用独立的故障关闭门控和由主机配置的 HTTPS 端点;专有节省金额、异常、优先级排序和去重逻辑仍保留在私有 OpsChugex 核心中。
- 可选的 v0.14 变更智能使用独立的故障关闭门控和由主机配置的 HTTPS 端点;专有依赖传播、风险加权和阻塞项逻辑仍保留在私有 OpsChugex 核心中。
- 不会开放任何云变更工具。
- 分析默认保持只读。仅在显式启用并设置允许列表后,才会进行受控执行。
- 不会开放通用 shell 工具或强制推送功能。
- 禁止直接向受保护分支提交/推送;高影响 GitHub 操作需要显式确认。
- 分析输出仅供参考。可选的运维工具仍受显式允许列表和固定命令/API 范围的限制。
路线图
- 当前:v0.14.0 变更情报与影响范围分析 —— 公开网关,用于访问私有 OpsChugex,进行变更前依赖传播、受影响服务映射、阻碍因素和就绪情况分析。
- v0.15.0 受控修复网关 —— 针对选定的云、Kubernetes 和 Terraform 运维问题,提供需经审批的安全修复。
- v0.16.0 多账户 / 多组织运维 —— AWS Organizations、Azure 租户 / 订阅,以及 GCP 组织 / 项目拓扑。
- v0.17.0 事件指挥与自动化运行手册 —— 事件时间线、证据包、修复计划、回滚建议和事后报告。
- v0.18.0 平台工程情报 —— 服务目录、所有权、黄金路径、环境健康状况和开发者平台检查。
- v0.19.0 企业身份验证与授权 —— OAuth/OIDC、RBAC、按用户划分的作用域、更严格的托管 MCP 访问控制和审计跟踪。
- v1.0.0 稳定生产版本 —— 稳定的工具契约、兼容性保证、强化的安全模型、全面的文档和符合企业要求的发布标准。
作者
由 Alex C. Godwin 构建,Cloud DevOps 工程师。
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。