关于 jikida
jikida 是面向开发者的安全平台,可扫描应用、代码库和代码,并提供监控与防护服务。其 MCP 服务将安全工具接入 Claude Code、Cursor 和 Windsurf 等 AI 编辑器。
主要功能
- 01对在线网站和应用进行渗透测试
- 02扫描代码和代码库中的密钥与漏洞
- 03检查响应头并防护代码
- 04监控运行时间、SSL 和域名
- 05提供托管 WAF 和告警
- 06提供命令行工具、SDK 和 Agent 技能
适用场景
- 01扫描网站或本地代码库
- 02查找暴露的密钥和易受攻击的依赖项
- 03为 AI 辅助编码加入安全检查
- 04监控运行状态并接收事件告警
MCP 相关
MCP 服务向 AI 编辑器提供安全工具,包括域名扫描、响应头检查和代码防护工具。它运行在编辑器中并使用编辑器的 AI,不会自行运行模型。
配置
本地服务的配置在各客户端中通用,复制后粘贴到客户端的 MCP 配置文件即可。
工具
20收录的工具列表 · 更新于 2 周前
| 参数 | 类型 | 必填 | 说明 |
|---|---|---|---|
| url | string | 是 | 完整 URL,包含 scheme,例如 https://example.com |
详细介绍
Jikida.io
为交付产品的人打造的托管式 AI 渗透测试工具,而不只是面向安全工程师。
对线上应用进行渗透测试、扫描代码仓库、用 WAF 保护应用,并监控运行时间。一个账户即可使用。无需 Docker、无需大模型密钥,还有免费套餐。



它为何胜过 Nuclei / Strix / Shannon ↓ · 安装 · MCP · SDK · 比较
安装它、扫描它,或将它接入你的 AI 编辑器:
npx @jikida/init      # add the SDK + protection to your app in 30 seconds
npx @jikida/scan      # pentest any site or repo from your terminal
npx -y @jikida/mcp    # security tools inside Claude Code, Cursor, Windsurf
     ██ ██ ██  ██ ██ █████   ████
     ██ ██ ██ ██  ██ ██  ██ ██  ██
     ██ ██ ████   ██ ██  ██ ██████
  ██ ██ ██ ██ ██  ██ ██  ██ ██  ██
   ███  ██ ██  ██ ██ █████  ██  ██
 渗透测试 · 代码仓库扫描 · 运行时间 · 告警        https://jikida.io

 → 正在扫描 example.com …
 ✓ 41 项检查 · 等级 B(88/100)

   严重      暴露的 .env 文件               /.env                 CWE-538
   严重      JS 中的 Stripe 密钥            /app.js:1204          CWE-312
   高        缺少 Content-Security-Policy                         CWE-693
   中        Cookie 未设置 Secure 标志       session               CWE-614

 每项发现都附有修复方法。完整报告:https://app.jikida.io
面向开发者、AI IDE 和氛围编程者的渗透测试与扫描
对网站、Web 应用、代码和 GitHub 进行渗透测试与扫描,查找漏洞和暴露的密钥。保护氛围编程构建的应用,监控运行时间、SSL 和域名,并对 API 进行速率限制。一个平台,一站搞定。
网站与应用渗透测试 · 代码与代码仓库扫描 · 深度渗透测试 · 面向 AI IDE 的 MCP · Agentic 与氛围编程安全 · SDK
Jikida.io 是一个以开发者为先的安全平台。核心功能是渗透测试与扫描:对线上网站和应用进行渗透测试,扫描代码以及已连接的 GitHub/GitLab/Bitbucket 代码仓库,以发现暴露的机密信息和存在漏洞的依赖项;执行更深入的身份验证渗透测试;并通过 MCP 接入你的 AI IDE(Claude Code、Cursor、Windsurf),引导 Agentic 和氛围编程工作流编写安全代码,并在错误发布前及时发现。运行时间、SSL 与域名监控、托管式 WAF 和合规性生成器则作为配套功能一并提供——只需一行命令即可安装,支持 Node、PHP/Laravel、Python、Go、Ruby、Java、.NET、Rust、Bun 或 Deno。
你的安全防护层。30 秒即可上线。 只需一行命令——npx @jikida/init——所有 SDK 都会采用故障放行策略,因此即使 Jikida.io 停机,你的应用仍会继续提供服务。
为什么 Jikida 胜过其他安全工具
最强大的开源安全工具都功能深入但范围狭窄——只做渗透测试、需要自托管、要求自带 LLM 密钥。Jikida 不仅能完成深入的安全工作,还提供托管服务,无需自备密钥即可运行,并且还提供只做渗透测试的工具所没有的 WAF、运行状态监控和代码库扫描。✅ 完整 · ⚠️ 部分 · ❌ 无。
| Jikida | Nuclei | Strix | Shannon | Snyk | Cloudflare | |
|---|---|---|---|---|---|---|
| 对在线应用进行渗透测试并实施真实攻击 | ✅ | ⚠️ 匹配 | ✅ | ✅ | ❌ | ❌ |
| SAST + DAST(代码和在线应用) | ✅ | ⚠️ DAST | ✅ | ✅ | ⚠️ SAST | ❌ |
| 代码库密钥 + CVE(OSV)扫描 | ✅ | ❌ | ⚠️ | ⚠️ | ✅ | ❌ |
| 托管式 WAF(拦截实时攻击) | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ |
| 运行状态 + SSL / 域名监控 | ✅ | ❌ | ❌ | ❌ | ❌ | ⚠️ |
| 托管服务 — 无需 Docker,无需自托管 | ✅ | ⚠️ 云端 | ❌ | ❌ | ✅ | ✅ |
| 无需自备 LLM 密钥即可运行 | ✅ | ✅ | ❌ BYOK | ❌ BYOK | ✅ | ✅ |
安装:CLI + Docker + npx | ✅ 全部 | ⚠️ CLI | ⚠️ Docker | ⚠️ npx | ⚠️ CLI | ⚠️ DNS |
| 在 AI 编辑器中使用 MCP 工具 | ✅ | ❌ | ❌ | ⚠️ | ❌ | ❌ |
| 免费套餐,无需信用卡 | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
AI 渗透测试工具目前仍然更胜一筹的领域只有一个:直接漏洞利用——而这正是我们的从源代码到漏洞利用的深度渗透测试正在补齐的短板。除此之外,上周用 Cursor 发布产品的开发者选择 Jikida 都会更有优势:无需自托管,无需购买密钥,一个账户即可使用整套工具。详细对比:nuclei · strix · shannon · snyk · cloudflare。
开始使用 — 选择你的入门方式
下面每条命令都单独放在一个复制框中。以 ! 开头的行是备注,不是命令——请勿复制。
扫描 URL 或代码库 — 无需账户。
npx @jikida/scan https://your-app.com
! 扫描本地代码库中已提交的密钥:
npx @jikida/scan ./
添加 WAF + SDK — 自动检测你的框架。
npx @jikida/init
安装语言 SDK — 此处以 Node 为例;PHP、Python、Go 等语言见 SDK 表格。
npm install @jikida/sdk-node
用于 Claude Code、Cursor 和 Windsurf 的 MCP 服务 — 将以下内容添加到 ~/.claude/mcp.json:
{ "mcpServers": { "jikida": { "command": "npx", "args": ["-y", "@jikida/mcp"] } } }
Agent 技能 — 将 skills/ 文件夹复制到助手的技能文件夹中(.claude/skills/、Cursor rules 等)。包含三项技能:安全、整洁代码、UX 设计——请参阅下方表格。
各项功能的详细说明如下。
文件夹内容
| 文件夹 | 内容 |
|---|---|
sdks/ | 十种语言的 SDK——Node、PHP、Python、Go、Ruby、Java、.NET、Rust、Bun、Deno。 |
tools/ | scan CLI、init 入门 CLI 和 mcp 服务。 |
skills/ | 适用于 Claude Code、Cursor 和 Windsurf 的 Jikida Agent 技能。 |
waf-rules/ | 版本化的 WAF 规则包(OWASP Top 10、API 滥用、机器人扫描器、vibe-coder)。 |
前往 app.jikida.io/developer 获取令牌。将其设置为 JIKIDA_TOKEN。
实际效果
一个仪表板即可查看网站的整体安全状况——防护状态、运行状态、渗透测试等级、电子邮件安全(SPF/DKIM/DMARC)和合规性;并可即时向手机、Slack、Telegram、Discord、电子邮件或 webhook 接收提醒。
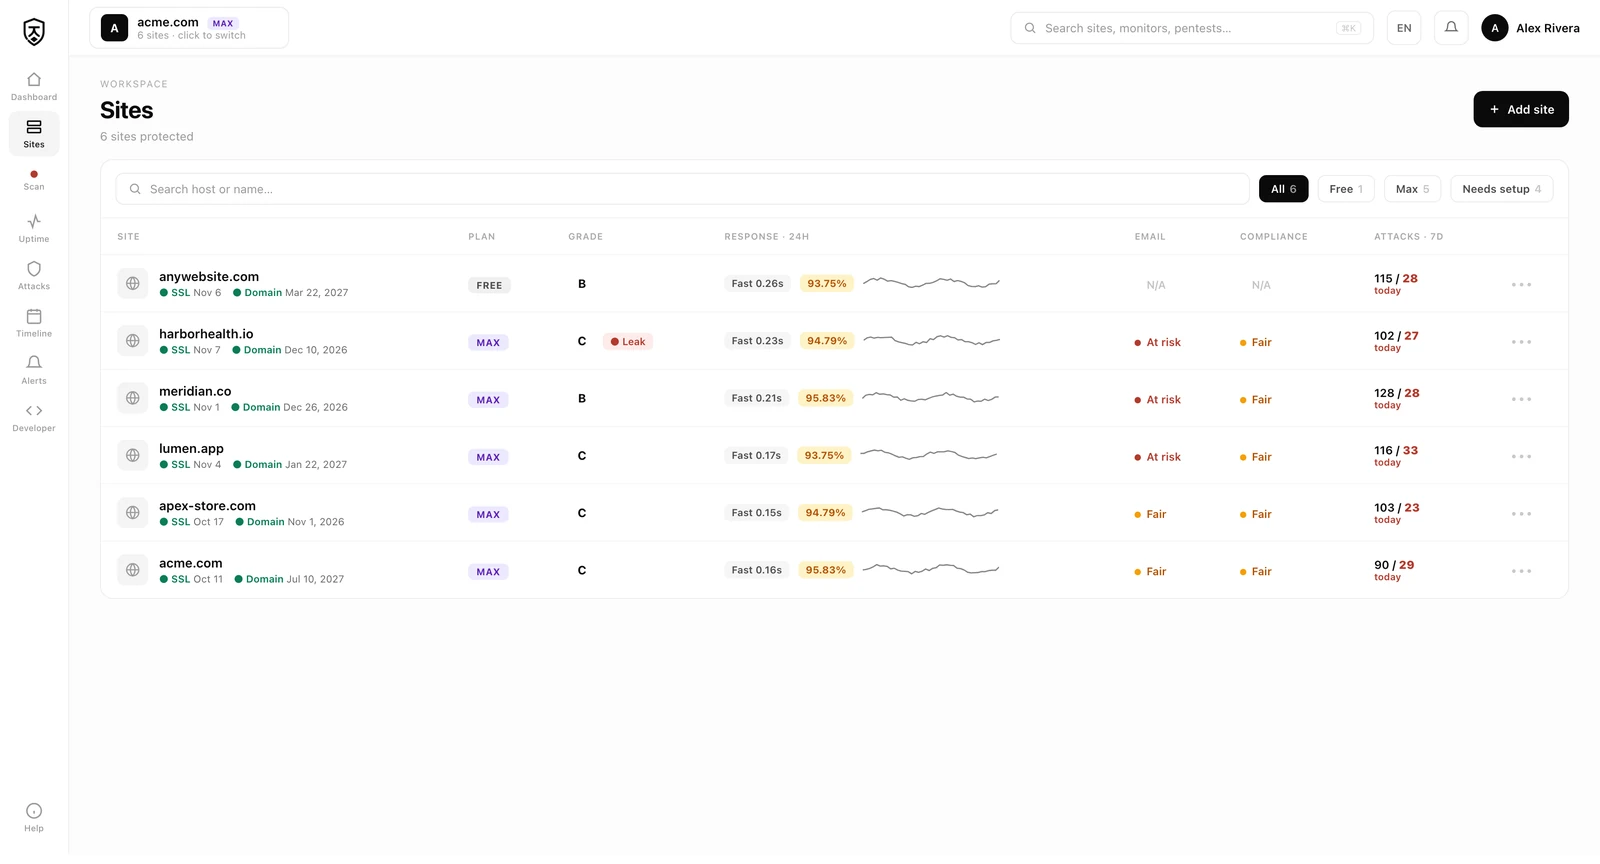
- 运行状态和性能 — 查看响应时间趋势、运行时间百分比、P95,以及所监控的每个页面和 API 的事件时间线。
- API 速率限制和规则 — SDK 会根据真实流量自动检测端点;你可以批准各端点的速率上限和 WAF 规则,也可以忽略不需要的规则。
目录
- 为什么 Jikida 胜过其他安全工具
- 为什么选择 Jikida.io
- 访问权限如何运作
- 包含的内容
- 快速安装
- 为你的技术栈提供安全防护
- SDK — 支持所有语言
- 适用于 AI IDE 的 MCP 服务
- 免费工具
- 适用于 Claude Code 的技能
- 标准与映射
- Jikida.io 可阻止的威胁
- 贡献
为什么选择 Jikida.io
大多数小型团队发布应用时,都没有在应用前部署 Web 应用防火墙。他们知道应该部署,却把这件事留在待办事项里。然后免费试用结束了,或者有用户报告页面加载缓慢,于是 WAF 工单又被搁置了一个季度。
Jikida.io 消除了三个具体障碍:
- 安装 — 一行代码、一种语言、五分钟。
- 风险控制 — 所有 SDK 都采用故障时放行策略。如果 Jikida.io 宕机,你的应用仍会继续提供服务。你失去的是防护,而不是可用性。
- 成本 — 有真正能保护个人项目的免费套餐。套餐和当前定价请见 jikida.io。
访问权限如何运作 — 先免费,再需账户,最后需套餐
此代码库中的所有内容都是开源的,而且 Jikida.io 的许多功能在注册之前就能使用。访问限制分为三个层级,这是刻意设计的:
- 免费,无需账户。 SDK、WAF 规则包、CLI 扫描器和四个 MCP 工具(
scan_domain、check_headers、guard_code、check_s3_bucket)都无需登录即可运行 — 按 IP 限速。你可以用一条命令保护应用或扫描 URL,而且完全不必创建账户。这是开源、即刻可试用的部分。 - 需要账户(仍然免费)。 注册账户 — 无需信用卡 — 即可启用托管服务:正常运行时间监控、一次在线站点渗透测试、一次代码库扫描、基础托管式 WAF、移动推送和公开状态页。这能真正保护个人项目。免费套餐是有实际用途的,并非只是诱饵。
- 需要套餐。 深入、重复和高负载的任务需要订阅套餐:定时深度渗透测试、从源代码到漏洞利用的爬取、更多且间隔更短的监控项、更高的扫描配额、CNAME 边缘 WAF、团队席位和更长的日志保留时间。当前限额和定价请见 jikida.io/pricing — 套餐起价为 $19/月,按年计费。
有两种不同的服务托管在不同位置,别把它们混淆:渗透测试和扫描分析在 Jikida 自有服务器上运行,因此你无需为此提供大模型密钥。MCP 服务则恰恰相反 — 它不调用任何自有模型,而是在你的 AI 编辑器(Claude Code、Claude 聊天、Cursor、Windsurf、VS Code)中运行,因此会使用你的编辑器 AI 额度,并执行相同的站点套餐配额限制。该开放的部分开放,产生成本的部分设限 — 先让你用起来,值得付费时再付费。
包含的内容
| 层级 | 功能 |
|---|---|
| 托管式 WAF | OWASP Top 10 + CRS + 您的自定义规则。自动检测 API,应用按路由配置的限制,并在边缘缓存安全的 GET 请求。 |
| 正常运行时间监控 | 多区域检查;高级套餐的检查间隔更短。提供公开状态页。服务中断或恢复时,通过电子邮件、Slack、Discord、Telegram、webhook 和移动推送通知。 |
| 快速渗透测试 | 按需扫描攻击面:检查标头、TLS、Cookie、暴露的 .env / .git、**电子邮件安全性(SPF / DKIM / DMARC)**和类似合规审查的发现项,每项都附有明确的修复方法。 |
| Vibe 编码扫描 | 捕捉 Vibe 编码项目常见的上线错误:暴露的密钥、开放的 S3 存储桶、关闭的 Supabase RLS、完全开放的 Firebase 规则。 |
| Cloudflare DDoS 防护 | 一键接入 + 按站点切换 Under-Attack 模式。 |
| 机器人检测 | UA 分类、无头浏览器挑战、按 IP 限速,以及针对 Google/Bing 的 ASN 允许列表。 |
| 主动欺骗 | 向已验证的攻击者提供貌似真实的伪造内容。记录指纹,并隐藏真实错误消息。 |
| 上传扫描 | MIME + 魔数 + 多格式文件检测 + 可选的 ClamAV。 |
| CVE 信息源 | 来自 NVD 的实时信息源,并标注 Jikida.io 中覆盖每条记录的规则。 |
| 实时日志 | 每次攻击的完整上下文(IP、ASN、国家/地区、载荷、路由、判定结果)。保留时长随套餐提升而增加。 |
| MCP 服务 | Claude Code、Cursor、Windsurf、VS Code 可使用真正的安全工具。可在 AI 聊天中扫描、监控和拦截。 |
| 告警集成 | 移动推送、电子邮件(主要收件人 + 3 位抄送)、Slack、Discord、Telegram、通用 webhook。服务中断或恢复、攻击激增、达到套餐限制时触发。 |
快速安装(30 秒)
npx @jikida/init
初始化 CLI 会检测您的框架(Next.js、Express、Fastify、Laravel、Symfony、FastAPI、Django、Rails、Go chi、Rust axum、Spring、.NET、Bun、Deno),并在合适的位置添加相应的中间件。然后从 https://app.jikida.io/developer 获取 JIKIDA_TOKEN 并部署。
或者,直接为您的语言安装 SDK:
Node.js / Bun / Deno
npm install @jikida/sdk-node # or: bun add / deno add
import { jikida } from '@jikida/sdk-node'
app.use(jikida({ token: process.env.JIKIDA_TOKEN }))
框架辅助工具:
- Express:
import { jikida } from '@jikida/sdk-node/express' - Fastify:
import { jikida } from '@jikida/sdk-node/fastify' - Next.js 中间件:
import { jikida } from '@jikida/sdk-node/next'
PHP — Laravel / Symfony
composer require jikida/sdk-php
Laravel — bootstrap/app.php:
->withMiddleware(function ($middleware) {
    $middleware->append(\Jikida\Middleware\JikidaLaravelMiddleware::class);
})
Symfony — 将 \Jikida\Middleware\JikidaSymfonyListener 注册为内核事件监听器。
Python / Go / Ruby / Java / .NET / Rust
每个 SDK 都提供相同的 inspect(request) -> { action, rule, reason } 接口,并默认放行。供这些语言使用的脚手架位于 sdks/、tools/ 和 skills/ 文件夹中——请参阅 jikida.io/install,了解各项内容当前的注册表发布状态。您现在就可以通过以下方式,无需编写代码保护任何应用:
- 在 app.jikida.io 注册——正常运行时间监控和攻击面扫描会立即启用。
- 使用 Max 套餐,通过 CNAME 将流量路由到 Jikida.io 边缘 WAF(无需编写代码)。
为您的技术栈提供安全防护
同一平台,针对您正在构建的内容。每项都链接到对应技术栈的安装方式:
- AI 生成代码的安全防护 — Jikida 最擅长发现的问题:AI 编辑器发布的代码中包含的密钥、开放的存储桶、关闭的 RLS 和注入漏洞。→
@jikida/scan+ 编辑器中的 MCP 服务。 - Laravel / PHP 安全防护 — 通过一款中间件接入托管 WAF,并扫描代码仓库中已提交的
.env/ 密钥。→jikida/sdk-php。 - Next.js / Node / Express 安全防护 — 一行代码接入中间件,失败时放行。→
@jikida/sdk-node。 - Python(Django / FastAPI)安全防护 — WAF 中间件 + 密钥 + 依赖项(OSV)扫描。→
jikida(Python)。 - Go / Rust / Java / .NET 安全防护 — 使用相同的
inspect(request)契约,只需一行代码即可接入。→sdks/。 - 氛围编程应用安全防护 — 指定在线 URL + 代码仓库;它会进行渗透测试并标记不安全的默认设置。→
npx @jikida/scan。
SDK — 支持所有语言
所有 SDK 均位于 sdks/。CLI、init 和 MCP 工具位于 tools/:
| 语言 | 包 | 目录 |
|---|---|---|
| Node / Bun / Deno | @jikida/sdk-node | sdks/node |
| PHP / Laravel | jikida/sdk-php | sdks/php |
| Python | jikida | sdks/python |
| Go | github.com/jikida/sdk-go | sdks/go |
| Ruby | jikida | sdks/ruby |
| Java | io.jikida:sdk | sdks/java |
| .NET | Jikida | sdks/dotnet |
| Rust | jikida | sdks/rust |
| Bun(重新导出 Node) | @jikida/sdk-node | sdks/bun |
| Deno(重新导出 Node) | @jikida/sdk-node | sdks/deno |
| 扫描器 CLI | @jikida/scan | tools/scan |
| 初始化 CLI | @jikida/init | tools/init |
| MCP 服务 | @jikida/mcp | tools/mcp |
| WAF 规则包 | — | waf-rules |
每个 SDK 都:
- 失败时放行 — 如果无法访问 Jikida.io API,您的应用仍会继续提供服务。
- 缓存策略 — TTL 为 5 分钟,并在后台刷新。
- 批量发送攻击日志 — 异步发送,因此请求路径增加约 4 ms p50 延迟。
- ** verdict 格式一致** — 所有语言均使用
{ action: 'allow' | 'block' | 'challenge', rule, category, reason }。
面向 AI IDE 的 MCP 服务
为 Claude Code、Claude 聊天、Cursor、Windsurf 和 VS Code 提供真正的安全工具。Jikida.io MCP 可对网站进行渗透测试、扫描域名和代码仓库、检查标头、保护代码、列出正常运行时间监控项、添加 WAF 规则、封锁 IP,并解释 WAF 判定结果 — 确定、可审计,可安全地内联运行。扫描结果现在还会显示**电子邮件安全(SPF / DKIM / DMARC)**和合规类发现,以及常规的标头/TLS 评级。
现已上线:mcp.jikida.io。通过 ~/.claude/mcp.json 安装:
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"],
      "env": { "JIKIDA_TOKEN": "jk_live_..." }
    }
  }
}
工具:run_pentest、run_deep_pentest、scan_domain、check_headers、check_s3_bucket、scan_aws、guard_code、scan_repo、run_vibe_scan、verify_finding、pentest_status、list_sites、list_monitors、list_recent_attacks、list_recent_scans、list_cves、explain_verdict、add_waf_rule、block_ip、get_security_preferences、set_security_preference。其中四项可免密钥运行(scan_domain、check_headers、guard_code、check_s3_bucket)——无需令牌,但受 IP 速率限制。MCP 不调用自身的大模型:它在您的 AI 编辑器内运行,并使用编辑器的额度,同时执行您的每站点套餐配额限制。完整工具参考请参阅 tools/mcp。
免费工具
无需登录:
- 免费漏洞/病毒扫描器 — jikida.io/website-app-virus-vulnerability-scanner-online-free
- 运行时间监控 — jikida.io/website-apps-uptime-monitoring
- 网站监控移动应用 — jikida.io/website-monitor-app
- Chrome 扩展程序 — 在工具栏中扫描任意网站(包括登录后才能访问的网站)— Chrome Web Store
Anthropic Agent Skills — 打造安全、整洁的应用
将这三个 Anthropic 格式的 Agent Skills 放入 .claude/skills/(或 Cursor 规则)即可使用。它们协同工作,将 AI 生成的代码转化为值得发布的应用——安全、易维护且易用。每个 Skill 都会根据自身触发条件激活;可以组合使用。
| Skill | 功能 | 文件夹 |
|---|---|---|
| Security | 在处理 WAF、运行时间、渗透测试、仓库扫描和密钥泄露任务时调用 Jikida;以内联方式安全运行 MCP 工具;将发现映射到 OWASP / MITRE / NIST。它为 MCP 的「双手」提供「判断力」。 | skills/security |
| Clean code | 重构并清理 AI 编辑器生成的内容——命名、重复代码、巨型函数、死代码、错误处理——避免过度设计。根据实际情况运用 SOLID/DRY/YAGNI。 | skills/clean-code |
| UX design | 运用成熟的 UX 定律(Hick、Fitts、Jakob、Miller、美学与易用性)和清晰的 ASD-STE100 UI 文案,让生成的 UI 显得经过精心设计,而非千篇一律。 | skills/ux-design |
这样的拆分是有意为之:安全的代码仍可能杂乱无章,而漂亮的 UI 也可能把密钥打包进应用中。 发布前运行全部三个 Skill,并进行 Jikida 扫描。三个 Skill 的英文和 UI 文案均遵循 ASD-STE100(简明技术英语)——每句话只表达一个想法,使用主动语态,并说明控件的作用。
标准与映射
每条托管的 WAF 规则和 Skill 工作流都映射到了行业框架。可在 SOC 2 / ISO 27001 / GDPR 文档中引用这些映射,而不必自行撰写说明。扁平 JSON 清单位于 skills/security/mappings/:
| 文件 | 框架 | 覆盖范围 |
|---|---|---|
mitre-attack.json | MITRE ATT&CK v14 | 20 种技术 — T1190、T1110.004、T1552.001、T1580、T1499、T1557、… |
owasp-top10.json | OWASP Top 10 (2021) | A01 至 A10 — 全部十项 |
nist-csf.json | NIST CSF 2.0 | GOVERN · IDENTIFY · PROTECT · DETECT · RESPOND · RECOVER |
waf-rules/ 下的每条 YAML 规则也都包含内联的 mitre_attack: [T…]、owasp: [A…] 和 cwe: [n] 字段,可在规则层级以机器可读的形式提供信息。
Jikida.io 可拦截的威胁
SQL 注入、XSS(反射型/存储型/DOM 型)、CSRF、SSRF、路径遍历、XXE、NoSQL / LDAP / 命令注入、暴力破解、凭据填充、账户接管、恶意文件上传(多格式文件、PNG 中的 PHP、EXIF 篡改)、机器人爬虫、无头浏览器滥用、TOR 出口节点、ASN 标记的攻击者、DDoS L3-L7(通过 Cloudflare 封装)、API 滥用、暴露的密钥、开放的 S3 存储桶、权限过于宽松的 Firebase / Supabase 规则、.env / .git 暴露。
威胁与规则的映射公开发布于 jikida.io/threats。
参与贡献
SDK 中有 Bug?请在 https://github.com/unesLam/jikida/issues 提交 issue。请附上:
- SDK 和版本
- 框架和版本
- 最小复现示例
安全问题披露:请发送邮件至 [email protected] — 请勿为安全 Bug 提交公开 issue。
Links
- Landing: https://jikida.io
- App: https://app.jikida.io
- MCP: https://mcp.jikida.io
- Free scanner: https://jikida.io/website-app-virus-vulnerability-scanner-online-free
- Uptime monitoring: https://jikida.io/website-apps-uptime-monitoring
- Docs: https://jikida.io/docs
- Live CVE feed: https://jikida.io/threats
License
Apache-2.0. See LICENSE.
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。