关于 authshore
authshore 为编码 Agent 提供认证基础设施,适用于从终端构建和管理应用的开发者。它将用户池、加密密钥库和令牌操作集中在 CLI 与 MCP 工具中。
主要功能
- 01项目隔离的用户池
- 02加密且版本化的密钥库
- 03创建与验证 JWT
- 04刷新和撤销令牌
- 05CLI 与 MCP 工具
适用场景
- 01为应用配置注册与登录
- 02在部署时读取项目密钥
- 03验证或撤销访问令牌
- 04由 Agent 管理认证资源
MCP 相关
提供本地及远程 MCP 服务,向 MCP 客户端开放用户池、用户、密钥、令牌和项目状态工具。
配置
远程服务无需本地安装。选择你使用的客户端,复制配置或使用一键安装。
https://mcp.authshore.ai/sseclaude mcp add --transport sse jyswee-authshore https://mcp.authshore.ai/sse{"mcpServers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}在 Cursor 中打开{"servers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}在 VS Code 中打开{"mcpServers":{"jyswee-authshore":{"type":"sse","url":"https://mcp.authshore.ai/sse"}}}{"mcpServers":{"jyswee-authshore":{"serverUrl":"https://mcp.authshore.ai/sse"}}}命令在终端中运行;JSON 粘贴到对应客户端的 MCP 配置后重启。需要授权的服务会在首次连接时提示登录。
https://mcp.authshore.ai/sse需要授权工具
详细介绍
as


面向编码 Agent 的身份验证基础设施——用户池、密钥保险库、令牌管理。像 git 一样简单。
git 管代码,as 管身份验证。
你的 Agent 可以在一个下午搭建出完整的应用,但一旦需要身份验证就会卡住。它会把密钥硬编码到 .env 文件里,之后又提交到仓库;自行处理 JWT;还会让你手动配置 Cognito。AuthShore 是 Agent 可以自行运行的身份验证层:只需安装一次,就能从终端创建用户池、加密存储密钥,并签发、验证和刷新令牌——无需点击控制台。
适用于: Claude Code · Cursor · Cline · Windsurf · Aider · Codex · 任何 MCP 客户端
实际演示
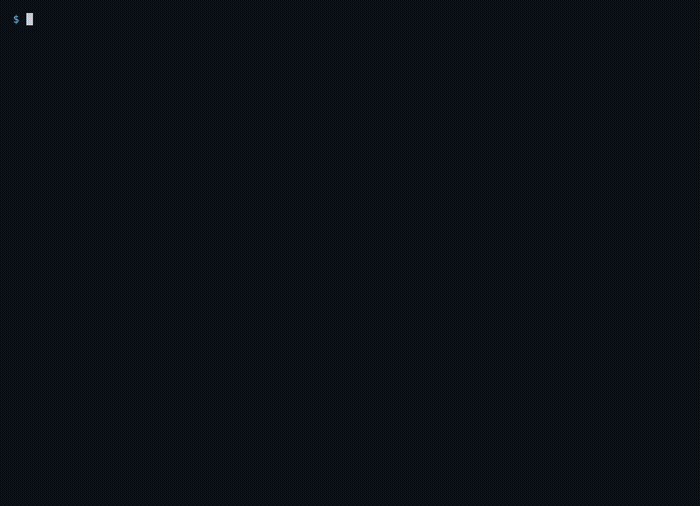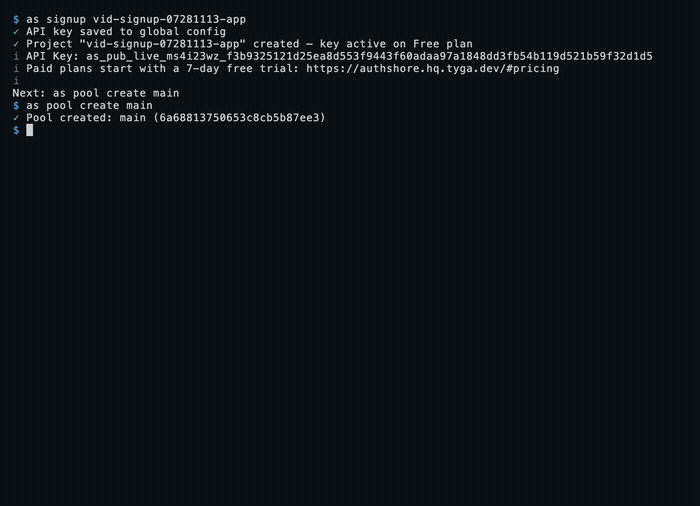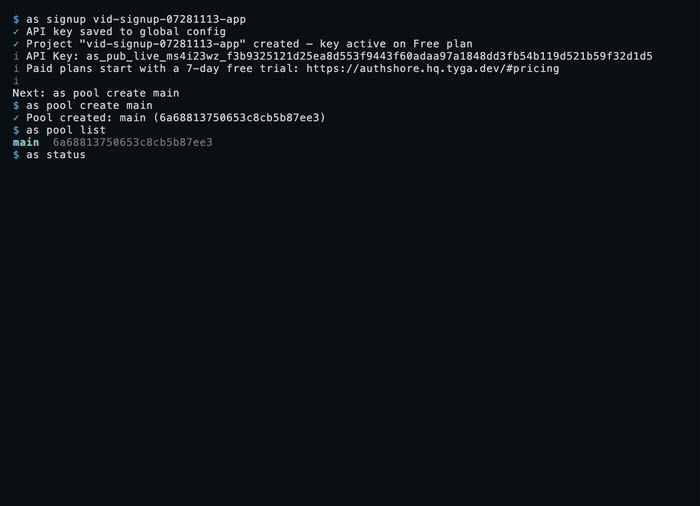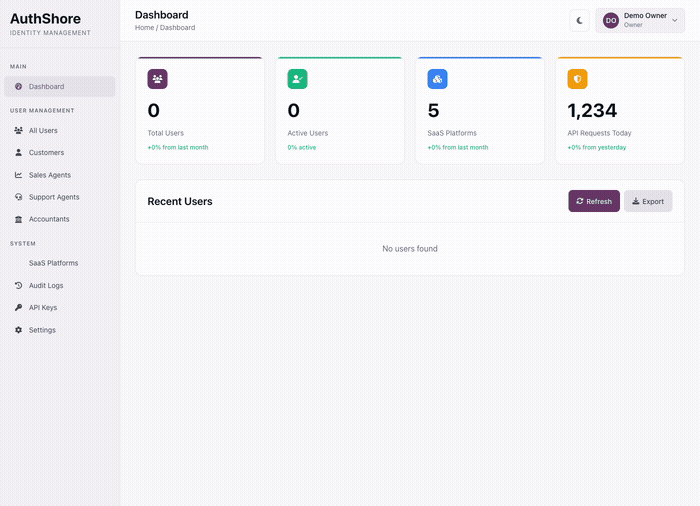
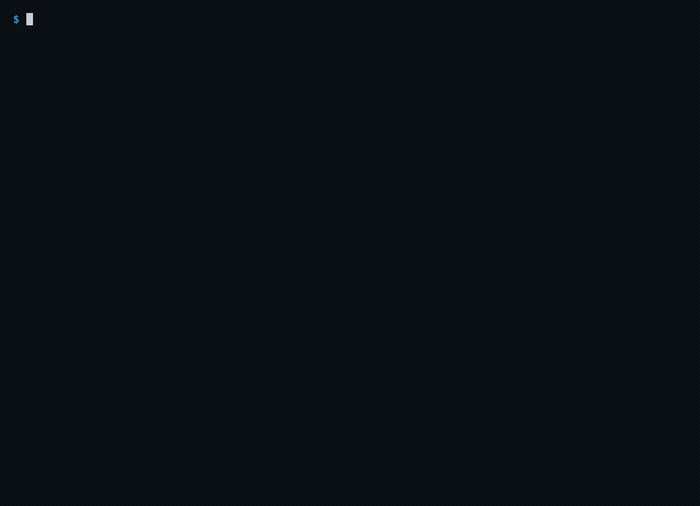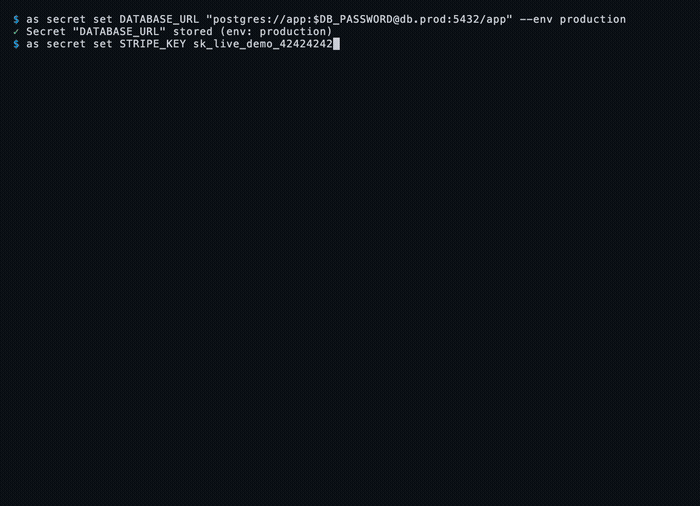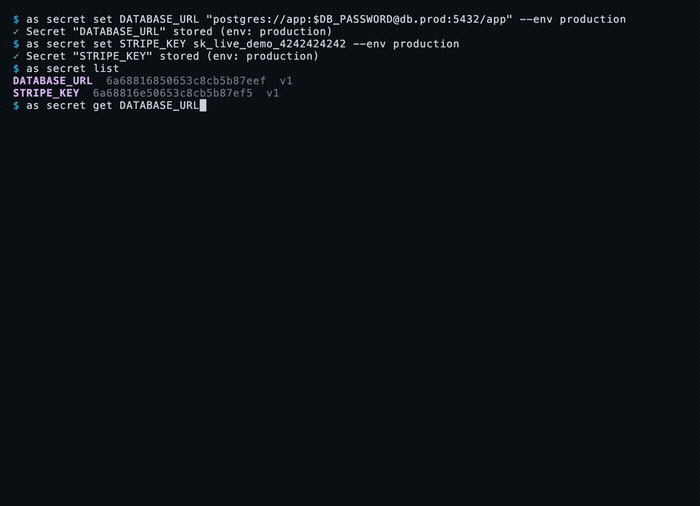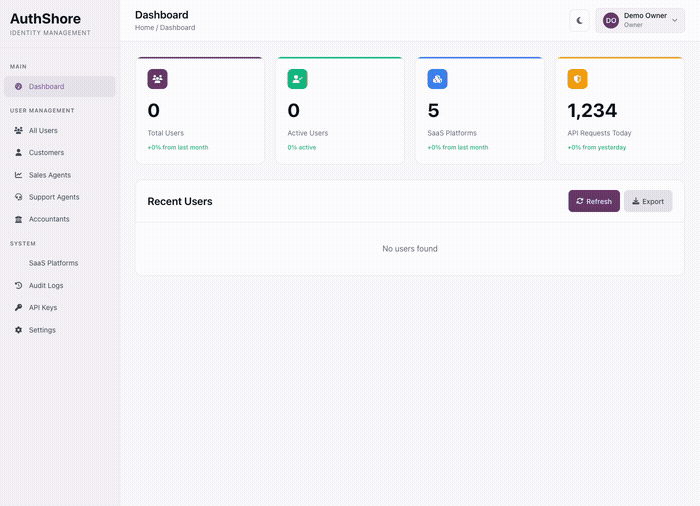
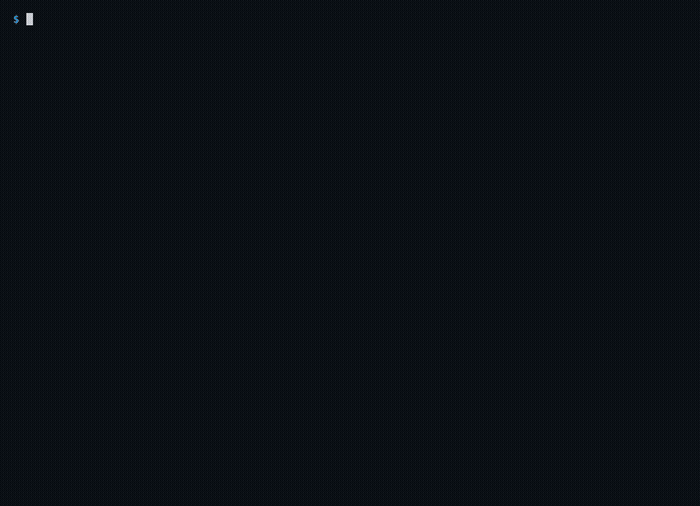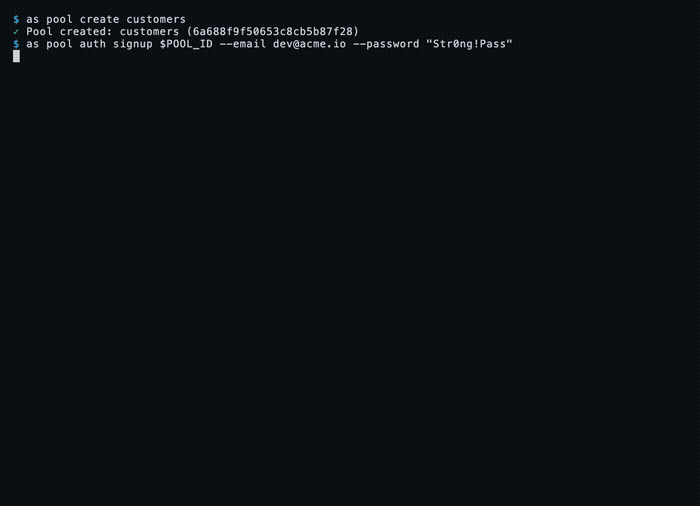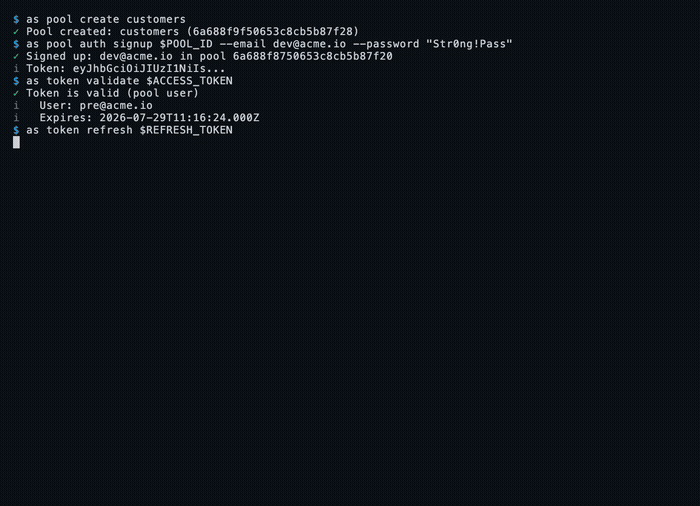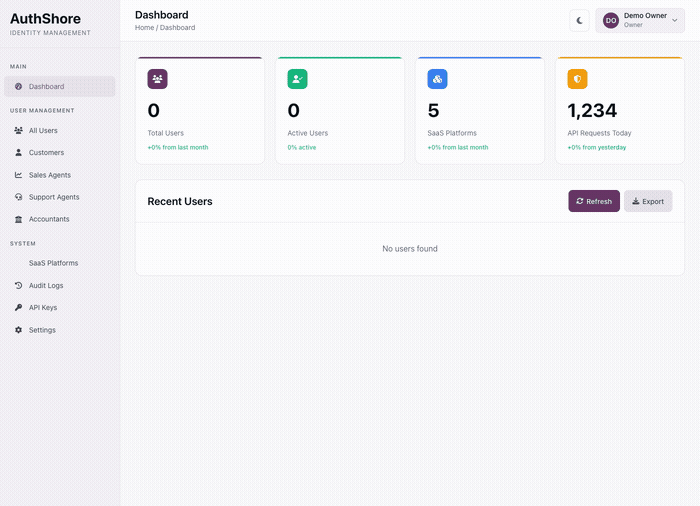
通过实时 API 进行的真实终端操作——点击 GIF 查看完整视频。
| 60 秒从零开始配置身份验证 | 密钥保险库 | 令牌与用户池 |
|---|---|---|
 |  |  |
更多演示:authshore.ai/#demo
安装
npm install -g authshore
npm 包名为 authshore;命令为 as。
快速入门
# 1. Create a project — free plan, API key active immediately, no card
as signup my-project --email [email protected] --local

# 2. Create a user pool
as pool create main

# 3. Store a secret (encrypted at rest, versioned)
as secret set DATABASE_URL "postgres://user:pass@host:5432/db"

# 4. Sign up a user in your pool
as pool auth signup main --email [email protected] --password SecurePass123!

# Full reference
as help
用户池——无需使用 Cognito 控制台
每个项目都会获得独立的用户池,Agent 可以通过终端管理:创建用户池、添加用户、运行完整的注册和登录流程,并获取真实的 JWT 令牌对。
as pool create main                      # create a pool
as pool list                             # list pools
as pool users <id>                       # list users in a pool
as pool user add <id> --email E --password P
as pool auth signup <id> --email E --password P   # returns access + refresh tokens
as pool auth signin <id> --email E --password P
密钥保险库——不再把密钥粘贴到 .env 中
按项目划分范围的加密版控键值存储。Agent 只需存储一次第三方密钥,并在部署时读取——仓库中不会残留任何敏感信息。
as secret set STRIPE_KEY "sk_..." --env production
as secret get STRIPE_KEY                 # decrypted read
as secret list
as secret versions STRIPE_KEY            # full version history
as secret delete STRIPE_KEY
令牌——签发、验证、刷新、撤销
一次性妥善处理 Agent 通常会自行实现的 JWT 管理工作。
as token validate <jwt>                  # verify signature + expiry, show claims
as token refresh <refresh-token>         # rotate the pair
as token revoke <token>                  # kill a compromised token
MCP 服务
更喜欢使用工具而不是命令行?as 内置 MCP 服务。将 Claude Code(或任何 MCP 客户端)连接到它,Agent 就能使用 18 个原生工具:用户池、用户、密钥、令牌和项目状态。
claude mcp add authshore --env AUTHSHORE_API_KEY=as_your_key_here -- as mcp-serve
对于使用 JSON 配置的客户端(Cline、Cursor、Windsurf),请通过 AUTHSHORE_API_KEY 环境变量传入 API 密钥。MCP 服务在项目目录之外运行,因此无法读取 .authshore/config.json:
{
  "mcpServers": {
    "authshore": {
      "command": "as",
      "args": ["mcp-serve"],
      "env": { "AUTHSHORE_API_KEY": "as_your_key_here" }
    }
  }
}
还没有密钥?运行 as signup my-project --email [email protected],几秒钟即可创建密钥——免费套餐,无需信用卡。
远程 MCP——无需安装
完全不想安装 CLI?Claude Web、Claude Desktop、Raycast 或任何托管的 MCP 客户端都可以直接连接到我们的远程服务。相同的 18 个工具,无需安装任何内容:
URL:  https://mcp.authshore.ai/sse
Auth: Authorization: Bearer YOUR_API_KEY
没有密钥?也可以不带密钥连接:远程服务会以引导模式启动,并提供 authshore_signup 工具,为你创建账户,并在同一会话中解锁所有功能。
功能
- 用户池 - 每个项目都有独立的池,提供完整的注册/登录流程和真实的 JWT 对
- 密钥库 - 静态加密、支持版本管理,并按环境隔离
- 令牌 - 可在终端中验证、刷新和撤销
- MCP 服务 - 提供 18 个工具,可本地运行(作为
mcp-serve)或完全远程运行(mcp.authshore.ai):Claude Code、Claude Web、Cursor、Raycast 以及任何 MCP 客户端 - Agent 优先的 CLI - 每个命令都支持
--json,便于以编程方式解析 - 项目本地配置 -
.authshore/config.json,自动加载,便于添加到 gitignore
**定价:**免费套餐附带可立即使用的 API 密钥——无需信用卡,也没有试用期限。付费套餐(Starter 每月 $9 / Pro 每月 $29 / Scale 每月 $99)可通过安全的 Stripe 结账享受 7 天免费试用。详情。
配置
as login --key YOUR_KEY --local     # saves to .authshore/config.json (project-local)
as config                           # show active config
as me                               # identity check: which project am I?
API 密钥按以下顺序解析(优先级从高到低):
--key标志AUTHSHORE_API_KEY环境变量./.authshore/config.json(项目本地)~/.authshore/config.json(全局)
将 .authshore/ 添加到你的 .gitignore。
Agent 集成
将以下内容添加到你的 CLAUDE.md、.cursorrules、.clinerules、.windsurfrules 或 AGENTS.md 中:
## Auth
This project uses AuthShore for auth: user pools, secrets, tokens.
Use the `as` CLI. Config is in .authshore/config.json (auto-loaded).
If not configured: as login --local --key YOUR_KEY
Run `as help` for the full command reference. Run `as me` before any writes.
创建初衷
每个由 Agent 构建的应用都会遇到同一个难题:身份验证。我发现我的 Agent 会硬编码密钥、重复实现 JWT 刷新逻辑,还会卡在它们无法操作的 Cognito 控制台上。因此,我构建了一个由 Agent 自行运行的身份验证层。它还处于早期阶段,我也在快速迭代:如果有任何不完善或缺失之处,欢迎提交问题——我会逐一阅读。
文档
许可证
专有 - Tyga.Cloud Ltd. 请参阅 LICENSE。
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。