recon について
recon は公開 DNS、証明書透明性、アイデンティティのシグナルを調べ、ドメインで観測された技術的な構成を報告します。防御目的の調査や自動化向けで、証拠に基づく観測結果と完全な資産一覧やセキュリティ判定を区別します。
主な機能
- 01公開 DNS と証明書の観測
- 02メールとアイデンティティの指標
- 03SaaS とクラウドサービスの観測
- 04CLI と構造化 JSON 出力
- 05キャッシュ比較とレビュー資料
活用シーン
- 01ドメインのメール制御の確認
- 02複数ドメインで観測されたサービスの比較
- 03証拠リンク付きドメインレビュー資料の作成
MCP 対応
パッケージには、エージェントから recon の調査を利用するローカル MCP サーバーが含まれます。Claude Desktop、Claude Code、Cursor、VS Code、Windsurf、Kiro などの対応クライアントに接続できます。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
ツール
ローカルサーバーのツールはマシン上で起動して初めて取得できます。メンテナーはまだツール一覧を提供していません。
詳細
recon



ドメインを recon に指定すると、メールプロバイダーとその制御、アイデンティティの指標、SaaS サービス、クラウドインフラストラクチャといった、公開されている技術およびアイデンティティのフットプリントを確認できます。認証情報、API キー、アクティブスキャンは不要です。手早く調べるには CLI を、自動化にはバージョン管理された JSON を、エージェントからはローカル MCP サーバーを使用できます。
recon が報告するのは、証拠に基づく観察結果であり、完全なインベントリやセキュリティ評価ではありません。ドメインだけでは、組織の境界は確定できません。
出力を見る
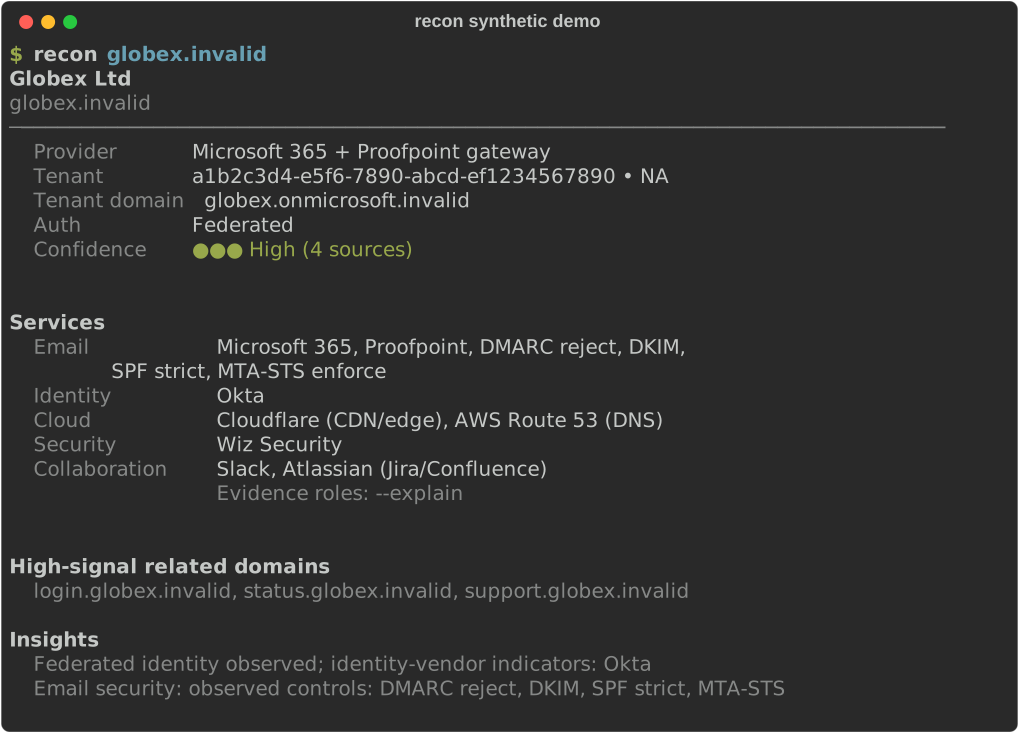
**合成イラストです。生成されたもので、実際に撮影されたものではありません。**実際のフォーマッターは、Example Industries Ltd. の決定論的なネットワーク接続なしのフィクスチャを表示します。実在の組織を描いたものではなく、予約済みの example.com をライブで検索しても、このフィクスチャは再現されません。
アクセシビリティ対応のテキスト書き起こし
demo@recon:~$ recon example.com    # synthetic fixture, not a captured run
6 sources: 5 matched, 1 no match
Example Industries Ltd (unverified)
example.com
Reserved name: results are public residue, not an organization.
──────────────────────────────────────────────────────────────────────────────
  Provider      Microsoft 365 + Proofpoint gateway
  Tenant        a1b2c3d4-e5f6-7890-abcd-ef1234567890 • NA
  Tenant domain example-industries.onmicrosoft.example.com
  Auth          Federated
  Confidence    ●●● High (3 sources)


Services
  Email            Microsoft 365, Proofpoint, DMARC reject, DKIM,
                   SPF strict, MTA-STS enforce
  Identity         Okta
  Cloud            Cloudflare (CDN/edge), AWS Route 53 (DNS)
  Security         Wiz Security
  Data & Analytics Snowflake, Datadog
  Collaboration    Slack, Atlassian (Jira/Confluence), GitHub, Zoom
                   Evidence roles: --explain


High-signal related domains
  login.example.com, support.example.com, status.example.com

Insights
  Federated identity observed; identity-vendor indicators: Okta
  Email security: observed controls: DMARC reject, DKIM, SPF strict, MTA-STS
クイックスタート
macOS / Linux:
curl -fsSL https://raw.githubusercontent.com/blisspixel/recon/main/scripts/install.sh | bash
Windows(PowerShell):
powershell -NoProfile -ExecutionPolicy Bypass -Command "irm https://raw.githubusercontent.com/blisspixel/recon/main/scripts/install.ps1 | iex"
インストーラーは、必要に応じて Python も含め、ユーザーアカウント用に recon をセットアップします。その後、新しいターミナルを開いてください。Python 3.15 が開発およびリリース時のデフォルトランタイムです。3.11 から 3.15 までサポートされています。サポート対象の Python がすでにインストールされている場合は、仮想環境で pip install recon-tool を使用するか、Arch Linux や Omarchy などの管理対象ディストリビューションでは uv tool install --python 3.15 recon-tool / pipx install --python python3.15 recon-tool を使用してください。実行前に確認する手順、その他のパッケージマネージャー、更新、復旧については、インストールガイドを参照してください。
recon --version      # offline install check
recon doctor         # online connectivity and installation diagnostics
検索を実行すると、再帰 DNS サーバーおよび権威 DNS サーバーから見える DNS クエリが発生します。デフォルトで対象ドメインに対して行われる HTTP リクエストは MTA-STS のみです。Google CSE と BIMI の証明書プローブには、明示的な --direct-probes の指定が必要です。ポートスキャンやアプリケーションのクロールは行いません。プレースホルダーを置き換えて開始してください。
recon "<domain-you-want-to-review>"
通常の検索では、24 時間の結果キャッシュが再利用される場合があり、その際はその旨が表示されます。収集時に利用できないデータソースがあった結果は、再利用されません。読み取りと書き込みの両方でキャッシュを無効にするには --no-cache を使用してください。証明書透明性情報の拡充には別のキャッシュが使用されます。初回検索とキャッシュの動作を参照してください。
よく使うコマンド
コマンドをそのまま実行すれば、簡潔な出力が得られます。必要に応じて、証拠や構造化出力を指定してください。
recon example.com                      # compact panel
recon example.com --explain             # evidence and source status
recon example.com --json                # structured record
recon example.com --plain               # linear text for screen readers and grep
recon review example.com               # fresh, evidence-linked review bundle
recon batch domains.txt --json          # look up a supplied domain list
recon delta example.com                # compare with a cached baseline
recon update                           # update through the original package manager
これらの例では予約済みドメインを使用しています。実際に検索しても、上記の合成イラストは再現されません。複数ドメインを確認する場合、recon は観察された類似点と相違点を示しますが、所有関係や企業間の関係は推測しません。証拠を優先するレビューのワークフローと一括処理ガイドを参照してください。
エージェントでの使用
PyPI パッケージをインストールすると、CLI と MCP ランタイムがインストールされます。ローカルサーバーを Claude Desktop、Claude Code、Cursor、VS Code、Windsurf、または Kiro に接続します。
recon mcp install --client=claude-desktop
recon mcp doctor
クライアントを再起動し、ツールの使用を手動で承認するところから始めてください。1 つのドメインの メールと ID の指標、または指定されたドメイン間でのサービス比較を依頼してください。 証拠が見つからない場合は「使用されていない」ではなく「観測されなかった」とします。収集に失敗した場合は 明示されます。既定ではローカルで実行され、プロジェクトがホステッドサービスを運営することはありません。
MCP のセットアップと対応クライアント およびスキル、プラグイン、検証状況を参照してください。
Omarchy デスクトップシェルの統合
recon には、integrations/omarchy/ にある、
Omarchy 用のシンプルなキーボード優先のデスクトップシェルプラグインが含まれています。
- キーボード操作のワークフロー:ドメイン入力欄に自動的にフォーカスし、
Enterを押して 範囲を限定した調査を実行し、Ctrl+Dを押してベースラインとの差分比較を切り替えます。 - プロセスの直接起動:構造化された引数を直接渡します(
["recon", domain, "--json"])。 シェルによる文字列展開は行いません。 - 安全なクリップボード処理:テキストを貼り付けても、ネットワーク要求が自動的に実行されることはありません。
- バックグラウンドデーモン不要:Omarchy の Quickshell 環境内で、権限を昇格せずに実行されます。
インストール方法とショートカットについては、integrations/omarchy/README.mdを参照してください。
ドキュメント
| 目的 | ガイド |
|---|---|
| インストール、更新、アンインストール、またはトラブルシューティング | はじめに |
| コマンドまたはフラグを探す | CLI リファレンス |
| 自動化を構築する、または証拠を引き継ぐ | JSON スキーマ、レビュー用バンドル |
| 結果とその限界を理解する | 仕組み、制限事項、観測結果の報告 |
| Linux および Omarchy 環境のセットアップ | Linux / Omarchy ガイド |
| 計画とリリース済みの変更を確認する | ロードマップ、変更履歴 |
| アーキテクチャ、セキュリティ、調査、リリース手順を探す | ドキュメントの全インデックス |
コントリビューションとサポート
カタログの修正や、文書化されたベンダーのパターンは特に役立ちます。 セットアップ、検証、コントリビューション要件については、まず CONTRIBUTING.mdを確認してください。 コーディングエージェントは、AGENTS.mdも 読む必要があります。繰り返し実施するカタログ作業については、ハーネスに依存しない メンテナンススキルとオフラインの例から始めてください。
バグや機能要望にはイシューを利用してください。 公開する例には予約済みの合成データのみを使用してください。評価対象の 企業ドメイン、テナント ID、ドメインごとの結果は決して投稿しないでください。 非公開の報告経路 およびセキュリティポリシーを参照してください。 防御目的の利用を想定しています。
License
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。