
Mcp Server For Iso27001 について
iso27001-mcp は、Claude を ISO 27001 コンプライアンスアシスタントとして機能させるローカル実行型の MCP サーバーです。管理策、リスク登録簿、ポリシーと手順の生成、エビデンス管理、適用宣言書(SoA)、監査ワークフローを扱います。データは暗号化されたローカルデータベースに保存され、セキュリティチーム、コンプライアンスコンサルタント、GRC エンジニアを想定しています。
主な機能
- 01ISO 27001:2022 の全 93 管理策を初期登録
- 02尤度と影響度によるリスク登録簿の管理
- 03ポリシーと手順のテンプレートからの生成
- 04独立検証の記録を含むエビデンス管理
- 05適用宣言書(SoA)の生成
- 06内部監査、マネジメントレビュー、改善計画の管理
活用シーン
- 01ギャップアセスメントの実施と是正ロードマップの作成
- 02クラウドサービスやコラボレーションツールのリスク登録簿の作成
- 03内部監査の指摘事項と是正処置記録の準備
MCP 対応
本プロジェクトは MCP サーバーであり、Claude Desktop などのクライアントに対して約 56 のツール、MCP リソース、4 つのワークフロー用プロンプトを提供します。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
npx -y iso27001-mcpDB_ENCRYPTION_KEYシークレット32-byte hex key for AES-256 SQLite encryption (generated by iso27001-mcp init)HMAC_SECRETシークレット32-byte hex secret for HMAC-signing API keys (generated by iso27001-mcp init)MCP_API_KEYシークレットAPI key for authenticating tool calls (generated by iso27001-mcp keygen)DB_PATHPath to the encrypted SQLite database fileローカルサーバーにはマシン上の実行環境(Node.js 18 以上など)が必要です。設定ファイルの場所はクライアントごとに異なります。
ツール
ローカルサーバーのツールはマシン上で起動して初めて取得できます。メンテナーはまだツール一覧を提供していません。
詳細
iso27001-mcp
Claude を ISO 27001 コンプライアンスアシスタントに — 管理策、リスク登録簿、ポリシー、証拠の追跡、SoA の生成、監査ワークフローを、1 つのローカル暗号化 MCP サーバーで実現します。



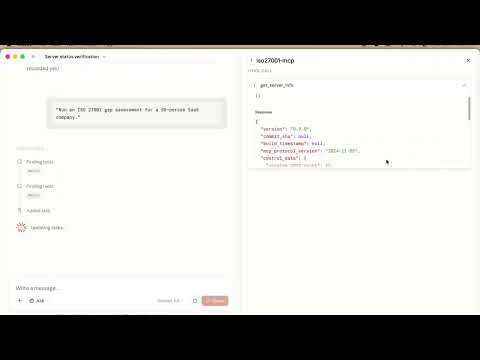
▶ インタラクティブなライブデモ · 初回起動の手順 → · ロードマップ →
このプロジェクトの目的
ISO 27001 のコンプライアンス業務は通常、スプレッドシート、Word 文書、チケット管理システム、共有ドライブに分散しています。セキュリティチームやコンサルタントは、セキュリティ態勢の改善そのものよりも、証拠の収集や文書の書式変更に多くの時間を費やしています。
iso27001-mcp は、Claude に稼働中のステートフルな ISMS を提供することでこの課題を解決します — ISO 27001:2022 の全 93 項目の管理策が登録済みです。実際に使えるリスク登録簿、ポリシーおよび手順の生成機能、証拠の追跡、監査ワークフロー、適用宣言書を備え、データはお使いのマシンから外部に出ない暗号化ローカルデータベースで管理されます。
静的な文書を生成する場合との違いは、Claude が 1 回の会話で ISMS 全体を照会し、推論し、更新できることです。ギャップ評価を実施し、未実装の管理策に関連する未解決リスクを特定し、そのギャップを埋めるポリシーを生成して、是正ロードマップを作成するよう依頼できます。ツールを切り替える必要はありません。
対象ユーザー: セキュリティチーム · コンプライアンスコンサルタント · GRC エンジニア · ISO 27001 の準備を進めるスタートアップ · 内部監査部門
Claude でできること
| 機能 | プロンプトの例 |
|---|---|
| ギャップ評価 | 「従業員 50 名の SaaS 企業を対象に、ISO 27001:2022 のギャップ評価を実施してください。」 |
| リスク登録簿 | 「AWS、GitHub、Slack、Google Workspace を利用するスタートアップ向けのリスク登録簿を作成してください。」 |
| 適用宣言書 | 「ISO 27001:2022 の全 93 項目の管理策を対象に、適用宣言書を生成してください。」 |
| ポリシー生成 | 「ISO 27001 の管理策に対応付けたアクセス制御ポリシーを作成してください。」 |
| 手順書の生成 | 「GDPR の侵害通知トリガーを含む、インシデント対応手順書を生成してください。」 |
| 内部監査 | 「箇条 9.1 — パフォーマンス評価の内部監査を計画してください。」 |
| 是正措置 | 「未解決の監査指摘事項を一覧表示し、是正措置を提案してください。」 |
| 証拠の追跡 | 「実装済みで、現在の証拠がない管理策をすべて表示してください。」 |
| 是正ロードマップ | 「リスクレベル別にまとめた 26 週間の是正ロードマップを作成してください。」 |
| マネジメントレビュー | 「箇条 9.3 のマネジメントレビューに向けて、議題を準備してください。」 |
| CSV 一括インポート | 「この 40 件のリスクを含む CSV をリスク登録簿にインポートしてください。まずドライランを実行してエラーを確認してください。」 |
| リスク受容 | 「RISK-012 について、残留リスクをリスク所有者が受容したことを記録してください。」 |
クイックスタート
前提条件
- Node.js 20.11.0+ — nodejs.org または nvm / Volta
通常、ビルドツールは不要です。 このパッケージには、macOS(arm64 + x64)、Windows(x64)、Linux(x64/glibc)用のビルド済みバイナリが含まれています。まず
npm install -g iso27001-mcpを実行してください。成功すれば準備完了です。↳
node-gypエラーでインストールに失敗した場合は、展開して OS 別の対処方法を確認してください
- macOS:
xcode-select --install- Ubuntu / Debian:
sudo apt-get install build-essential python3- Windows: Visual Studio Build Tools → 「C++ によるデスクトップ開発」
↳ macOS または Linux で
EACCES権限エラーが発生した場合Node.js がシステム全体にインストールされているため、
npm install -gが root 所有のディレクトリへの書き込みを必要としています。sudo npm install -gは使用しないでください。別の問題が発生します。代わりに、nvm または Volta を使って Node をインストールしてください。これらは Node をホームディレクトリに配置するため、昇格した権限は必要ありません。↳ インストールが成功した後、Windows で
command not foundが表示される場合npm のグローバル bin ディレクトリ(
%APPDATA%\npm)がまだ PATH に含まれていない可能性があります。新しいターミナルウィンドウを開いてください。インストーラーは新しいセッション用に PATH を更新しますが、すでに開いているウィンドウには反映されません。それでも解決しない場合は、システム設定 → 環境変数で%APPDATA%\npmを手動で PATH に追加してください。
起動するための 3 つのコマンド
npm install -g iso27001-mcp     # 1. install globally
iso27001-mcp init --yes         # 2. one-shot setup — all defaults, no prompts
                                #    (omit --yes to choose custom paths interactively)
iso27001-mcp doctor             # 3. verify everything is working
iso27001-mcp doctor を実行すると、次のように表示されます。
iso27001-mcp — health check
────────────────────────────────────────────────────────
✅  DB_ENCRYPTION_KEY      set (64 hex chars)
✅  HMAC_SECRET            set (64 hex chars)
✅  MCP_API_KEY            set (starts with iso27001_)
✅  Database file          /Users/you/.iso27001/isms.db
✅  Database accessible    opened and queried successfully
✅  Migrations             11/11 applied
✅  Controls seeded        93 ISO 27001:2022 controls
✅  Active API key         1 active key found
✅  Claude Desktop config  /Users/you/.../claude_desktop_config.json
✅  iso27001-mcp entry     present in mcpServers
✅  Database writable      read-write test passed
✅  Env vars in config     DB_ENCRYPTION_KEY, HMAC_SECRET, MCP_API_KEY all present
────────────────────────────────────────────────────────
  All 12 checks passed. Restart Claude Desktop if you just ran init.
続いて Claude Desktop を完全に再起動すると、ツールパネルに 56 個のツールが表示されます。
macOS: Cmd+Q を押して終了してください(赤いボタンをクリックしてもウィンドウが閉じるだけで、サーバーは再読み込みされません)。
Windows: タスクバーのアイコンを右クリック → 終了。
再起動後もツールが表示されない場合
MCP サーバーのログを確認してください。Claude Desktop はサーバーの stderr を次の場所に書き込みます。
macOS:   ~/Library/Logs/Claude/mcp-server-iso27001-mcp.log
Windows: %APPDATA%\Claude\Logs\mcp-server-iso27001-mcp.log
よくある原因は、Claude Desktop が読み込んでいる Node.js のバージョンが異なること、設定に DB_ENCRYPTION_KEY がないこと、またはデータベースのパスがまだ存在しないことです。新しいターミナルで iso27001-mcp doctor を実行すると、診断の手順が表示されます。
nvm または Volta で Node のバージョンを切り替えましたか? 初期化時に Claude Desktop の設定に書き込まれた Node.js の絶対パスが、削除済みのバイナリを指しています。
iso27001-mcp initを再実行してください。現在の設定を検出し、パスを更新します。既存のデータベースと API キーは保持されます(秘密情報ファイルがすでに存在する状態で--yesを指定して実行した場合、ウィザードは中断されます)。
最初に試す 5 つのプロンプト
"Read the iso27001://server/info resource to check the server is running."
"Run an ISO 27001 gap assessment for a 50-person SaaS company."
"Create a risk register for a startup using AWS, GitHub, Slack, and Google Workspace."
"Generate a Statement of Applicability for ISO 27001:2022."
"Create an Access Control Policy mapped to ISO 27001 controls."
ツールのカテゴリ
16 グループにわたる 56 個のツールです。すべて API キーが必要です。最低限必要なロールを示しています。読み取り専用の検索(単一レコードの取得や概要)は MCP リソース(iso27001:// URI)に移行されました。これらは Claude のリソースパネルに表示され、ツール一覧には表示されません。
| グループ | ツール数 | 最低限必要なロール | 機能 |
|---|---|---|---|
| 管理策レジストリ | 5 | ビューアー | ISO 27001:2022 および 2013 の管理策を検索、絞り込み、比較し、条項の要件を確認します |
| ギャップ分析 | 6 | ビューアー/アナリスト | ギャップ評価の作成と追跡、ギャップレポートのエクスポート、是正ロードマップの生成を行います |
| リスク管理 | 6 | ビューアー/アナリスト | 可能性 × 影響度のスコアリング、対応計画、ヒートマップの概要を備えたリスク登録簿です |
| ポリシー管理 | 3 | アナリスト/管理者 | 12 個の Mustache テンプレートからポリシーを生成、バージョン管理、エクスポートします |
| 適用宣言書 | 3 | アナリスト | ギャップ評価から SoA を作成してエクスポートします。適用性の判定を含む 93 個すべての管理策に対応します |
| 監査管理 | 5 | 管理者 | 監査の計画、指摘事項(NC、OFI)の記録、CAR の起票を行い、有効性確認をもって完了します |
| 証跡の追跡 | 5 | ビューアー/アナリスト | 証跡アーティファクトの登録、独立検証の記録、ギャップの特定、Jira/GitHub の課題とのリンクを行います |
| サーバー情報 | — | — | MCP リソースに移行しました。iso27001://server/info からアクセスできます |
| 管理者・キー管理 | 3 | 管理者 | API キーの生成/失効、HMAC 監査ログの照会を行います |
| 組織プロファイル | 1 | 管理者 | すべてのテンプレートで使用される組織名、適用範囲、デフォルト値を設定します |
| 手順管理 | 4 | アナリスト/管理者 | 12 個の Mustache テンプレートから手順を生成、バージョン管理、エクスポートします |
| マネジメントレビュー | 5 | 管理者 | 第 9.3 条のライフサイクル全体に対応します。入力、出力、完了を管理し、必須の入力カテゴリ 7 項目すべてを適用します |
| 改善計画 | 3 | アナリスト | 第 10.1 条の改善機会を追跡、リンクし、レポートします |
| 証跡テンプレート | 2 | アナリスト | Mustache でレンダリングされた証跡文書を生成し、evidence テーブルと generated_evidence テーブルの両方に書き込みます |
| CSV インポート | 2 | アナリスト | CSV 文字列からリスクと管理策のステータスを一括インポートします。書き込み前の検証プレビューとして dry_run=true に対応しています。インポートは HITL によるゲート制御を受け、コミット前に行数のプレビューが表示されます |
| リスクガバナンス | 3 | ビューアー/アナリスト/管理者 | 第 6.1.3 条のリスク方法論(尺度、区分、受容基準)と、残留リスクのリスクオーナーによる正式な受容に対応します |
MCP ワークフロープロンプト
個々のツールに加えて、サーバーは 4 個の MCP プロンプトを登録します。適切なツール呼び出しを順に実行するガイド付きワークフローです。
| プロンプト | Claude を次の手順へガイドします |
|---|---|
conduct_gap_assessment | 組織プロファイル → 評価 → 管理策のステータス → コンプライアンスの概要 → 是正ロードマップ → エクスポート |
register_and_treat_risk | 重複チェック → リスク登録 → リスク状況の確認 → 対応計画 |
prepare_internal_audit | 適用範囲の確認 → 監査の作成 → 指摘事項(NC/OBS/OFI)→ 是正措置 → 監査レポート |
prepare_management_review | スケジュール設定 → 第 9.3.2 条の入力 7 項目すべて → 出力 → 完了 |
サーバーに接続すると、Claude のプロンプト選択メニューに表示されます。
テンプレート
サーバーには 30 個の Mustache テンプレートが付属しています。Claude は必要に応じて、組織名、適用範囲、管理策の参照情報を自動的に埋め込んでレンダリングします。
ISO 27001 ポリシーテンプレート
Claude にプロンプトを 1 つ送るだけで、次のいずれかを生成できます。
information_security · access_control · risk_management · asset_management · incident_response · business_continuity · supplier_security · cryptography · physical_security · acceptable_use · data_classification · secure_development
ISO 27001 手順テンプレート
incident_handling · access_provisioning · asset_onboarding_offboarding · audit_log_review · backup_restore · bcp_testing · change_management · cryptographic_key_management · data_classification_handling · secure_development_workflow · supplier_onboarding · vulnerability_management
証拠文書テンプレート
監査人への提出用にあらかじめ構成された証拠文書:access_review_attestation · bcp_test_report · incident_post_mortem · risk_treatment_sign_off · supplier_security_questionnaire · training_acknowledgement
サンプル出力
samples/ ディレクトリには、架空の組織(「Acme Financial Services Ltd」)向けの監査パックにすぐ使えるサンプル出力が含まれています。完全なギャップ評価、是正ロードマップ、リスク登録簿 CSV、SoA CSV、アクセス制御ポリシー、インシデント対応手順、内部監査報告書、是正措置記録、証拠パッケージを収録しています。全項目の一覧は、サンプル出力をご覧ください。
ISO 27001 のキーワード: ISO 27001 適用宣言書ジェネレーター · ISO 27001 リスク登録簿テンプレート · ISO 27001 ギャップ評価ツール · ISO 27001 監査証拠トラッカー · ISO 27001 MCP サーバー · Claude ISO 27001 コンプライアンスアシスタント · オープンソース AI GRC ツール
コンテンツの正確性
管理策識別子、附属書 A の管理策名、箇条番号(4~10)、および 2022 年版の 93 項目/2013 年版の 114 項目という構成は、公開済みの ISO/IEC 27001:2022 および ISO/IEC 27001:2013 の本文に直接対応付けています。ポリシーと手順のテンプレートは、実務者向けのガイダンスで一般的な箇条構成および RACI パターンに従っています。
注: テンプレートの内容と箇条の対応付けは、認定 ISO 27001 主任監査員による独立したレビューをまだ受けていません。これらは出発点として用意したものであり、専門家による監査や法的助言に代わるものではありません。実務者による正式なレビューを予定しています。詳しくはロードマップをご覧ください。
セキュリティモデル
ロールベースのアクセス制御(RBAC)
厳格な階層を持つ 3 つのロールがあります。キーから呼び出せるツールは、割り当てられたロールのレベル以下に限られます。
| 機能 | ビューアー | アナリスト | 管理者 |
|---|---|---|---|
| 管理策、箇条、バージョンの対応付けを読み取る | ✅ | ✅ | ✅ |
| ギャップ評価、リスク、ポリシー、監査、証拠を読み取る | ✅ | ✅ | ✅ |
| ギャップ評価と管理策のステータスを作成/更新する | — | ✅ | ✅ |
| リスクと対応計画を作成・管理する | — | ✅ | ✅ |
| ポリシーと手順を生成する | — | ✅ | ✅ |
| 適用宣言書を作成・エクスポートする | — | ✅ | ✅ |
| 証拠資料を追跡・リンクする | — | ✅ | ✅ |
| 改善の機会を記録・追跡する | — | ✅ | ✅ |
| 残留リスクに対するリスク所有者の受容を記録し、証拠を検証する | — | ✅ | ✅ |
| 内部監査を計画・完了し、CAR を起票する | — | — | ✅ |
| 組織プロファイルを設定する | — | — | ✅ |
| マネジメントレビューを実施する(箇条 9.3) | — | — | ✅ |
| 監査ログを表示・照会する | — | — | ✅ |
| API キーを生成・無効化する | — | — | ✅ |
| リスク方法論(尺度、区分、受容しきい値)を設定する | — | — | ✅ |
ツール数: ビューアー — 19 個のツール · アナリスト — 41 個のツール · 管理者 — 56 個のツール
端末の外に出ないもの
サーバーの外向き通信: iso27001-mcp 自体が、ISMS の記録をパッケージの作成者、分析サービス、または AI プロバイダーに送信することはありません。ローカルの stdio モードでは、サーバーはネットワークリスナーを開かず、明示的に設定された連携(Jira/GitHub)を除いて、外部へのリクエストも行いません。暗号化された SQLite データベース、.env シークレットファイル、追記専用の監査ログはすべてローカルに保存されます。テレメトリもクラウド同期もありません。
MCP クライアント/モデルの境界: MCP クライアント(例:Claude Desktop)は、通常の動作の一環として、プロンプトやツールの出力を設定済みのモデルプロバイダーに送信する場合があります。この処理は iso27001-mcp の信頼境界の外で行われ、クライアントおよびモデルプロバイダーのデプロイ設定とデータ取り扱い設定に準拠します。機密性の高いリスク、インシデント、または監査データを含むツール出力は、それに応じて慎重に取り扱ってください。
脅威モデル、セキュリティ強化ガイド、サプライチェーンの証明、監査ログの整合性検証を含むセキュリティプロファイルの全容については、Trust Center をご覧ください。
暗号化と監査証跡の概要
- データベース —
better-sqlite3-multiple-ciphersを介した AES-256 暗号化 SQLite - シークレット —
HMAC_SECRETとDB_ENCRYPTION_KEYは正確に 64 桁の 16 進文字である必要があります。値が欠落している場合、または形式が不正な場合、サーバーは起動を拒否するため、プレースホルダーが実際のキーになることはありません - API キー — HMAC-SHA256 でハッシュ化されます。生のキーは一度だけ表示され、保存されることはありません
- 監査ログ — HMAC-SHA256 ハッシュチェーンにより、各行がその前の行に連結されます。挿入、削除、並べ替えはすべて検出可能です。
actor_type(ai|human|system)とmodel_idがハッシュに含まれるため、来歴に関する主張の改ざんを検知できます - プロンプトインジェクション — フリーテキストフィールドは、あらゆるハンドラーに渡す前にサニタイズされます
- 第一級レコードとしての検証と承認 — 証拠の検証(独立したレビュアーが担当し、収集担当者とは異なる必要があります)と、残余リスクに対するリスク所有者の承認は、自由記述のメモではなく、それ自体が強制適用される不変のオブジェクトです
- HITL 確認ゲート — 19 個の変更を伴うツールは、変更を確定するために
confirmed: trueとサーバー発行のproposal_idを必要とします。どちらかを省略すると、差分プレビューが返され、監査ログにoutcome: "proposed"が記録されます。proposal_idはサーバーが生成する一回限りの UUID(有効期間 10 分)です。モデルが同じツールをconfirmed: trueで 2 回呼び出して自己確認することはできません。プレビュー応答から受け取ったトークンを返す必要があるためです。各提案は、認証済みの呼び出し元(key_hash)、引数ペイロードそのものの SHA-256 ハッシュ(確定時に定時間比較)、および更新ツールの場合はプレビュー時点での対象行のupdated_atにひも付けられます。これにより、パラメーターのすり替え、対象のすり替え、認証情報の交換、リプレイ、古いオブジェクトへの書き込みがすべて拒否されます。さらにパイプラインは、確認済みのすべての呼び出しでゲートが実際に実行されたことを検証します。確認済みの呼び出しで提案が消費されていない場合、黙って確定するのではなく、サーバーのバグとして拒否されます
目次
- このプロジェクトの目的
- Claude でできること
- クイックスタート
- ツールのカテゴリー
- テンプレート
- セキュリティモデル
- ユースケース
- リファレンス全文 — インストール、ツール API、アーキテクチャ、モード、開発、セキュリティ
ユースケース
1 — ギャップ評価を実施する
Claude に、組織が ISO 27001:2022 にどの程度準拠しているかを評価し、各管理策の状況を追跡して、優先順位を付けた是正ロードマップを作成するよう依頼します。
「Acme Ltd の全 2022 年版管理策を対象にギャップ評価を作成してください。対象範囲はクラウドインフラストラクチャと開発です。物理的セキュリティの管理策は除外してください。」
Claude は評価を作成し、93 件すべての管理策に not_started を事前入力します。各管理策を 1 件ずつ、または一括で確認できます。完了したら、次のように依頼してください。
「リスクレベル別にグループ化した是正ロードマップを作成してください。認証取得までに 26 週間を確保してください。」
ロードマップでは、テーマ別に作業がグループ化され(技術的対策が最初)、管理策が未解決のリスクに関連付けられ、推奨期限が割り当てられます。
2 — リスク登録簿を管理する
リスクの特定から対応まで、情報セキュリティリスクを一貫して追跡します。
「新しいリスクを登録してください。パラメーター化されていないクエリが原因で、顧客データベースが SQL インジェクションの危険にさらされています。可能性は 4、影響は 5 です。」
「このリスクを軽減する対応計画を作成してください。管理策 8.26 と 8.28 に関連付けてください。担当者:エンジニアリング責任者。期限:第 3 四半期末。」
「対応計画が未完了の重大および高リスクのリスクをすべて表示してください。」
リスクスコアは(可能性 × 影響)で自動的に計算され、手動入力なしで概要やヒートマップに反映されます。
3 — ISMS のポリシーと手順書を作成する
ISO 27001 に準拠したポリシーおよび手順書一式を数秒で作成します。
「組織プロファイルを設定してください。組織名:Acme Ltd。ISMS の対象範囲:すべてのクラウドホストシステムとリモート従業員。」
「情報セキュリティポリシーを作成してください。担当者:CISO。発効日:2026 年 6 月 1 日。」
「情報セキュリティポリシーに関連付けたインシデント対応手順書を作成してください。」
ポリシーと手順書は Mustache テンプレートから生成され、ISO 条項および管理策へのマッピングも自動的に行われます。組織プロファイルを設定すると、organisation_name と scope が自動的に挿入されるため、呼び出しのたびに繰り返し指定する必要はありません。
12 種類のポリシー:
information_security · access_control · risk_management · asset_management · incident_response · business_continuity · supplier_security · cryptography · physical_security · acceptable_use · data_classification · secure_development
12 種類の手順書:
incident_handling · access_provisioning · asset_onboarding_offboarding · audit_log_review · backup_restore · bcp_testing · change_management · cryptographic_key_management · data_classification_handling · secure_development_workflow · supplier_onboarding · vulnerability_management
4 — 適用宣言書を作成する
ギャップ評価から適用宣言書(SoA)を直接作成し、採用/除外の判断とその根拠を事前に入力します。
「評価 A-001 から適用宣言書を作成してください。監査担当者向けに CSV としてエクスポートしてください。」
5 — 内部監査を実施する
監査を計画し、所見(不適合、観察事項、改善の機会)を記録し、是正処置要求を発行して、その有効性を追跡します。
「アクセス制御と暗号化の管理策を対象とする監査を作成してください。監査担当者:Jane Smith。実施予定日:2026 年 6 月 15 日。」
「条項 9.1 に対する重大な不適合を記録してください。セキュリティ目標の継続的な監視を示す証拠がありません。」
「この所見に対する CAR を発行してください。担当者:コンプライアンスマネージャー。期限:30 日後。」
サーバーは ISO 27001:2022 条項 10.1 を適用します。effectiveness_verified が true でない限り、是正処置を完了できません。
6 — 証拠を追跡する
各管理策の証拠資料を登録して不足を確認し、Jira チケットや GitHub イシューに直接関連付けます。
「実装済みまたは一部実装済みとマークされている管理策のうち、現在の証拠がないものをすべて表示してください。」
「ファイアウォール設定のスクリーンショットを、管理策 8.20 の証拠として登録してください。収集者:運用チーム。有効期限:12 か月後。」
「この証拠を SEC プロジェクトの新しい Jira チケットに関連付けてください。チケット名:『ファイアウォール設定のスクリーンショット — 年次レビュー』。」
7 — 監査ログを照会する
すべてのツール呼び出しは、改ざんを検知できる監査証跡に記録されます。管理者はいつでも照会できます。各エントリには、アクションを実行した主体(actor_type: ai | human | system)と、実行中だったモデル(model_id)が記録されます。どちらも HMAC ハッシュチェーンに含まれるため、来歴に関する主張の改ざんを検知できます。
「過去 7 日間に行われ、エラーになったすべてのツール呼び出しを表示してください。」
「監査ログを actor_type=human で絞り込み、人間のオペレーターが行った呼び出しを確認してください。」
「すべての API キーと、それらが最後に使用された日時を一覧表示してください。」
完全なリファレンス
詳細なドキュメントは、このページを見やすく保つために移動しました。以下の内容はすべて docs/REFERENCE.md にあります。
- インストール — 前提条件、
iso27001-mcp init、doctor、Claude Desktop の設定 - Claude への接続 — Claude Desktop の JSON、Claude Code、API キー管理
- 高度な設定/手動セットアップ — CI/CD、カスタムパス、環境変数の完全な一覧
- ツールリファレンス — 16 グループにわたる全 56 ツールと、パラメーターの完全な一覧
- MCP リソース — 20 個の
iso27001://URI、形式、プロンプトの例 - MCP プロンプト — 4 つのガイド付きワークフロープロンプト(ギャップ評価、リスク対応、内部監査、マネジメントレビュー)
- アーキテクチャ — 8 段階のセキュリティパイプライン、データベーススキーマ、シードデータ
- モード — ローカル/CI/チーム/ホステッドと SSE エンドポイントのリファレンス
- 出力例 — Acme Financial Services Ltd 向けの監査パックに使用できるサンプルファイル 9 件
- インテグレーション — Jira と GitHub の課題リンク
- 開発 — ビルド、テスト、型チェック、プロジェクト構成
- セキュリティ — API キーの保存、暗号化、監査証跡、本番環境チェックリスト
ディスカバリー(ARD)
このサーバーは Agentic Resource Discovery のエントリを公開しているため、ARD を実装するレジストリやエージェントは、事前にインストールしなくても、セマンティック検索(「ISO 27001 のギャップ評価を実行する」など)でこのサーバーを見つけられます。
- 識別子:
urn:air:sushegaad.github.io:server:iso27001-mcp - マニフェスト:
ard.json—<link rel="ard">と、デモサイトのページ内 JSON-LD で公開 - サーバーカード:
server-card.json— 説明、最小権限、MCP の動作に関する注釈を含む全 56 ツールを、ビルドのたびにツールレジストリから生成
コミュニティ
r/mcp でのディスカッション · 閲覧数 15K · 賛成票 28
「最高だよ!あなたの GRC スキルを使ったことがあるし、仕事ぶりのファンです。これからも頑張って!!」 — asachs01、r/mcp
「コンプライアンスツールは、書き込み操作をすべて追跡可能にする必要があるため、ほとんどの MCP サーバーとは異なります……『human in the loop』は、あると便利なだけのものではなく、多くの場合、規制上の要件です。」 — NovaAgent2026、r/mcp (監査証跡の HMAC チェーンと HITL 確認ゲートは v0.9.4–v0.9.6 でリリース)
作者
Hemant Naik · LinkedIn · [email protected] · 2026 年 4 月に開発
ライセンス
MIT © 2026
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。