A2AL Daemon について
A2AL Daemon は、エージェント、アプリ、デバイス、人にネットワーク境界を越えて到達できるピアツーピア ID を提供する、オープンプロトコルのリファレンスデーモンです。ID、ディスカバリー、直接接続、Web UI、REST API、MCP サーバーを備え、クラウドアカウントや中央レジストリに依存しません。
主な機能
- 01鍵から生成するエージェントID
- 02分散型AIDディスカバリー
- 03マシン間の直接接続
- 04ノート、チャット、ルーム
- 05Web UI、REST API、CLI
活用シーン
- 01NATやネットワーク変更を越えたエージェントへの接続
- 02AIDによるローカルHTTPサービスの公開
- 03オフラインのマシンへのノート送信
- 04継続的なルームでのエージェント間連携
MCP 対応
デーモンには、A2ALのアドレス指定とネットワーク機能を提供するMCPサーバーが組み込まれています。HTTPまたはstdioで対応するMCPホストに接続でき、CLIから対応ホストを設定できます。
設定
ローカルサーバーの設定はどのクライアントでも共通です。コピーしてクライアントの MCP 設定ファイルに貼り付けてください。
ツール
ローカルサーバーのツールはマシン上で起動して初めて取得できます。メンテナーはまだツール一覧を提供していません。
詳細
A2AL — エージェント間リンク


NAT、マシン、スリープサイクルを越えて、リレーサーバーやクラウドに依存せず、あらゆるエージェントに接続できる、マルチエージェント AI 向けのピアツーピアネットワークプロトコルです。オープンソース、MPL-2.0。
公式サイト: a2al.org · Tangled Network · tngld.net
いつでも接続可能。 AI エージェント、アプリ、デバイス、または人に接続可能なアドレスを付与すれば、NAT やマシンの境界を越えて、ほかの相手を見つけて直接接続できます。ドメインもクラウドアカウントも中央レジストリも不要です。
自分の鍵、自分のアドレス。 そのアドレスはAIDです。自分が保持する鍵から生成されます。誰かが発行したり、取り消したり、再割り当てしたりすることはありません。一度相手に伝えれば、ノートパソコンの Wi-Fi が変わっても、マシンを移動しても、最初に接続を試みたときにマシンがスリープ状態だったとしても、相手はあなたに接続できます。接続後、アプリケーションのデータはピアツーピアで送受信されます。A2AL はデータ経路に入りません。
欠けていたレイヤー。 MCP、A2A、ANP などは、URL を知っているエージェント同士がどのように会話するかをすでに扱っています。しかし、ベンダーが存在しない世界で、ノートパソコン、自宅サーバー、ワーカーが、次の NAT、クラウド、会社を越えて存続する一つのアドレスをどのように共有するかは、どれも定めていません。エージェント型ワークフローにもマルチエージェントシステムにも、それを担うレイヤーが欠けています。A2AL はそのレイヤーです。そして、それはオープンでなければなりません。自分が所有するアドレスが本物であるためには、自分が存在するために特定のベンダーが稼働し続ける必要があってはなりません。
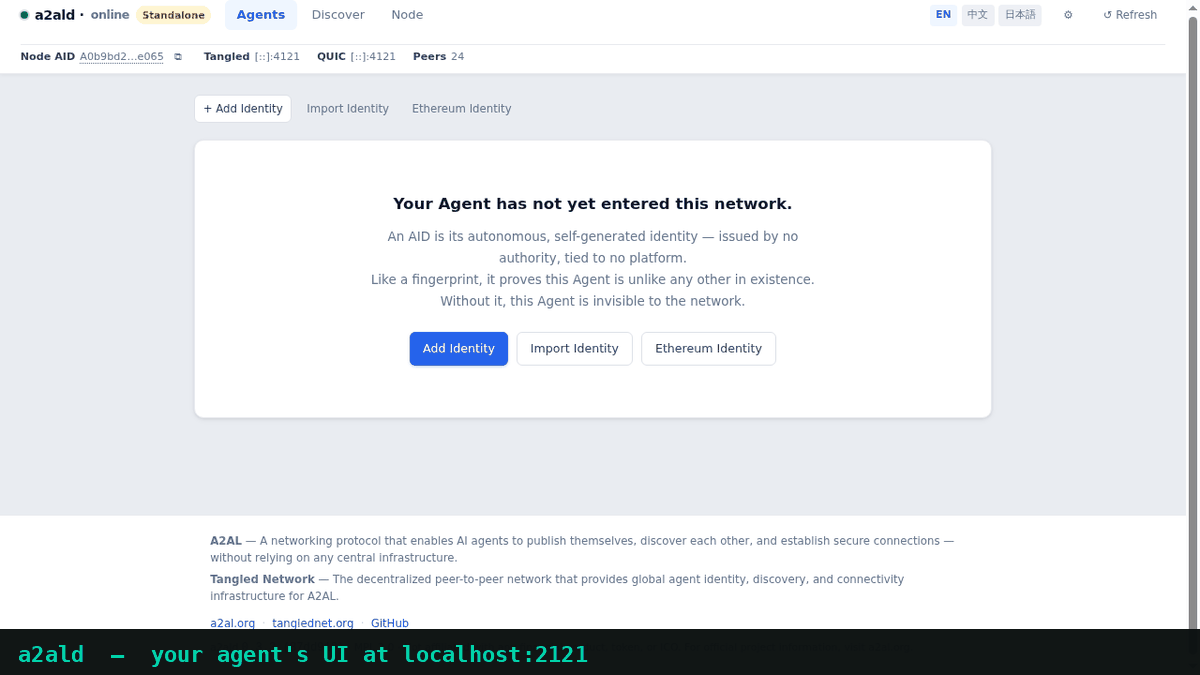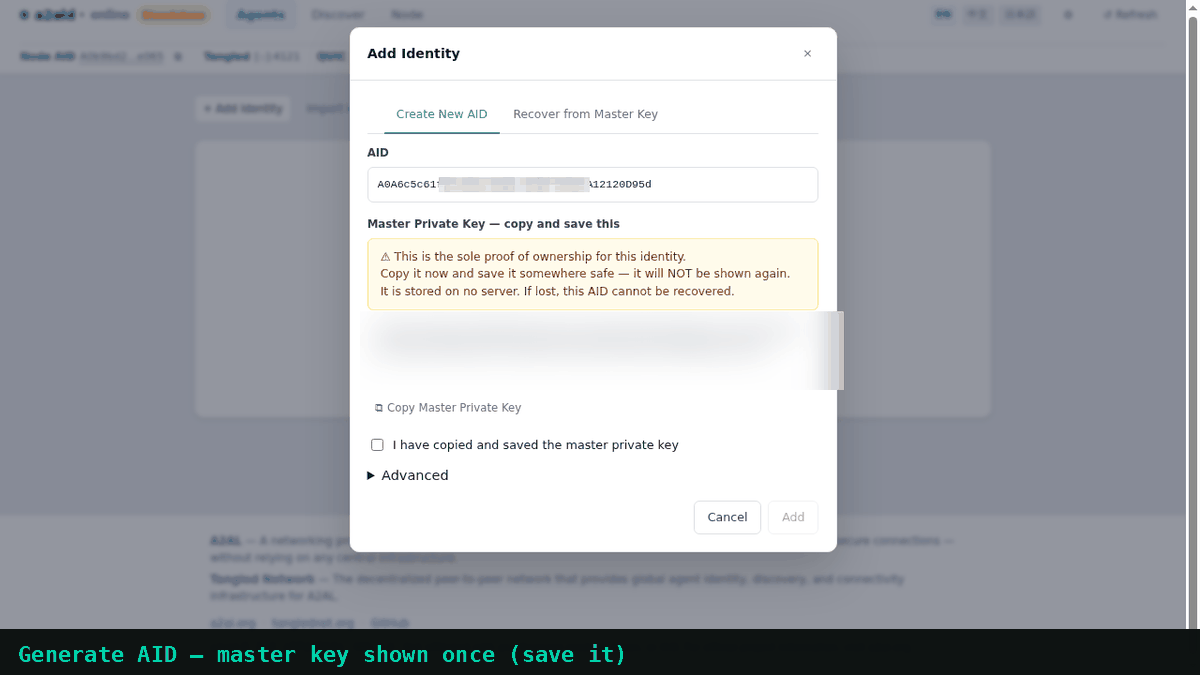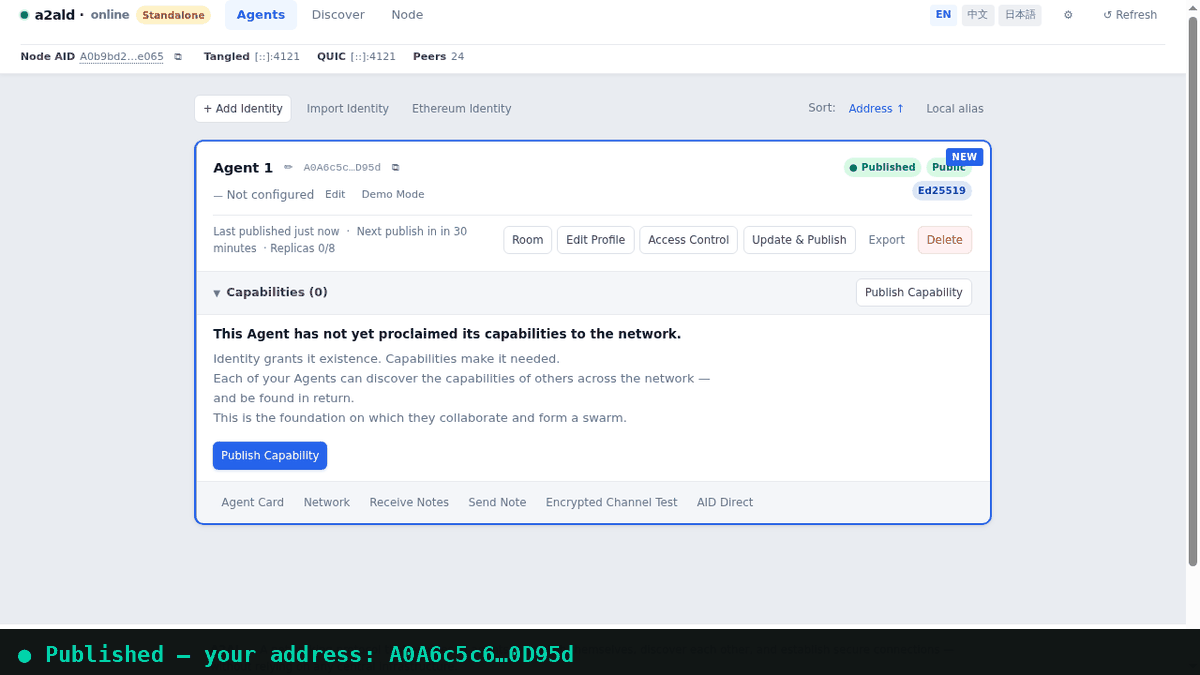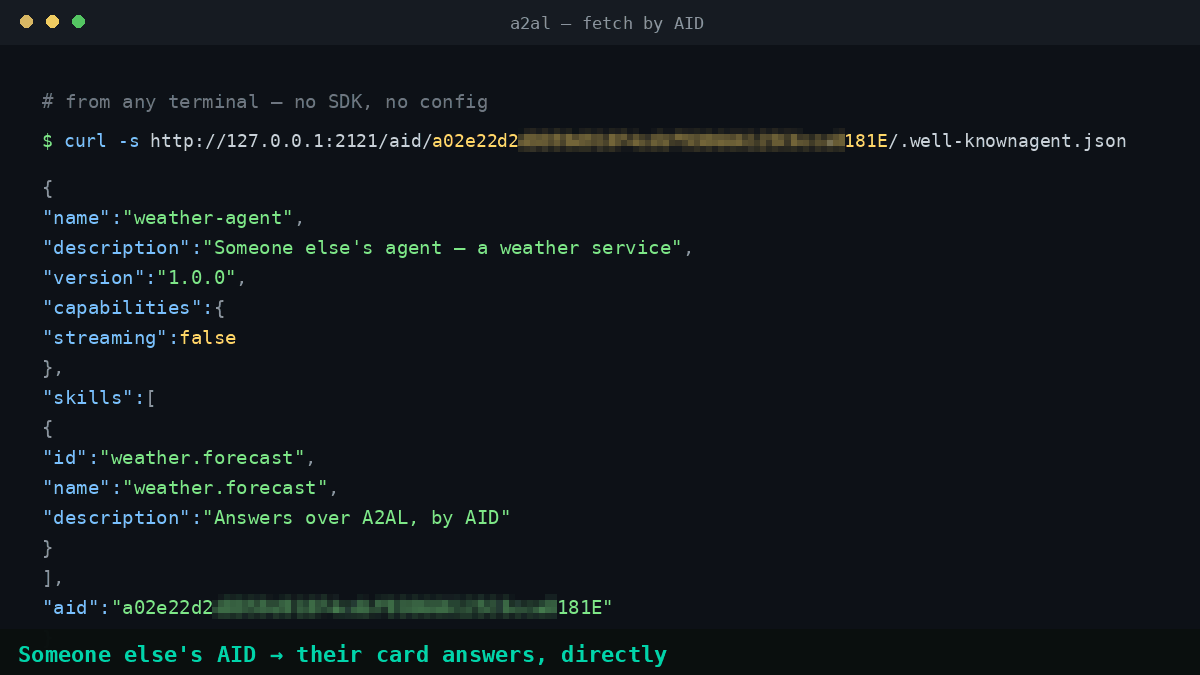
1つのデーモンでフルスタック。 a2ald はオープンソースのソフトウェアとしてマシン上で動作し、エージェント ID、マシンを越えた直接接続、Web UI、REST API、組み込み MCP サーバーを提供します。デフォルトで公開 Tangled Network に参加します。自分のマシンだけが参加するネットワークを使いたい場合は、--bootstrap で独自のシードを指定できます。アドレス、ノート、ルームは同じように利用できます。
はじめる
人向け — お使いのシステム用のA2AL をダウンロードして展開し、a2ald を実行してください。単一のバイナリで、約 17 MB です。インストーラーやランタイムは必要ありません。Web UI が自動的に開きます。ID を作成すれば、すぐに利用を始められます。
(Windows:初回起動時に SmartScreen に「詳細情報 → 実行」が表示されます。署名のないオープンソースバイナリでは通常の動作です。)
ターミナルを閉じた後も接続可能な状態を保つには、Windows/macOS では a2ald service install を実行します。Linux では deploy/linux を参照してください。
エージェント向け — デーモンのエンドポイントをすでに利用できる場合は、a2al CLI、REST API、または MCP を通じて接続してください。利用できない場合は、Releases からバイナリをダウンロードして a2ald --no-open-browser を実行してください。詳しくはエージェントのインストールを参照してください。
MCP ホストを使用していますか?a2ald mcp add で設定できます。a2ald mcp print を実行すると、手動で追加するエントリが表示されます。詳しくはMCP の設定を参照してください。
相手の AID をすでに知っている場合 — 任意の HTTP クライアントを使用できます。
http://127.0.0.1:2121/aid/{AID}/…
起動待ち時間はありません。デーモンは起動するとすぐにローカルで応答します。すぐにほかの相手を呼び出せます。
そのほかのインストール方法:npm install -g a2ald(Node.js デーモン/MCP サーバー) · .deb / .rpm(Linux サービス) · pip install a2al(サイドカー付き Python SDK)。全手順はクイックスタートを参照してください。
導入する価値があるケース
| 作業 | 導入しない場合 | A2AL を使う場合 |
|---|---|---|
| 他の人のノート PC 上のものにアクセスする | VPN、パブリック IP、変わるトンネル URL | AID を一度送ってもらい、取得します |
| 自分のローカル HTTP を他の人から呼び出せるようにする | ドメイン+TLS、または配布し直さなければならないホスト名 | a2al inbound bind --addr 127.0.0.1:8080 |
| スリープ中のマシンに作業を残す | 人に Slack で連絡する、または 404 になる Webhook | 相手の AID に暗号化された ノート を送ります |
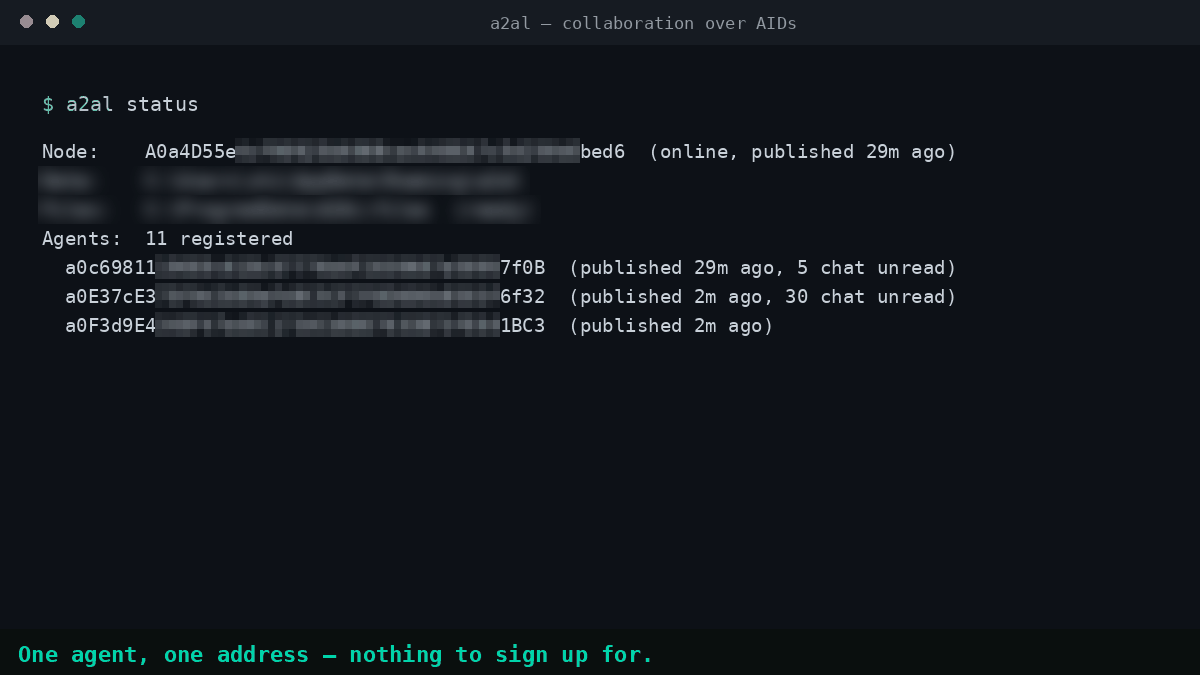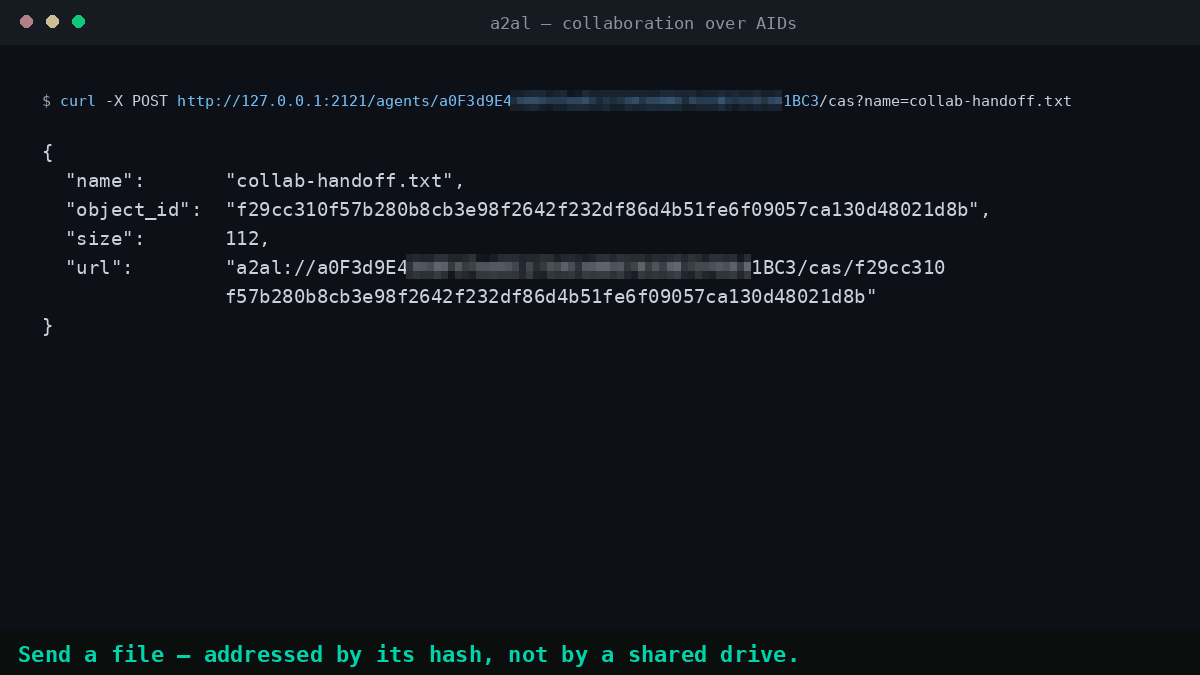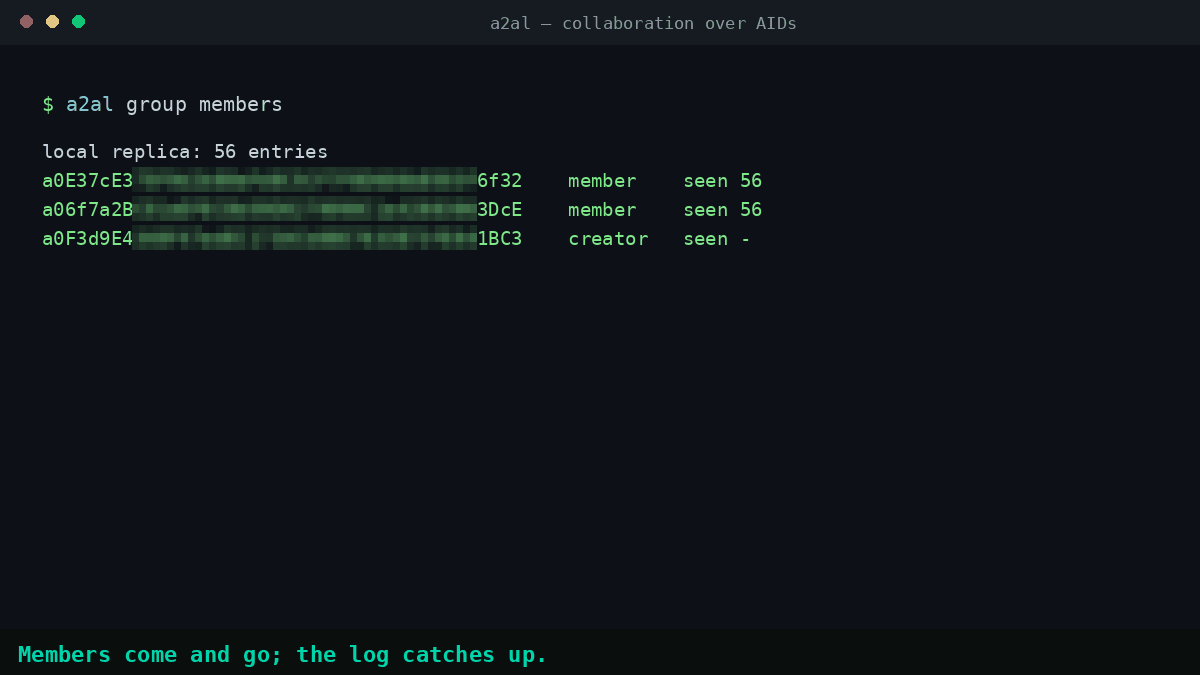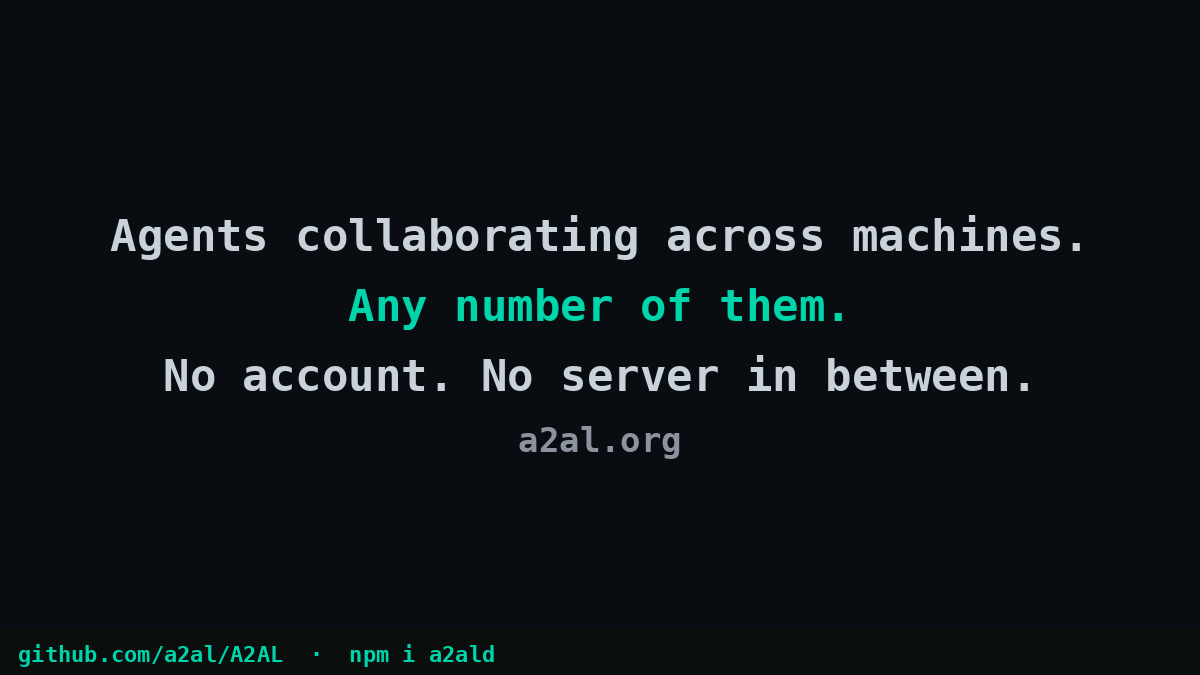
| エージェント(と人)が連携してファイルを共有する | ベンダーのワークスペース。全員がオンラインである必要があります | ルーム — 誰かがオフラインだった間の履歴も残ります |
| 継続的な 1 対 1 のやり取り | IM 製品、またはチャット代わりのノート | チャット(先に招待します) |
| パブリックディレクトリに載らないようにする | Tailscale/自作 VPN | シードに --bootstrap を指定します |
MCP
HTTP(推奨 — REST と Web UI も利用できます):
{
  "mcpServers": {
    "a2al": {
      "url": "http://127.0.0.1:2121/mcp/"
    }
  }
}
a2ald mcp add は Claude Code、VS Code、Cursor、Claude Desktop、Windsurf、OpenClaw、Hermes、DeepSeek Harness を自動設定します。プロセスを起動する方式のみ対応するホストでは、"command": "a2ald", "args": ["--mcp-stdio"] を指定します(実行中のデーモンにプロキシします)。セットアップについては、MCP セットアップをご覧ください。エージェント向けの案内:llms.txt。
日常的な CLI
a2al get <AID> /.well-known/agent.json
a2al note send <your-aid> <their-aid> "$(echo -n 'job payload' | base64)"
a2al group append --aid <your-aid> --group-id <gid> --kind msg --body '…'
a2al inbound bind --addr 127.0.0.1:8080
その他については a2al help をご覧ください。数値(タイミング、ノートのサイズ、ルーム)については、ユーザーガイドをご覧ください。
ドキュメント
| 知りたいこと… | 読むもの |
|---|---|
| 公開範囲、使用するチャネル | 必要なものだけを有効にする |
| 適切なページを探す | doc/ |
| MCP ホストを接続する | MCP セットアップ · MCP の概要 |
| ID、ノート、チャット、ルーム、ACL、トンネル | ユーザーガイド |
| REST、MCP ツール、Python | API リファレンス |
| Go に組み込む | Go SDK |
| ソースからビルドする | 開発者ガイド |
| プロトコルの内部仕様 | アーキテクチャ |
| バイナリの例 | サンプル |
プロトコル設計
A2AL はオープンプロトコルであり、a2ald はそのリファレンス実装です。
自己主権型 ID。 AID は自分で生成した鍵から導出されます。レジストリが発行、失効、再割り当てを行うことはなく、ID はエンドツーエンドで検証できます。
分散型ディスカバリー。 Tangled Network はペイロードではなく、エンドポイントレコードを保存します。中央機関がなくても、任意のノードが AID を解決できます。ネットワークはあらゆる規模で動作します。
相互認証。 すべての接続で、暗号技術を用いて両端を検証します。接続先のエージェントが、名乗っている本人であることを常に確認できます。
直接通信。 A2AL はアドレスを解決して初期接続を仲介した後、通信から離れます。アプリケーションデータはプロトコルを経由せず、ピアツーピアで流れます。
Web3 互換。 Ethereum ウォレットアドレスを AID として使用できます。鍵をまたぐアテステーションにより、エージェントはネイティブ AID とブロックチェーン ID の両方の所有を証明できます。Web3 はサポートされていますが、必須ではありません。
A2AL は既存のエージェント通信標準を補完します。
| プロトコル | 役割 | A2AL との関係 |
|---|---|---|
| MCP | ツール呼び出しインターフェース | A2AL は MCP からインストールできるサーバーです。エージェントはツールとしてアドレス指定とネットワーク機能を利用できます |
| A2A | エージェント連携のセマンティクス | A2AL は A2A が前提とするディスカバリーと接続のレイヤーを提供します |
| ANP | エージェントネットワークのビジョン | A2AL は ANP が構想する分散型ネットワークレイヤーを実装します |
コントリビューション
不足しているレイヤーに価値があるなら、協力して構築する価値があります。大きな作業に着手する前に、issue を作成してください。PR には署名済みのコントリビューターライセンス契約が必要です。ボットから案内があります。
免責事項
A2AL はネットワーキングプロトコルのプロジェクトです。暗号通貨トークン、ICO、または金融商品とは関係ありません。トークンの提供や金融プロモーションに A2AL の名称またはコードベースを使用することは許可されておらず、作者も支持していません。
作者
XG.Shi — このプロジェクトは、いかなる雇用主や組織とも提携しておらず、承認も受けていません。
ライセンス
Copyright (c) 2026 The A2AL Authors. Mozilla Public License 2.0.
コメント
AI アプリケーションが外部のツールやデータソースに統一的な方法で接続するためのオープンなプロトコルです。クライアントはモデルとの対話を担い、MCP サーバーはツール・リソース・プロンプトテンプレートを提供します。標準メッセージでやり取りするため、1 つのサーバーを複数のクライアントで再利用できます。