关于 recon
recon 检查公开 DNS、证书透明度和身份信号,以报告域名观察到的技术足迹。它面向防御性调查和自动化,并将有证据支持的观察与完整清单或安全结论区分开来。
主要功能
- 01公开 DNS 与证书观察
- 02邮件和身份指标
- 03SaaS 与云服务观察
- 04CLI 和结构化 JSON 输出
- 05缓存对比与审查资料包
适用场景
- 01检查域名的邮件控制措施
- 02比较多个域名观察到的服务
- 03生成带证据链接的域名审查资料包
MCP 相关
该软件包包含供 Agent 使用的本地 MCP 服务,可执行 recon 查询。它可连接 Claude Desktop、Claude Code、Cursor、VS Code、Windsurf 和 Kiro 等支持的客户端。
配置
本地服务的配置在各客户端中通用,复制后粘贴到客户端的 MCP 配置文件即可。
工具
本地服务需要在你的电脑上运行后才能读取工具,维护者暂未提供工具列表。
详细介绍
recon



将域名交给 recon,即可查看其公开的技术与身份足迹:电子邮件服务提供商及相关控制、身份标识、SaaS 服务和云基础设施。无需凭据、API 密钥或主动扫描。可使用 CLI 快速查询、使用带版本的 JSON 进行自动化处理,或从 Agent 调用本地 MCP 服务。
recon 报告有证据支持的观察结果,而非完整清单或安全结论。域名本身无法界定组织的边界。
查看输出
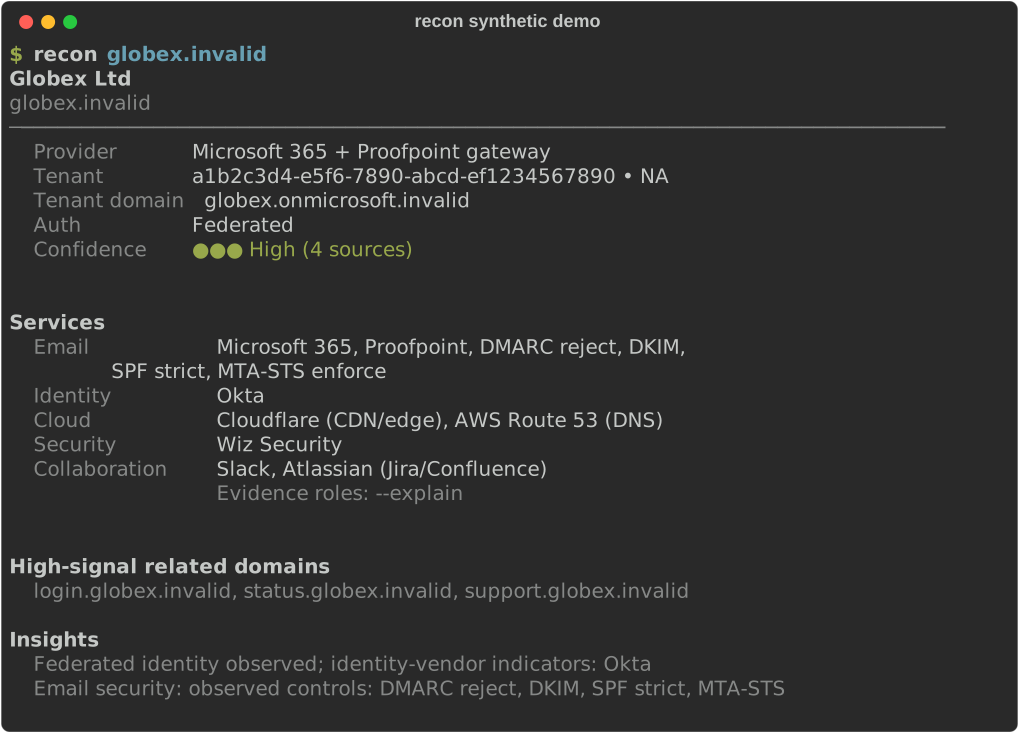
合成示意图,由程序生成,并非实拍。 实际格式化程序会针对 Example Industries Ltd. 渲染一份确定性、无网络的测试数据。图中不代表任何真实组织,且对保留域名 example.com 进行实时查询也不会生成此示例。
无障碍文本记录
demo@recon:~$ recon example.com    # synthetic fixture, not a captured run
6 sources: 5 matched, 1 no match
Example Industries Ltd (unverified)
example.com
Reserved name: results are public residue, not an organization.
──────────────────────────────────────────────────────────────────────────────
  Provider      Microsoft 365 + Proofpoint gateway
  Tenant        a1b2c3d4-e5f6-7890-abcd-ef1234567890 • NA
  Tenant domain example-industries.onmicrosoft.example.com
  Auth          Federated
  Confidence    ●●● High (3 sources)


Services
  Email            Microsoft 365, Proofpoint, DMARC reject, DKIM,
                   SPF strict, MTA-STS enforce
  Identity         Okta
  Cloud            Cloudflare (CDN/edge), AWS Route 53 (DNS)
  Security         Wiz Security
  Data & Analytics Snowflake, Datadog
  Collaboration    Slack, Atlassian (Jira/Confluence), GitHub, Zoom
                   Evidence roles: --explain


High-signal related domains
  login.example.com, support.example.com, status.example.com

Insights
  Federated identity observed; identity-vendor indicators: Okta
  Email security: observed controls: DMARC reject, DKIM, SPF strict, MTA-STS
快速开始
macOS / Linux:
curl -fsSL https://raw.githubusercontent.com/blisspixel/recon/main/scripts/install.sh | bash
Windows(PowerShell):
powershell -NoProfile -ExecutionPolicy Bypass -Command "irm https://raw.githubusercontent.com/blisspixel/recon/main/scripts/install.ps1 | iex"
安装程序会为你的用户账户设置 recon,并在需要时安装 Python。之后请打开新的终端。Python 3.15 是默认的开发和发布运行时;3.11 到 3.15 均受支持。已经安装受支持的 Python?请在虚拟环境中使用 pip install recon-tool,或在 Arch Linux 和 Omarchy 等受管理的发行版上使用 uv tool install --python 3.15 recon-tool / pipx install --python python3.15 recon-tool。有关先审阅再运行的说明、其他包管理器、更新和恢复方法,请参阅安装指南。
recon --version      # offline install check
recon doctor         # online connectivity and installation diagnostics
查询会发出 DNS 请求,递归和权威基础设施都能看到这些请求。默认情况下,唯一会向目标发起的 HTTP 请求是 MTA-STS;Google CSE 和 BIMI 证书探测需要显式指定 --direct-probes。不会进行端口扫描或应用爬取。替换占位符即可开始:
recon "<domain-you-want-to-review>"
普通查询可能会复用 24 小时结果缓存,并在复用时说明;如果某次结果的采集期间存在不可用数据源,则不会复用该结果。使用 --no-cache 可绕过缓存的读取和写入;证书透明度补充信息使用独立缓存。请参阅首次查询和缓存行为。
常用命令
直接使用命令时输出简洁;需要时可请求证据或结构化输出:
recon example.com                      # compact panel
recon example.com --explain             # evidence and source status
recon example.com --json                # structured record
recon example.com --plain               # linear text for screen readers and grep
recon review example.com               # fresh, evidence-linked review bundle
recon batch domains.txt --json          # look up a supplied domain list
recon delta example.com                # compare with a cached baseline
recon update                           # update through the original package manager
这些示例使用的是保留域名;对真实域名进行查询不会重现上文的合成示意图。对于多域名审查,recon 会说明观察到的相似之处和差异,而不会推断所有权或企业关系。请参阅以证据为先的审查工作流和批量查询指南。
与 Agent 搭配使用
PyPI 软件包会安装 CLI 和 MCP 运行时。将本地服务连接到 Claude Desktop、Claude Code、Cursor、VS Code、Windsurf 或 Kiro:
recon mcp install --client=claude-desktop
recon mcp doctor
重启客户端,并从手动批准工具开始。询问某个域名的邮件和身份标识,或比较所提供域名对应的服务。 缺少证据表示“未观察到”,而非“未使用”;采集失败会明确标示。默认在本地运行,且本项目不 运营托管服务。
请参阅 MCP 设置和支持的客户端 以及 技能、插件及其验证状态。
Omarchy 桌面 Shell 集成
recon 包含一个轻量、键盘优先的桌面 Shell 插件,适用于 Omarchy,
位于 integrations/omarchy/:
- 键盘驱动的工作流:自动聚焦域名输入框,按
Enter运行 有界检查,并按Ctrl+D切换基线差异比较。 - 直接调用进程:直接传递结构化参数(
["recon", domain, "--json"]), 不经过 Shell 插值。 - 安全的剪贴板处理:粘贴文本不会触发自动网络请求。
- 无需后台守护进程:在 Omarchy 的 Quickshell 环境中以非特权方式运行。
安装说明和快捷键请参阅 integrations/omarchy/README.md。
文档
| 需求 | 指南 |
|---|---|
| 安装、更新、卸载或排查问题 | 入门指南 |
| 查找命令或标志 | CLI 参考 |
| 构建自动化或移交证据 | JSON 架构、审查包 |
| 了解结果及其局限 | 工作原理、局限、报告观察结果 |
| Linux 和 Omarchy 环境设置 | Linux / Omarchy 指南 |
| 查看计划和已发布的更改 | 路线图、变更日志 |
| 查找架构、安全、研究或发布流程 | 完整文档索引 |
贡献与支持
目录修正和有文档记录的供应商模式尤其有帮助。 请先阅读 CONTRIBUTING.md 了解设置、验证和贡献要求;编码 Agent 还应阅读 AGENTS.md。 如需开展可重复的目录维护工作,请从与执行框架无关的 维护技能和离线示例开始。
请通过 issues 提交错误报告和功能请求。公开示例应使用保留的虚构数据;切勿发布已评估的 公司域名、租户 ID 或特定域名的结果。请参阅 私密报告渠道 和安全政策。 仅用于防御性用途。
License
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。