关于 AdaptOrch
AdaptOrch MCP 将编码 Agent 连接到 AdaptOrch 托管控制平面,由引擎负责路由和执行。它面向希望在合并 Agent 变更前查看运行状态、有限观察结果及产物引用的团队。
主要功能
- 01向托管控制平面提交任务
- 02获取运行状态和观察结果
- 03查找可用产物引用
- 04选择托管或本地 MCP 配置
- 05运行设置诊断和连接检查
适用场景
- 01审查编码 Agent 报告的变更
- 02委派大型或含糊的任务
- 03合并前检查运行结果
- 04查找某次运行关联的产物
MCP 相关
该适配器允许 Claude Code 和其他 MCP 客户端提交任务,并从 AdaptOrch 获取运行信息。支持托管 HTTP MCP;本地软件包则需要兼容引擎。访问追踪信息须显式启用 `full` 配置。
配置
远程服务无需本地安装。选择你使用的客户端,复制配置或使用一键安装。
https://adaptorch.com/mcpclaude mcp add --transport http dmae97-adaptorch https://adaptorch.com/mcp{"mcpServers":{"dmae97-adaptorch":{"type":"http","url":"https://adaptorch.com/mcp"}}}在 Cursor 中打开{"servers":{"dmae97-adaptorch":{"type":"http","url":"https://adaptorch.com/mcp"}}}在 VS Code 中打开{"mcpServers":{"dmae97-adaptorch":{"type":"http","url":"https://adaptorch.com/mcp"}}}{"mcpServers":{"dmae97-adaptorch":{"serverUrl":"https://adaptorch.com/mcp"}}}命令在终端中运行;JSON 粘贴到对应客户端的 MCP 配置后重启。需要授权的服务会在首次连接时提示登录。
https://adaptorch.com/mcp需要授权工具
详细介绍
AdaptOrch MCP

adaptorch.com · adaptorchctl 韩语指南 · 配置 · 工具 · Claude Code 指南 · 发布 · 论文
AdaptOrch MCP 是 AdaptOrch 的 MCP 适配器。你可以通过 Claude Code 或其他 MCP 客户端向托管控制平面提交工作,并获取可用的运行状态、有限范围的观察结果和工件引用。路由和执行由引擎负责。访问跟踪信息需要明确指定 full 配置;此适配器不提供仅供研究使用的推理轨迹重放 API。
当你的编码 Agent 声称补丁可用,而你想在合并前取得凭证时,可以使用它;如果任务过于庞大、模糊或代价高昂,不适合信任单次响应,也可以使用它。
Claude Code → AdaptOrch MCP → route topology → run with synthesis → retrieve artifacts
获取 API 密钥
AdaptOrch 需要身份验证。分两步获取令牌:
- 注册 → adaptorch.com/app/signup
- 创建 API 密钥 → adaptorch.com/app/api-keys → 生成密钥(以
ado_开头)
将此密钥用作 ADAPTORCH_CONTROL_PLANE_TOKEN:
export ADAPTORCH_CONTROL_PLANE_TOKEN="ado_..."
export ADAPTORCH_API_KEY="$ADAPTORCH_CONTROL_PLANE_TOKEN"
基于模型的托管运行需要 BYOK。请将提供商凭据保存在本地环境中:
export ADAPTORCH_MCP_PROVIDER="openai"
export ADAPTORCH_MCP_PROVIDER_MODEL="gpt-4.1-mini"
export ADAPTORCH_MCP_PROVIDER_API_KEY="<provider-api-key>"
这些值不是 MCP 工具参数,也不是 JSON 请求体字段。本地包装器只会在提交运行时将它们附加到请求头,并在错误信息中隐藏提供商密钥。直接使用 HTTP 的客户端也可能会将已配置的请求头附加到其他请求;请检查客户端的密钥处理设置。
OAuth BYOK(当前源码): openai_codex 接受调用方自有的 OAuth 访问令牌,使用与密钥相同的字段,并设置 ADAPTORCH_MCP_PROVIDER_AUTH_TYPE=oauth 和 ADAPTORCH_MCP_PROVIDER_ACCOUNT_ID=<your-account-id>。长期运行的本地 MCP 可使用 ADAPTORCH_MCP_PROVIDER_API_KEY_COMMAND=<trusted-token-helper> 代替静态密钥。此辅助程序由调用方提供,必须只输出新获取的访问令牌;登录和刷新操作应在客户端完成。切勿发送刷新令牌、Cookie 或完整的身份验证文件。控制平面和本地引擎都必须支持此来源约定。RQ 分发仍然拒绝请求范围内的凭据。
注册 → MCP → 仪表板运行列表
- 在
/app/signup注册,然后打开/app/api-keys。 - 生成一个
ado_*密钥,并复制一次原始值。 - 仅在本地 MCP 环境中将其设置为
ADAPTORCH_CONTROL_PLANE_TOKEN。 - 在 Claude Code 中运行
adaptorch_run或adaptorch_list_runs。 - 刷新仪表板中的
/app/runs,即可查看同一租户的运行列表。
한국어 요약: 가입 → /app/api-keys에서 ado_* 생성 → MCP env에 설정 → Claude Code에서 실행/목록 확인 → 대시보드 /app/runs에서 같은 실행 목록 확인.
| 令牌 | 用途 | 获取位置 |
|---|---|---|
ADAPTORCH_CONTROL_PLANE_TOKEN | 所有 AdaptOrch API 调用(运行、状态、制品) | 注册后在仪表板中获取 |
ADAPTORCH_MCP_HTTP_AUTH_TOKEN | 保护本地 HTTP MCP 端点 | 由你自行定义(任意安全字符串) |
套餐价格和每月运行配额来自托管套餐目录,而非已安装的软件包。BYOK 服务商费用与 AdaptOrch 订阅费用分开;AdaptOrch 密钥不是服务商密钥。
引擎委托的可选算法控制项(最新)
AdaptOrch MCP 会将可选算法控制项转发给已安装的 adaptorch
引擎。包装器不会实现这些算法。请将这些控制项视为基准测试/评估或运维控制项,而不是快速入门的默认设置。
| 控制项 | 范围 | 已验证行为 |
|---|---|---|
ADAPTORCH_REPRODUCIBLE | 基准测试/评估 Beta 版 | 固定基准测试的时钟/RNG 来源,并规范化记录中的时间和路径字段。不涵盖实时提供方输出、并行套件记录顺序、卡带、跟踪记录或报告时间聚合值。 |
manifest_canonical_sha256 | 基准测试清单 | 可通过 adaptorch.benchmarking.manifest_canonical_sha256 导入;对清单中规范化后的非易变字段进行哈希处理。 |
ADAPTORCH_ROUTER_ACCURACY_GATE | 在线路由器 | 默认值为 point;wilson 使用 Wilson 下界判断是否采用学习模型。可搭配 retrain_window、min_loo_accuracy、min_posterior、quality_floor、use_quality_weights、use_failure_evidence、exploration_rate、max_observations、cv 和 kfold_k 等运维参数。 |
pass_rate_credit / quality_signal | 在线路由器学习 | compute_quality 会先尝试精确答案令牌匹配,再尝试模糊匹配。pass_rate_credit 是可选的部分计分;不要声称它默认会改变 AdaptOrchEngine 路由器反馈。 |
ADAPTORCH_PAPER_SEMANTIC_WEIGHT | 综合 | 默认值为 0.35。语义权重非零时,如果输入包含中日韩统一表意文字/韩文字符,会使用 Python 评分,而不是原生快速路径。 |
prefer_multi_model_ensemble_singleton | 路由阈值 | 三态设置:未设置时,如果至少有两个集成提供方且综合模式不是 direct,则自动启用;但显式设置的辩论单例偏好优先。显式设为 false 会禁用此自动偏好。MCP 提示 prefer_ensemble_singleton 接受 true/false/null,语义相同。 |
synthesis_mode | 综合 | 支持的模式有 paper、robust、robust_lite 和 stable_hybrid。fourier_aggressive 是 stable_hybrid 的别名。仅服务端可用的 auto 会要求控制平面进行选择;它不是额外的引擎算法。 |
output_extractor | 集成提取 | 引擎提取器包括 final_answer 和 multiple_choice_letter。MCP 值 none 表示“不使用提取器”,不会被转发。 |
verification_status | 证据报告 | GET /v1/runs/{run_id}/evidence 会添加 execution_status、verification_status(NOT_RUN、PASSED、FAILED、INCONCLUSIVE)和 verification_source(vera_v2、verification_items、none)。只有所有验证器检查均为 PASSED 时,状态才为 PASSED;单独的运行级检查仅报告执行情况,因此其判定仍为 NOT_RUN。adaptorch-client 0.1.5 会为这三项定义类型;较旧的服务端会将其留为 None。 |
is_training_eligible | 在线路由器学习 | 只有来源为 verification 和 gold_label 的结果会用于训练朴素贝叶斯路由器或更新 LinUCB 多臂老虎机;自一致性和未记录的来源会被存储,但永不计入奖励。多臂老虎机状态以版本 2 保存,版本 1 文件只会重放其中符合条件的观测。 |
ADAPTORCH_EVIDENCE_BASIS_ENABLED | 控制平面开关 | 默认关闭。控制平面启用后,GET /v2/runs/{run_id}/evidence 会为每项检查添加 basis。此包装器的远程配置不会公开引擎的 include_evidence_basis 参数。 |
研究论文
AdaptOrch MCP 遵循 AdaptOrch 研究方向。请阅读 arXiv 上的论文:
- 摘要页面:arxiv.org/abs/2602.16873
- HTML 论文:arxiv.org/html/2602.16873v1
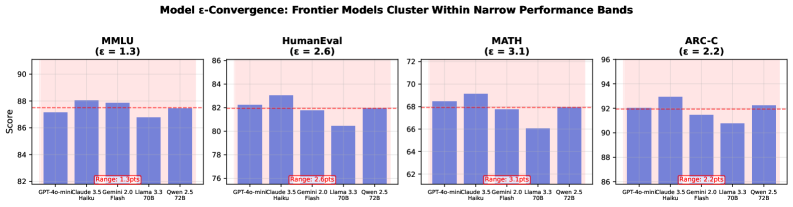
图示预览来源于 arXiv HTML 版本。
## 安装有三种接入方式。根据你的身份选择:Agent、程序或终端。
发布状态(2026-09-20):
adaptorch-mcp0.5.2 已发布,包含adaptorch-mcp-client启动器和adaptorch[api]>=0.1.2,<0.2依赖项。 仅客户端的替代版本adaptorch0.2.0 尚未发布。下文介绍的新 SDK 轮询和响应安全功能 描述的是此源码修订版;推送该版本不会重新发布任何 PyPI 版本,也不会撤销此前授予的许可。
**源码更新(2026-10-26,非发布):**工作区引擎固定版本更新为
a490658c,这是引擎运行手册最近记录的、由托管控制平面提供服务的版本。adaptorch-client 和
adaptorch-cli 0.1.5 在读取时复用 keep-alive 连接(最低 TLS 1.2,每个客户端仅加载一次
CA 存储),为证据验证结果指定了类型,并将大型响应的解析速度提升约一倍。本地 MCP 连接器
使用相同的传输方式,其 HTTP 侦听器有容量限制,并且 adaptorchctl run wait 现在会遵循
--timeout。请参阅网络和传输说明。
**源码更新(2026-09-08,非发布):**此检出版本新增了按请求限定的 SDK BYOK、有界只读轮询、 与主体绑定的响应以及带类型的算法观测。本地 MCP 外观采用最多尝试一次、无重定向的传输, 并保留请求的模式和选定的模式,同时不暴露私有诊断信息。请参阅 客户端契约和验证记录。
1. 托管 MCP — 无需安装(推荐)
控制平面通过 https://adaptorch.com/mcp 提供 HTTP MCP 服务。任何支持 HTTP MCP 的客户端
都可以使用你的 ado_* 密钥直接连接:
: "${ADAPTORCH_API_KEY:?Set your AdaptOrch API key}"
: "${ADAPTORCH_MCP_PROVIDER:?Set your provider}"
: "${ADAPTORCH_MCP_PROVIDER_MODEL:?Set your model}"
: "${ADAPTORCH_MCP_PROVIDER_API_KEY:?Set your provider key}"
claude mcp add --transport http adaptorch https://adaptorch.com/mcp \
  --header "Authorization: Bearer ${ADAPTORCH_API_KEY}" \
  --header "X-Provider: ${ADAPTORCH_MCP_PROVIDER}" \
  --header "X-Provider-Model: ${ADAPTORCH_MCP_PROVIDER_MODEL}" \
  --header "X-Provider-Key: ${ADAPTORCH_MCP_PROVIDER_API_KEY}"
配置基于模型的运行之前,请设置上述全部四个环境变量。CLI 使用 ADAPTORCH_API_KEY、
ADAPTORCH_PROVIDER、ADAPTORCH_PROVIDER_MODEL 和 ADAPTORCH_PROVIDER_API_KEY 来承担这些角色。
Shell 展开可能会将标头值保存在客户端配置中;请妥善保管该文件,切勿提交。
工具发现只能确认连接正常,不能证明模型已执行或测试已通过。托管服务提供受支持的运行记录和 可用构件;仓库命令检查则需要单独配置执行环境。 共享的托管命令验证默认处于禁用状态。
Cursor、Codex、Gemini CLI、VS Code 和 Windsurf 配置片段:https://adaptorch.com/mcp-docs。
仅支持 stdio 的客户端(Claude Desktop、较旧版本的 Cursor)可通过
mcp-remote 访问同一端点;无需安装 AdaptOrch:
{
  "mcpServers": {
    "adaptorch": {
      "command": "npx",
      "args": [
        "-y", "mcp-remote", "https://adaptorch.com/mcp",
        "--transport", "http-only",
        "--header", "Authorization:${AUTH_HEADER}"
      ],
      "env": { "AUTH_HEADER": "Bearer ado_..." }
    }
  }
}
(Authorization:${...} 中不加空格,且将值放在 env 中,这是针对会破坏 args 中空格的客户端所记录的解决方法。)
2. Python SDK — 托管 API,仅使用标准库
pip install adaptorch-client
adaptorch-client 没有运行时依赖,并支持能力查询、身份识别、运行提交/列表/详情/取消、证据和构件列表。当前源码新增了用于托管 BYOK 的、按提交设置的 ProviderCredential。推送仓库与发布到 PyPI 是两回事;请参阅源码安装和 BYOK 示例。
3. 此软件包 — 需要本地引擎
adaptorch-mcp 会在进程内封装 AdaptOrch 父引擎;它适用于已安装兼容引擎的环境。该软件包的依赖项会安装已发布的 0.1.x 引擎;上述托管端点无需本地引擎。
uvx --python 3.12 --from adaptorch-mcp==0.5.2 adaptorch-mcp-client --help
Claude Code 用户能迅速感受到的优势
| 首次运行的优势 | 工具 | 聊天中的变化 |
|---|---|---|
| 减少对证据的歧义 | adaptorch_get_run | Claude 可以检查范围有限的 Correctness Wall 视图,而无需暴露选择器内部细节,也不会将 PASS 当作证明。 |
| 多步执行 | adaptorch_run | 将任务交给引擎的路由和综合流程处理,然后检查其报告的结果。 |
| 发现工件 | adaptorch_get_artifacts | 获取可用的工件引用,而不会将其视为正确性证明。 |
| 更安全的设置支持 | adaptorch-mcp-doctor | 用户可以粘贴经过脱敏的诊断信息,而不会泄露令牌。 |
| 快速安装流程 | adaptorch-mcp-smoke | 使用 initialize + tools/list 验证本地 MCP 配置。 |
实测:方向性配对结果,且未通过门槛

两组使用相同的 30 个单元、相同的随机种子、相同的会话(Cerebras 上的 gemma-4-31b),因此配对差值抵消了运行间的波动:
| 组别 | 准确率 |
|---|---|
| 基线(稳健,无验证器门槛) | 86.7% |
| 使用 AdaptOrch 验证器门槛 | 100.0% |
在此账本系列上,配对差值为 +13.3 个百分点,95% 置信区间为 [+3.3, +26.7]。
汇总判定和预定义的系列门槛均未通过。公开的
证据 JSON 记录了
significant=false、aggregate_significant=false、gate_passed=false 和
official_claim_allowed=false。请将其视为方向性结果,而非已证实的结论。
范围:基于合成账本套件的内部可复现回归证据 (证据实验
paired_confirmatory_ledger,完整运行 ID 和 复现命令随核心代码库一同提供)。并非官方第三方基准测试。
通过托管内核运行你自己的工作负载,访问 adaptorch.com——$0 Starter 计划包含 API 密钥 和每月 50 次获准运行。BYOK 提供商用量需另行计费; 请在计划目录中确认当前限制。
场景基准测试预测

按置信度加权的场景预测(8.0/10)。这是预测的提升幅度,并非实测基准测试结果。
架构

软件包
| 路径 | 软件包 | 用途 |
|---|---|---|
packages/adaptorch-mcp | adaptorch-mcp | 围绕 adaptorch.mcp_server 的 Python 命令行包装器 |
该包装器会有意将运行时行为委托给 adaptorch.mcp_server。这样可确保 MCP 工具、资源、提示词、安全检查和传输方式与最新的 AdaptOrch 核心版本保持一致。
快速入门
本地开发
git clone [email protected]:dmae97/Adaptorch-MCP.git
git clone [email protected]:dmae97/adaptorch.git  # alongside Adaptorch-MCP
cd Adaptorch-MCP
uv sync --all-packages --extra dev
uv run adaptorch-mcp --help
uv.lock 会将引擎固定到已发布的 adaptorch git 修订版。若要针对本地引擎检出版本验证包装器(算法一致性和 MCP BYOK 运行),请在固定版本之上安装:
make engine-local ENGINE_PATH=../adaptorch
make check
当暴露的综合模式、已弃用的别名、拓扑结构或输出提取器与引擎不一致时,packages/adaptorch-mcp/tests/test_engine_algorithm_parity.py 会以失败关闭。
stdio MCP
本地客户端(例如 Claude Code 或桌面 MCP 主机)请使用 stdio。
export ADAPTORCH_CONTROL_PLANE_TOKEN="<your-token>"
adaptorch-mcp --transport stdio --base-url https://adaptorch.com
通过 SSH 使用 stdio
要在另一台机器上运行此封装程序,可让 SSH 转发 stdio。将令牌保存在该主机的环境中,而不要放在命令行上,并确保远程 shell 不会自行打印任何内容:
claude mcp add adaptorch -- ssh -T build-host /opt/adaptorch/bin/adaptorch-mcp \
  --transport stdio --base-url https://adaptorch.com
-T会禁用伪终端,因此不会有 CR/LF 转换或回显进入 JSON-RPC 流。登录横幅或远程 rc 文件中的echo都会破坏该流。- SSH 默认不会转发
ADAPTORCH_CONTROL_PLANE_TOKEN。请在远程主机上设置该变量,或通过SendEnv/AcceptEnv明确允许转发。 - 配置客户端前,请检查路径:
adaptorch-mcp-smoke --command "ssh -T build-host /opt/adaptorch/bin/adaptorch-mcp"。 smoke 会报告非 JSON 标准输出,并且在 SSH 会话收到响应后仍保持标准输出打开时,不再发生卡顿。 - 会话断开时,服务会在标准输入上收到 EOF 并退出;它已提交的运行会继续在控制平面上执行。请使用
resume_run_id或adaptorchctl run wait重新读取,切勿再次提交。
HTTP MCP
本地网关、反向代理或远程 MCP 客户端可使用 HTTP。
export ADAPTORCH_CONTROL_PLANE_TOKEN="<upstream-adaptorch-token>"
export ADAPTORCH_MCP_HTTP_AUTH_TOKEN="<client-facing-mcp-token>"

adaptorch-mcp \
  --transport http \
  --base-url https://adaptorch.com \
  --http-host 127.0.0.1 \
  --http-port 8765
带身份验证的健康检查:
python - <<'PY'
import os
from urllib.request import Request, urlopen

request = Request(
    "http://127.0.0.1:8765/mcp/health",
    headers={"Authorization": f"Bearer {os.environ['ADAPTORCH_MCP_HTTP_AUTH_TOKEN']}"},
)
with urlopen(request) as response:
    print(response.read().decode("utf-8"))
PY
监听器仅绑定到回环地址,并将并发连接数限制为 ADAPTORCH_MCP_MAX_SSE_SUBSCRIBERS(引擎默认值为 64)加上 64 个普通请求;超出限制时会返回 503,而不会将工作无限排队。关闭时最多等待已打开的流 10 秒,响应中不包含 server 标头。
网络和传输说明
| 路径 | 传输方式 | 行为 |
|---|---|---|
SDK / adaptorchctl → 控制平面 | HTTPS(TCP) | GET/HEAD 会复用空闲的 keep-alive 连接,最长 4 秒,前提是其套接字未显示 EOF。POST/PUT 始终建立新连接,且只发送一次。如果读取时发现对端已关闭复用的连接,则会在新连接上再发送一次;超时绝不会重新发送。 |
| 本地 MCP 连接器 → 控制平面 | HTTPS(TCP) | 使用相同的 keep-alive 处理程序,因此引擎轮询运行状态时,不再需要为每次状态读取都进行 TCP 和 TLS 握手。 |
| MCP 客户端 ↔ 本地封装程序 | stdio,或通过 SSH 使用 stdio | 换行分隔的 JSON-RPC;参见通过 SSH 使用 stdio。 |
| MCP 客户端 ↔ 本地封装程序 | 回环地址上的 HTTP(TCP) | Bearer 令牌、受限并发、10 秒宽限关闭。 |
TLS 使用系统信任存储,并验证证书和主机名;不接受低于 TLS 1.2 的版本。仍会忽略环境中的 HTTP(S)_PROXY 变量和重定向;SSL_CERT_FILE 仍用于指定私有 CA 证书包。在 Linux 上,客户端会立即确认响应片段,因此,即使服务器启用了 Nagle 算法,复用连接也不会因 40 ms 的延迟确认计时器而卡顿。
在回环地址上的 HTTPS 测量结果(100 次顺序读取,本源码修订版):每个请求建立新连接时,每次读取耗时 4.1–5.6 ms;使用 keep-alive 时,每次耗时 0.4–0.6 ms。在实际网络中,每次读取节省的时间相当于 TCP 和 TLS 握手所需的往返时间。解析包含 5,000 个运行条目的 3 MB 列表页面,耗时从 268 ms 降至 129 ms。这些是本地微基准测试结果,并非端到端性能承诺。
没有 UDP 传输方式:MCP 定义了 stdio 和 Streamable HTTP,而所有 AdaptOrch API 都使用基于 TCP 的 HTTP。此客户端受限于标准库,因此无法使用 HTTP/3(QUIC)。
CLI 和环境参考
| 命令 | 用途 | 重要选项 |
|---|---|---|
adaptorch-mcp | 启动 stdio 或 HTTP MCP 服务。 | --transport {stdio,http}、--base-url、--api-token、--timeout-seconds、--stdio-framing、--http-host、--http-port、--http-auth-token |
adaptorch-mcp-doctor | 输出已脱敏的本地诊断信息。 | --json、--strict |
adaptorch-mcp-smoke | 验证 stdio initialize + tools/list。 | --command、--base-url、--api-token、--timeout-seconds、可重复指定的 --expected-tool |
对于 adaptorch-mcp,公共包装器按以下顺序解析控制平面 URL:显式指定的 --base-url,然后是经过去除首尾空格并验证的
ADAPTORCH_CONTROL_PLANE_BASE_URL,最后是托管服务回退地址
https://adaptorch.com。如果未配置基础 URL,adaptorch-mcp-smoke 会回退到本地开发地址
http://127.0.0.1:8000。为确保行为可复现,请在纳入版本控制的 MCP 客户端配置中显式传入 --base-url。
| 变量 | 用途 | 备注 |
|---|---|---|
ADAPTORCH_CONTROL_PLANE_TOKEN | 上游 AdaptOrch 令牌。 | 除非传入 --api-token,否则必填。 |
ADAPTORCH_CONTROL_PLANE_BASE_URL | 省略 --base-url 时使用的基础 URL。 | 会去除首尾空格并验证是否为 HTTP(S);请勿嵌入凭据。 |
ADAPTORCH_MCP_PROVIDER | BYOK 提供商名称,或 auto。 | 与 ADAPTORCH_MCP_PROVIDER_MODEL 一起设置;仅在提交运行时转发。auto 会使用其自身密钥变量已设置的那个提供商(OPENAI_API_KEY、ANTHROPIC_API_KEY、GROQ_API_KEY、OPENROUTER_API_KEY、GOOGLE_API_KEY、XAI_API_KEY、OPENCODE_GO_API_KEY、OPENAI_CODEX_API_KEY、WORKBUDDY_API_KEY、DEEPSEEK_API_KEY、COMMANDCODE_API_KEY),否则会安全失败。 |
ADAPTORCH_MCP_PROVIDER_MODEL | BYOK 提供商模型。 | 与 ADAPTORCH_MCP_PROVIDER 一起设置;仅在提交运行时转发。 |
ADAPTORCH_MCP_PROVIDER_API_KEY | BYOK 提供商密钥或 OAuth 访问令牌。 | 仅限进程本地使用,不会出现在工具架构、请求体和非运行请求中;仅无密钥提供商可选填。 |
ADAPTORCH_MCP_PROVIDER_API_KEY_COMMAND | 由调用方管理的轮换令牌辅助程序。 | 与静态密钥互斥;每次提交时调用一次,轮询或错误脱敏时不会调用。 |
ADAPTORCH_MCP_PROVIDER_AUTH_TYPE | api_key 或 oauth。 | OAuth 目前仅支持显式指定 openai_codex;这不是浏览器登录或刷新令牌服务。 |
ADAPTORCH_MCP_PROVIDER_ACCOUNT_ID | 请求范围内的 OAuth 账户 ID。 | 会经过验证,在 repr/错误中隐藏,且仅在提交时转发;绝不会借用服务端的账户。 |
ADAPTORCH_MCP_HTTP_AUTH_TOKEN | 面向客户端的 HTTP/SSE MCP bearer 令牌。 | 请与上游控制平面令牌分开。 |
ADAPTORCH_MCP_ALLOWED_ORIGINS | 以逗号分隔的 HTTP 来源允许列表。 | 与浏览器或远程 HTTP 客户端配合使用。 |
ADAPTORCH_MCP_MAX_PAYLOAD_SIZE_BYTES | 可接受的最大 HTTP 请求体大小。 | 公网部署时请设置合理上限。 |
ADAPTORCH_MCP_REQUEST_TIMEOUT_SECONDS | HTTP 请求超时时间预算。 | 适用于 HTTP 服务的请求处理。 |
ADAPTORCH_MCP_MAX_SSE_SUBSCRIBERS | 同时连接的 SSE 订阅者数量上限。 | adaptorch.mcp_server 提供默认值。 |
ADAPTORCH_MCP_TIMEOUT_SECONDS | 用于应用工厂的控制平面客户端超时。 | 嵌入 ASGI 应用时很有用。 |
ADAPTORCH_REPRODUCIBLE | 基准测试/评估可复现性测试版功能。 | 仅限基准测试/评估范围;不提供通用运行时确定性。 |
ADAPTORCH_ROUTER_ACCURACY_GATE | 在线路由器学习模型门控。 | 默认值为 point,也可设为 wilson;供高级用户/运维人员使用。 |
ADAPTORCH_PAPER_SEMANTIC_WEIGHT | 论文模式下的词汇/语义混合权重。 | 默认值为 0.35;非零值会使用 Python 评分,而非原生快速路径。 |
Claude Code MCP 配置
{
  "mcpServers": {
    "adaptorch": {
      "command": "adaptorch-mcp",
      "args": [
        "--transport",
        "stdio",
        "--base-url",
        "https://adaptorch.com"
      ],
      "env": {
        "ADAPTORCH_CONTROL_PLANE_TOKEN": "${ADAPTORCH_CONTROL_PLANE_TOKEN}"
      }
    }
  }
}
更多模板:
examples/claude_desktop_config.jsonexamples/omk.mcp.jsonexamples/mcp-http.env.example
仓库中的示例使用占位符或环境变量插值。真实 URL 和令牌仅填写在本地、未提交的配置文件中。
诊断
运行可能包含 verification_diagnostics,并带有版本标记
verification_diagnostics_schema_version: "verification.diagnostics/v1"。
这些有界观察不会改变结果。project_report 是不可信的项目声明;process_spawn 是验证器启动观察。
仅公开封闭代码、范围和四个 PDF 工具名称;日志仍保持私密。
格式错误的可选元数据会被省略,不会导致运行结果丢失。参见工具。
打印经过脱敏的本地诊断信息:
adaptorch-mcp-doctor
adaptorch-mcp-doctor --json
adaptorch-mcp-doctor --strict
运行 stdio 冒烟测试。令牌通过子进程环境传递,而非进程参数。如果未提供基础 URL,冒烟测试会将 http://127.0.0.1:8000 作为本地开发目标。
export ADAPTORCH_CONTROL_PLANE_TOKEN="<your-token>"
adaptorch-mcp-smoke --base-url https://adaptorch.com
预期 JSON 包含 "ok": true、adaptorch_plan_catalog 和预期的核心工具子集。Doctor JSON 还包含经过脱敏的 controlPlane 元数据,用于标明解析出的基础 URL 来源。验证特定托管版/核心版时,可添加可重复使用的 --expected-tool <name> 标志。
工具接口
| 工具 | 用途 |
|---|---|
adaptorch_run | 提交 AdaptOrch 任务负载,并可选择等待。 |
adaptorch_get_run | 按 run_id 读取运行摘要及可选的有界 Correctness Wall 视图。 |
adaptorch_get_artifacts | 读取某次运行的构件元数据。 |
adaptorch_list_runs | 列出近期运行。 |
adaptorch_get_traces | 读取执行跟踪(仅限 full 配置)。 |
adaptorch_cancel_run | 请求取消运行(写入/破坏性操作;保持手动批准)。 |
adaptorch_route_topology | 使用 AdaptOrch 的拓扑路由器在本地路由 DAG(仅限 full 配置)。 |
adaptorch_server_metrics | 读取经过脱敏的 MCP 服务指标。 |
adaptorch_capabilities | 读取合成模式、拓扑、提取器、验证器/VERA 词汇表、连接器和服务功能。 |
adaptorch_usage | 读取调用方租户的使用窗口(套餐级别、周期、已用量、限额、剩余量、百分比)。 |
adaptorch_plan_catalog | 读取托管套餐目录:Starter $0、Pro $39、Team $149。 |
默认的 remote 配置会公开除 adaptorch_get_traces 和 adaptorch_route_topology 外的九个工具。引擎的只读 adaptorch_navigate_evidence(固定证据包导航,algorithm_version 默认为 graph_v5)同样仅限 full 配置。adaptorch_get_run 会发布封闭的 outputSchema 和安全的 structuredContent;其可选的 correctness_wall 是辅助观测信息,不是正确性证明、选择器决策或应用授权。
对于可信的本地客户端,仅自动批准其输出对该客户端安全的工具。adaptorch_run 和 adaptorch_cancel_run 应保持手动批准。
对于共享或生产客户端,除非运行、构件和跟踪读取器的负载已经过净化,否则请避免自动批准这些读取器。
品牌资源
- GitHub 主视觉图:
assets/readme-hero.png - GitHub 流程图:
assets/mcp-flow.png - GPT-image-2.0 栅格图像提示词概要:
docs/brand/gpt-image-2-brief.md
公开发布检查清单
当前本地 MCP 封装因依赖私有引擎,无法通过公开 wheel 门禁。 构建/测试成功以及发布试运行均不代表获准发布该 wheel。无引擎的 SDK/CLI 有各自独立的 wheel 门禁。
仅用于本地验证:
uv run ruff check packages/adaptorch-mcp
uv run mypy packages/adaptorch-mcp/src
uv run pytest packages/adaptorch-mcp/tests -q
uv run python -m build packages/adaptorch-mcp --outdir dist
发布需要通过独立的公开 wheel 门禁,并获得明确的发布批准。只有在满足这两项后,才按照 docs/publishing.md 发布适用的公开软件包。
安全
切勿提交 .env、API 密钥、Bearer 令牌、私钥或 MCP 客户端令牌。参见 SECURITY.md。
License
Proprietary — Copyright ClassicMate. All rights reserved. See LICENSE.
评论
一个开放协议,规定了 AI 应用如何以统一方式连接外部工具与数据源。客户端负责与模型对话,MCP 服务负责提供工具、资源和提示模板,两者通过标准消息通信,同一个服务可以被不同客户端复用。